 honestcorrupt/phonepe-sensitive-data-exposure-cve-2025-5154
CVE-2025-5154: إثبات المفهوم للتخزين المحلي غير المشفر لرموز المصادقة والمعلومات الشخصية القابلة للتحديد (PII) وبيانات اعرف عميلك (KYC) في تطبيق PhonePe لنظام أندرويد، مما يتيح الاستيلاء على الحساب واستخراج البيانات عبر الوصول الجذري.

اكتشف بواسطة hc4
تاريخ التقرير: أبريل 2025
حالة CVE: CVE مطلوب (معلق)
طلب CVE 1862785 لمعرف CVE
تم اكتشاف ثغرة محلية حرجة في تطبيق PhonePe لنظام أندرويد (تم اختباره على الإصدار v25.03.21.0)، حيث يتم تخزين بيانات المستخدم الحساسة — بما في ذلك رموز المصادقة ومعلومات التعريف الشخصية وبيانات KYC الوصفية — بشكل غير مشفر في قواعد بيانات SQLite المحلية للتطبيق.
يمكن لأي مهاجم أو تطبيق ضار لديه صلاحيات الجذر استخراج هذه القيم وإعادة استخدامها ضد واجهات برمجة التطبيقات الإنتاجية لاختطاف الحسابات والاحتيال المالي.
الحزمة المتأثرة: com.phonepe.app
الإصدار المختبر: 25.03.21.0
مسار قاعدة البيانات:
/data/data/com.phonepe.app/databases/ ├── user_info.db ├── phonepe_core ├── AthenaDatabase
access_token و refresh_tokenمهاجم لديه:
...يمكنه استخراج هذه البيانات بصمت واستدعاء نقاط النهاية الإنتاجية مثل:
GET /v1/user/account Host: api.phonepe.com Authorization: Bearer <stolen_token>
يتم تقديم إثبات مفهوم مفصل في مجلد POC/، يتضمن:
curlبدلاً من ذلك:
📆 الجدول الزمني للإفصاح التاريخ الحدث أبريل 2025 تم اكتشاف الثغرة
📆 الجدول الزمني للإفصاح
| التاريخ | الحدث |
|---|---|
| أبريل 2025 | تم اكتشاف الثغرة والإبلاغ عنها إلى PhonePe عبر BugBase |
| 22 أبريل 2025 | تم وضع علامة "غير صالح" على التقرير (الجهاز ذو الجذر = خارج النطاق) |
| 2 مايو 2025 | تم طلب CVE عبر MITRE |
| 13 مايو 2025 | تم إصدار إعلان عام على GitHub |
| سيعلن لاحقًا | تم نشر CVE |
الباحث: Soyam Arya (hc4)

لينكد إن: https://www.linkedin.com/in/soyam-arya-a90356312/

جهة الاتصال: [email protected]
يقوم تطبيق PhonePe لنظام أندرويد (تم اختباره على الإصدار 25.03.21.0) بتخزين بيانات المستخدم شديدة الحساسية — بما في ذلك رموز المصادقة (access_token، refresh_token)، وبيانات KYC الوصفية (آدهار، PAN)، والمعرفات الشخصية (الاسم الكامل، رقم الهاتف، البريد الإلكتروني)، ومعلومات الحساب المصرفي — بنص واضح داخل قواعد بيانات SQLite المحلية (user_info.db، AthenaDatabase، phonepe_core) الموجودة داخل دليل التخزين الخاص للتطبيق.
قواعد البيانات هذه غير مشفرة ولا تستخدم مخزن المفاتيح في Android أو أي آلية تخزين محلية آمنة. نتيجة لذلك، يمكن لأي تطبيق ضار أو برمجية خبيثة أو مهاجم لديه صلاحيات الجذر على الجهاز استخراج هذه البيانات واستخدامها من أجل:
تم التحقق من هذه الثغرة على جهاز يعمل بنظام Android 11 وله صلاحية الجذر باستخدام حساب الباحث الخاص. لم يتم استغلالها ضد الآخرين وتم الإفصاح عنها بمسؤولية. اعترف PhonePe بالتقرير عبر منصة VDP الخاصة بهم لكنهم رفضوا اتخاذ إجراء بسبب سياسة خارج النطاق للأجهزة ذات الجذر.
يشمل التأثير اختطاف الحساب، وكشف البيانات المالية الموثقة، وانتهاك معايير الخصوصية والامتثال مثل DPDP وGDPR وPCI-DSS.
CVE_Confirmed
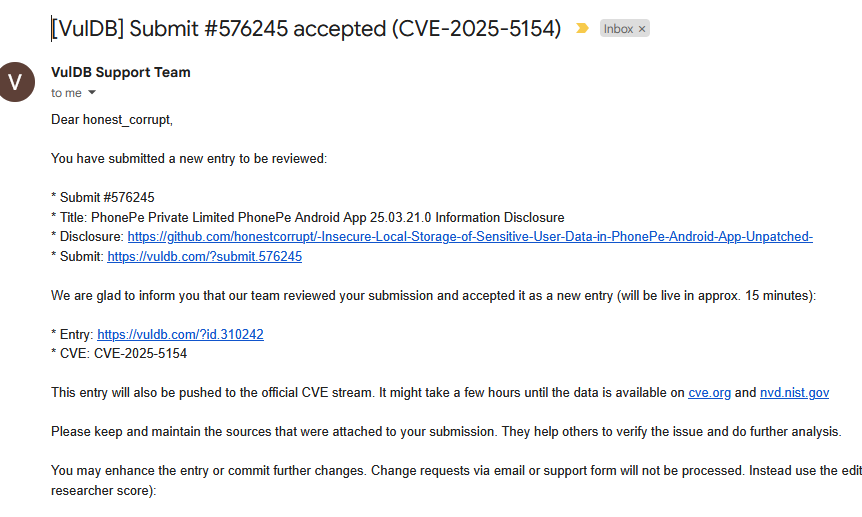

تحقق من تفاصيل CVE هنا: https://vuldb.com/?id.310242
شكرًا جزيلاً لفريق VulnDB وفريق الإشراف في VulDB......
*ملاحظة: تم اكتشاف هذه الثغرة الحرجة في تطبيق PhonePe لنظام أندرويد (CVE-2025-5154) والإبلاغ عنها بمسؤولية من قبلي، Soyam Arya (المعروف بـ honest_corrupt في مجتمع الأمن السيبراني). يسلط هذا CVE الضوء على مشكلة كشف معلومات خطيرة يمكن أن تؤثر على ملايين المستخدمين. أنا فخور بالمساهمة في جعل المنصات الرقمية أكثر أمانًا، وأقدر اعتراف فريق CVE بهذا الاكتشاف.







