
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-22978 — بيئة مختبر قابلة لإعادة الإنتاج توضح تجاوز تفويض الأمان في Spring Security (CVE-2022-22978) عبر أحرف السطر الجديد المشفرة في RegexRequestMatcher. | Kitploit
أدوات/GitHubGitHub/he-ewo/cve-2022-22978
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليممختبرات وتدريب عملي
GitHubhe-ewo/cve-2022-22978

CVE-2022-22978

بيئة مختبر قابلة لإعادة الإنتاج توضح تجاوز تفويض الأمان في Spring Security (CVE-2022-22978) عبر أحرف السطر الجديد المشفرة في RegexRequestMatcher.

عرض المستودع
38منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2022-22978: تجاوز إذن أمان Spring

ملخص

  • إطار عمل Spring Security هو إطار أمان يوفر وظائف المصادقة والتفويض في تطبيقات Spring.
  • عند استخدام RegexRequestMatcher، وهي وظيفة تمنح الأذونات باستخدام التعبيرات النمطية، في Spring Security 5.5.6 و5.6.3 والإصدارات الأقدم، قد يحدث تجاوز إذن إذا كان عنوان URL للطلب يحتوي على أحرف سطر جديد.
  • يمكن للمهاجم تجاوز إذن الوصول إلى صفحة المسؤول (/admin) باستخدام أحرف سطر جديد مشفرة مثل %0a و%0d.

إعداد البيئة والتشغيل

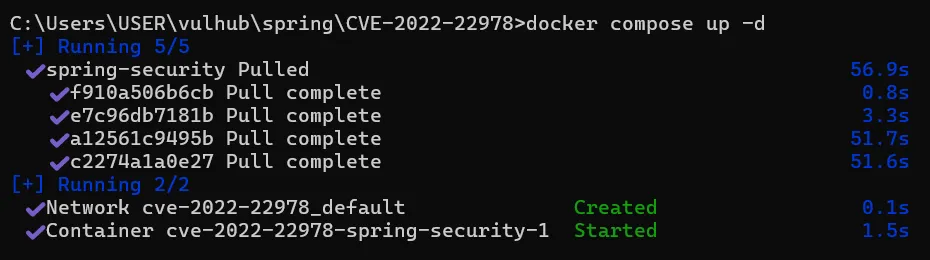
  • قم بتشغيل docker compose up -d لإعداد بيئة الاختبار.
  • قم بتشغيل http://localhost:8080/admin للتحقق من حظر الوصول إلى صفحة المسؤول.
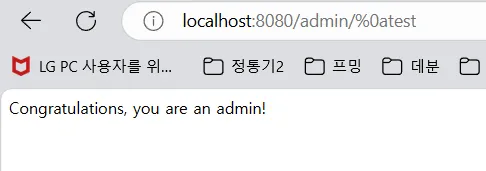
  • قم بالوصول إلى صفحة المسؤول عن طريق تشغيل http://localhost:8080/admin/%0atest.

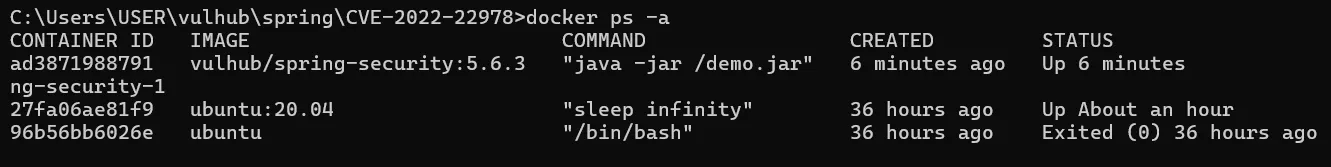
image image تم تكوين بيئة ضعيفة.

النتيجة

image

تم حظر الوصول إلى صفحة المسؤول.

image image

%0d يمثل '\r' و%0a يمثل '\n'، وهما حرفان سطر جديد. يمكن تجاوز إذن الوصول عن طريق إرسال طلب باستخدام %0d أو %0a.

ملخص

إذا كان عنوان URL يحتوي على أحرف سطر جديد مثل %0a أو %0d، فإن RegexRequestMatcher يفشل في معالجة هذه الأحرف عند تصفية مسار الطلب، مما يسمح بتجاوز الإذن. يجب توخي الحذر لأن المهاجم يمكنه تجاوز الإذن للوصول إلى صفحة المسؤول وسرقة المعلومات الهامة هناك.

عنوان GitHub: https://github.com/he-ewo/CVE-2022-22978.git

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    377
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    324
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →