أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!
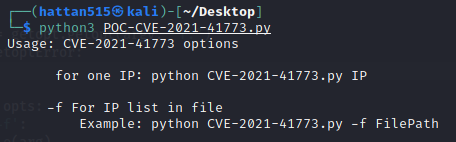
نص استغلال بسيط بلغة بايثون لثغرة اجتياز المسار في Apache HTTPd 2.4.49 (CVE-2021-41773). يدعم الفحص بناءً على عنوان IP واحد وملف.
هذا سكريبت بسيط لخادم Apache HTTPd (الإصدار 2.4.49) المعرض لثغرة CVE-2021-41773.
اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.
لا توجد بيانات شعبية بعد.
استكشف جميع الأدوات
تصفح مجموعتنا من الأدوات

 hattan515/poc-cve-2021-41773