

اتصل وكأنه لا يوجد جدار حماية. بأمان.




اتصل وكأنه لا يوجد جدار حماية. بأمان.
تتيح مجموعة أدوات Global Socket لمستخدمين اثنين خلف NAT/جدار الحماية إنشاء اتصال TCP بينهما. بأمان.
المزيد على https://www.gsocket.io.
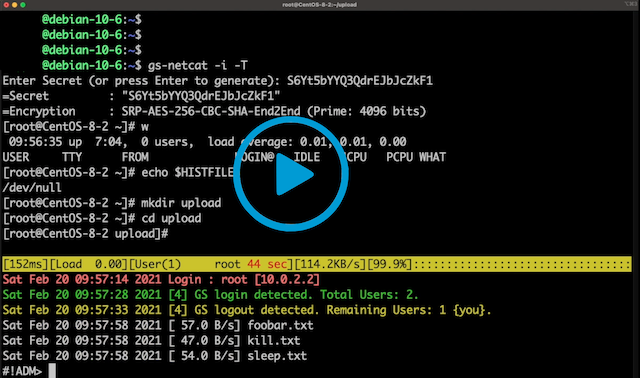
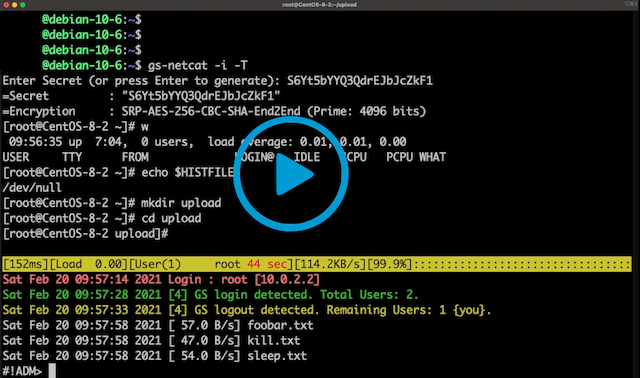
الفيديو 1: gs-netcat reverse login shell و EEElite-console
الفيديو 2: استخدام gsocket لاختطاف OpenSSH
الفيديو 3: نقل الملفات بسرعة عبر جدران الحماية
الميزات:
تخلَّ عن التفكير في عناوين IP وأرقام المنافذ. بدلاً من ذلك، ابدأ بالتفكير في أن برنامجين يجب أن يكونا قادرين على التواصل مع بعضهما البعض طالما أنهما يعرفان السر نفسه (بدلاً من عنوان IP ورقم المنفذ الخاص بكل منهما). تسهّل مكتبة Global Socket ذلك: فهي تشتق محليًا مفاتيح وجلسات مؤقتة وتربط برنامجين عبر Global Socket Relay Network (GSRN) بغض النظر عن عنوان IP المحلي أو الموقع الجغرافي ومستقلة عنه. وبمجرد الاتصال، تتفاوض المكتبة على اتصال TLS آمن (من الطرف إلى الطرف). لا يغادر السر محطة عملك أبدًا. لا ترى GSRN سوى حركة المرور المشفرة.
تُعد GSRN خدمة سحابية مجانية ومتاحة للاستخدام من قبل أي شخص مجانًا.
تأتي مجموعة أدوات Global Socket مع مجموعة من الأدوات:
gs-netcat -s MySecret -i)، ونقل ملفات مدمج، وإنشاء وكيل Socks4/4a/5 أو إعادة توجيه اتصالات TCP أو منح شخص ما وصولاً مؤقتًا إلى الصدفة.gs-sftp -s MySecret)gs-mount -s MySecret ~/mnt/warez)blitz -s MySecret /usr/share/*)| Static | pre-compiled static binaries for AMD64, ARM64, MIPS, ... |
| Source | gsocket-1.4.41.tar.gz (Linux, MacOS, FreeBSD, OpenBSD, Solaris) |
| .deb | x86_64, aarch64, ...more architectures |
| Windows | gs-netcat only أو استخدم docker أو cygwin |
| Man Page | gsocket(1), gs-netcat(1), gs-mount(1), gs-sftp(1), blitz(1) |
| Docker | docker run --rm -it hackerschoice/gsocket |
| Docker | docker run --rm -it hackerschoice/gsocket-tor # gs via TOR |
أمثلة
| All | examples |
| OpenSSH via GSRN | examples/sshd |
| WireGuard via GSRN | examples/wireguard |
| Root-Shell via GSRN | examples/systemd-root-shell |
| IRCD via GSRN | examples/port-forward |
اتبع تعليمات التثبيت لجميع أنظمة التشغيل الرئيسية.
الاستخدام:
$ gs-netcat -l -i   # Workstation A
$ gs-netcat -i      # Workstation B
انظر أيضًا: gs-netcat(1)
$ gs-netcat -l -d 127.0.0.1 -p 22  # Workstation A
$ gs-netcat -p 2222                # Workstation B
# A connection on B's port 2222 will end up on A's port 22
$ nc -vn 127.0.0.1 2222
$ gsocket /usr/sbin/sshd     # Workstation A
$ gsocket ssh root@gsocket   # Workstation B
انظر أيضًا: gsocket(1)
$ blitz -l                         # Workstation A
$ blitz /usr/share/*  /etc/*       # Workstation B
انظر أيضًا: blitz(1)
$ gs-sftp -l                  # Workstation A
$ gs-sftp                     # Workstation B
انظر أيضًا: gs-sftp(1)