
 hacip/cve-2023-33405
إثبات مفهوم لاستغلال ثغرة إعادة توجيه مفتوحة (CVE-2023-33405) في نظام إدارة المحتوى BlogEngine.NET الإصدار 3.3.8.0 والإصدارات الأقدم، مما يوضح معلمات URL غير المُتحقق منها مما يؤدي إلى عمليات إعادة توجيه يتحكم بها المهاجم.

ثغرة إعادة توجيه مفتوحة تم اكتشافها في نظام BlogEngine.NET CMS (الإصدار 3.3.8.0 والإصدارات الأقدم)
إذا كان طلب GET إلى صفحة default.aspx يحتوي على "years=" داخل عنوان URL، يقوم التطبيق باستدعاء دالة تُسمى "Redirect".

تحدد هذه الدالة عدة معاملات تشمل year، month، date، page وrewrite. على الرغم من أن معامل date تم تحليله باستخدام كائن DateTime، إلا أن معاملي month وyear لم يتم التحقق من صحتهما ويتم استخدامهما لبناء معامل rewrite.
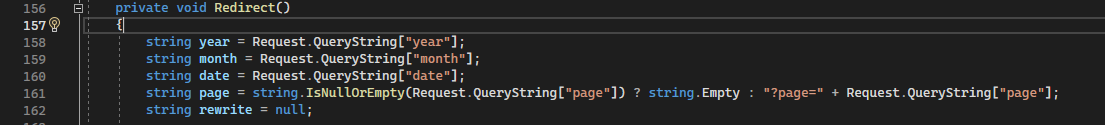

علاوة على ذلك، يتم إلحاق معاملي write وpage ويُستخدمان لإعادة توجيه المستخدم باستخدام رؤوس HTTP.
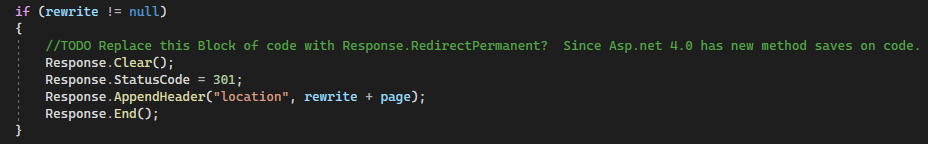
نظراً لعدم تنقية هذه المعاملات أو ترميزها أو التحقق من صحتها، يمكن للمهاجم استغلال هذا الخلل لإعادة توجيه المستخدمين إلى عنوان URL يتحكم به المهاجم.

