
 h4urek/cve-2026-50679
تحليل واستغلال لفيض مخزن كومة Windows Search (CVE-2026-50679) يحقق تصعيدًا محليًا للامتيازات عبر اختطاف جدول CVIQuery الافتراضي وتحميل DLL.

في يونيو من هذا العام وجدت تجاوزًا في كومة الذاكرة (heap overflow) في Windows Search، وأدركت أنه قابل للاستغلال. أمضيت بضعة أيام في العمل عليه وتمكنت من تحقيق LPE. عندما أرسلته، قيل لي إنه مكرر :(. تم إصلاحه في Patch Tuesday لشهر يوليو وتتبعه Microsoft تحت المعرف CVE-2026-50679. على أي حال، كانت عملية الاستغلال ممتعة للغاية.
CPMExternalSearchResultIn (الرسالة 245) تُدخل نتيجة بحث خارجية في استعلام موجود. يتكون جسمها من ثلاثة DWORDs تليها ثلاث سلاسل UTF-16، ويُوصف كل سلسلة بطول مضمّن في الجسم:
WSP_MESSAGE_HEADER          16 bytes
queryNameLength              4 bytes
currentRowsetIndex           4 bytes
remainingRowsetCount         4 bytes
queryName                    queryNameLength UTF-16 chars, null-terminated
rowset metadata              rowsetMetadata, rowsetNameLength, sourceNameLength (12 bytes)
rowsetName                   rowsetNameLength UTF-16 chars, null-terminated
sourceName                   sourceNameLength UTF-16 chars, null-terminated
تأتي الأطوال الثلاثة جميعها من العميل. تعرف طبقة النقل عدد البايتات التي وصلت، لكن لا شيء في صيغة الرسالة يربط الأطوال المُعلنة بذلك العدد.
قبل أن تصل الرسالة إلى أي معالج، تتحقق tquery!CProxyMessage::ValidateInputHeader من الترويسة. فهي تتحقق من معرّف الرسالة، والحقول المحجوزة، والمجموع الاختباري (checksum)، والحد الأدنى لحجم الرسالة الخاص بذلك المعرّف. لكنها لا تتحقق مما إذا كانت أطوال السلاسل المُعلنة في الرسالة تتجاوز حجم مخزن الرسالة المؤقت.
تُوجَّه الرسالة بعد ذلك إلى tquery!CRequestServer::DoSetExternalRowset. يخصص المعالج مخزنًا مؤقتًا للوجهة بناءً على الطول الخارجي للرسالة ويفك ترميز المخزن المؤقت المضمّن فيه:
__int64 __fastcall CRequestServer::DoSetExternalRowset(CRequestServer *this, unsigned int msgSize)
{
    /* ... */
    BYTE *buffer = (BYTE *)operator new[](https://github.com/h4urek/cve-2026-50679/blob/main/msgSize);          /* outer message length */
    CPMExternalSearchResultIn *decoded =
        CPMExternalSearchResultIn::CPMExternalSearchResultIn(buffer, this + 0x270);
                                                             /* src = inline request buffer */
    /* ... */
}
هذا هو المُنشئ حيث تُستخدم الأطوال المضمّنة:
CPMExternalSearchResultIn::CPMExternalSearchResultIn(BYTE *dst, BYTE *src)
{
    /* dst: buffer sized by the outer message length */
    /* src: per-connection inline request buffer */
    /* ... */
    DWORD queryNameLength = *(DWORD *)(src + 0x10);
    *(DWORD *)(dst + 0x10) = queryNameLength;
    *(DWORD *)(dst + 0x14) = *(DWORD *)(src + 0x14);
    *(DWORD *)(dst + 0x18) = *(DWORD *)(src + 0x18);

    memcpy(dst + 0x1c, src + 0x1c, 2 * (queryNameLength + 1));

    DWORD rowsetNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x22);
    memcpy(dst + 2 * queryNameLength + 0x2a,
           src + 2 * queryNameLength + 0x2a,
           2 * (rowsetNameLength + 1));

    DWORD sourceNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x26);
    memcpy(dst + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           src + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           2 * (sourceNameLength + 1));
    /* ... */
}
النسخة الأولى هي الواضحة. خُصِّص dst بناءً على طول الرسالة الخارجية؛ ويأتي طول النسخ من queryNameLength؛ ولا شيء يقارن بين الاثنين. يمكن أن تكون النسخة أكبر بكثير من التخصيص، ولأن مصدرها هو المخزن المؤقت المضمّن، فإنها تتجاوز أيضًا البايتات التي وصلت فعليًا. وبقية المصدر هي ما كان يحمله مخزن الاتصال المؤقت من حركة مرور سابقة.
السلسلتان اللاحقتان أسوأ. تُقرأ rowsetNameLength من src + 2 * queryNameLength + 0x22، وهو إزاحة محسوبة من queryNameLength التي يتحكم بها المهاجم، وتُقرأ sourceNameLength من إزاحة قريبة. كلتاهما خارج الجزء الثابت من الرسالة، لذا يقرأ فاكّ الترميز ما يوجد هناك، ويعامله كطول، وينسخ مرة أخرى. لذلك تنتج رسالة صغيرة واحدة عدة قراءات وكتابات خارج الحدود، ولا يُقارَن أي من الأطوال مع تخصيص الوجهة أبدًا.
تمحّص استغلال هذا الخطأ حول بضعة أسئلة: أي كائن يجب إفساده واختطاف تدفق التحكم، وإلى أين نعيد توجيه تدفق التحكم هذا، وكيف نتغلب على كومة LFH.
بعد بعض الهندسة العكسية وجدت كائنًا مناسبًا للاختطاف: CVIQuery. CVIQuery هو الكائن من جهة الخادم الذي يقف خلف استعلام مفتوح. عندما يرسل العميل طلب استعلام، ينشئ الخادم كائن CVIQuery مقابلًا، وحقله الأول هو vtable الخاص بالكائن، لذا فإن إفساد هذا الكائن يمنح اختطافًا لـ vtable.
كانت الكومة هي العقبة التالية. يُخصَّص CVIQuery من كومة LFH، لذا أردت التغلب على عشوائية LFH عبر رشّ عدد كبير من هذه الكائنات. الجانب الجيد هو أن كل طلب استعلام ينشئ CVIQuery واحدًا، ما يمنح بدائية رشّ كومة مريحة. غير أن wsearch يحدّ الحد الأقصى لعدد الطلبات المفتوحة عند 4096، لذا فإن عدد الرشّ محدود، لكن ذلك كان كافيًا؛ الأمر يحتاج فقط إلى قليل من الحظ :).
أخيرًا احتجت إلى تحديد أين أعيد توجيه تدفق التحكم. بحثت بعض الشيء لكنني لم أجد تقنية مناسبة، فقررت أن أجد واحدة بنفسي. سرعان ما وجدت مكتبة DLL يحمّلها خدمة wsearch: dxcore.dll، وبدت دالتها DXCoreDriver::LoadDriverModule مثيرة للاهتمام جدًا:
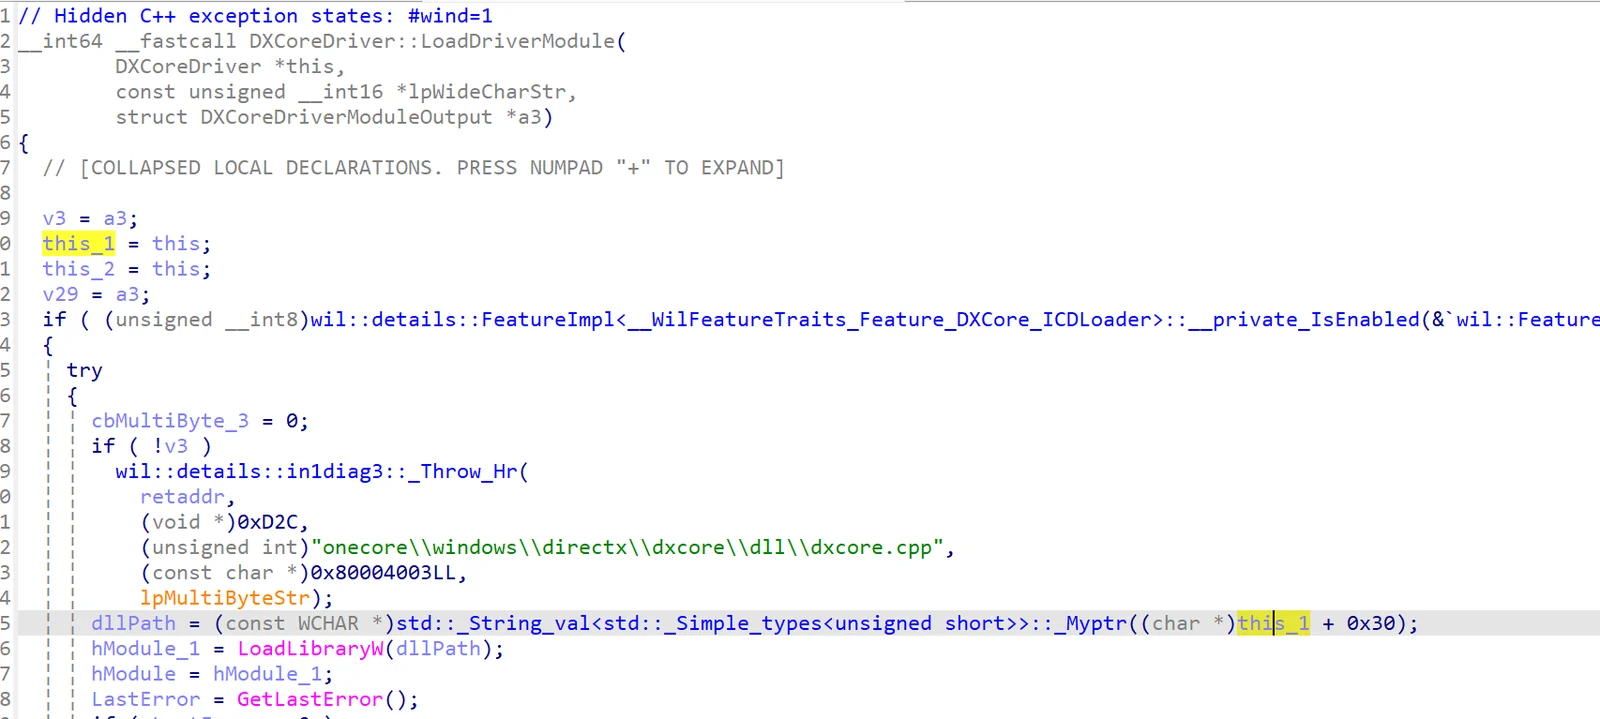
تُجري هذه الدالة إلغاء إشارة إلى this + 0x30 كسلسلة مسار DLL وتستدعي LoadLibraryW لتحميل تلك المكتبة. لذا يكفي أن نُفيض CVIQuery ونختطف vtable الخاص به، ثم نواصل الإفاضة لكتابة مسار DLL عند CVIQuery + 0x30، فيتبع ذلك تحميل DLL عشوائي.
حيلة مفيدة جدًا. بالمناسبة، عندما بنيت الاستغلال كانت هذه الدالة موجودة فقط في إصدارات Insider، لكنني لاحظت أنها ظهرت مؤخرًا في إصدارات الإطلاق أيضًا.






