h3llraiser/cve-2020-25399
تسمح ثغرة Stored XSS في InterMind iMind Server حتى الإصدار 3.13.65 لأي مستخدم باختطاف جلسة مستخدم آخر عن طريق إرسال ملف خبيث في الدردشة.

XSS مخزّن في خادم InterMind iMind حتى الإصدار 3.13.65 يتيح لأي مستخدم اختطاف جلسة مستخدم آخر عن طريق إرسال ملف ضار في الدردشة.
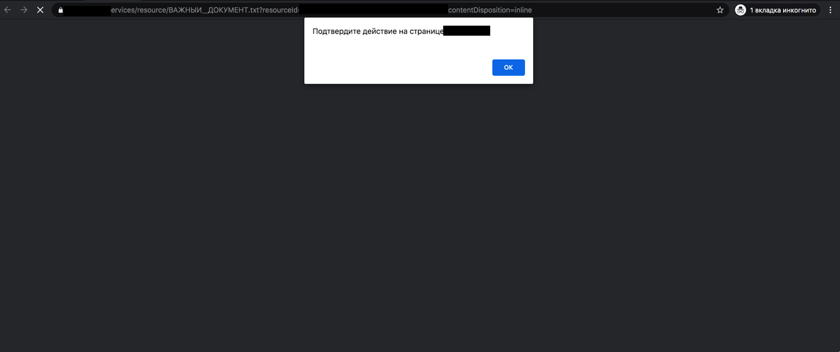
الوصف: يمكن للمهاجم إرسال ملف ضار لأي مستخدم باستخدام وظيفة الدردشة. قد يحتوي الملف على حمولة جافا سكريبت، والتي يتم تنفيذها في متصفح الضحية بعد فتح الملف.
الباحث: Andrey Skuratov (https://github.com/h3llraiser/)
تاريخ الإصدار: 2020-07-06 (إشعار أولي)
الإصدار العام:
رابط VEL: المعلومات قريبًا
رابط CVE من NIST: المعلومات قريبًا