EvilCrowRF_Custom_Firmware_CC1101_FlipperZero
فكرة وتطوير وتنفيذ هذا البرنامج الثابت: h-RAT (https://github.com/h-RAT/).
ديسكورد: h_rat

فكرة وتطوير وتنفيذ البرنامج الثابت الأصلي: Joel Serna (@JoelSernaMoreno - https://github.com/joelsernamoreno/).
المتعاون الرئيسي: Little Satan (https://github.com/LSatan/)
تصميم PCB: Ignacio Díaz Álvarez (@Nacon_96), Forensic Security (@ForensicSec) و April Brother (@aprbrother).
المصنع والموزع: April Brother (@aprbrother).
الموزع من المملكة المتحدة: KSEC Worldwide (@KSEC_KC).
للبيع عبر April Brother (الشحن من الصين):
- Evil Crow RF V2 Aliexpress: https://www.aliexpress.com/item/1005004032930927.html
- Evil Crow RF V2 Alibaba: https://www.alibaba.com/product-detail/Evil-Crow-RF2-signal-receiver-with_1600467911757.html
للبيع عبر KSEC Worldwide (الشحن من المملكة المتحدة):
- Evil Crow RF V2: https://labs.ksec.co.uk/product/evil-crow-rf-v2/
- Evil Crow RF V2 Lite: https://labs.ksec.co.uk/product/evil-crow-rf2-lite/
مجموعة الديسكورد: https://discord.gg/Rb2j3jA5Ym
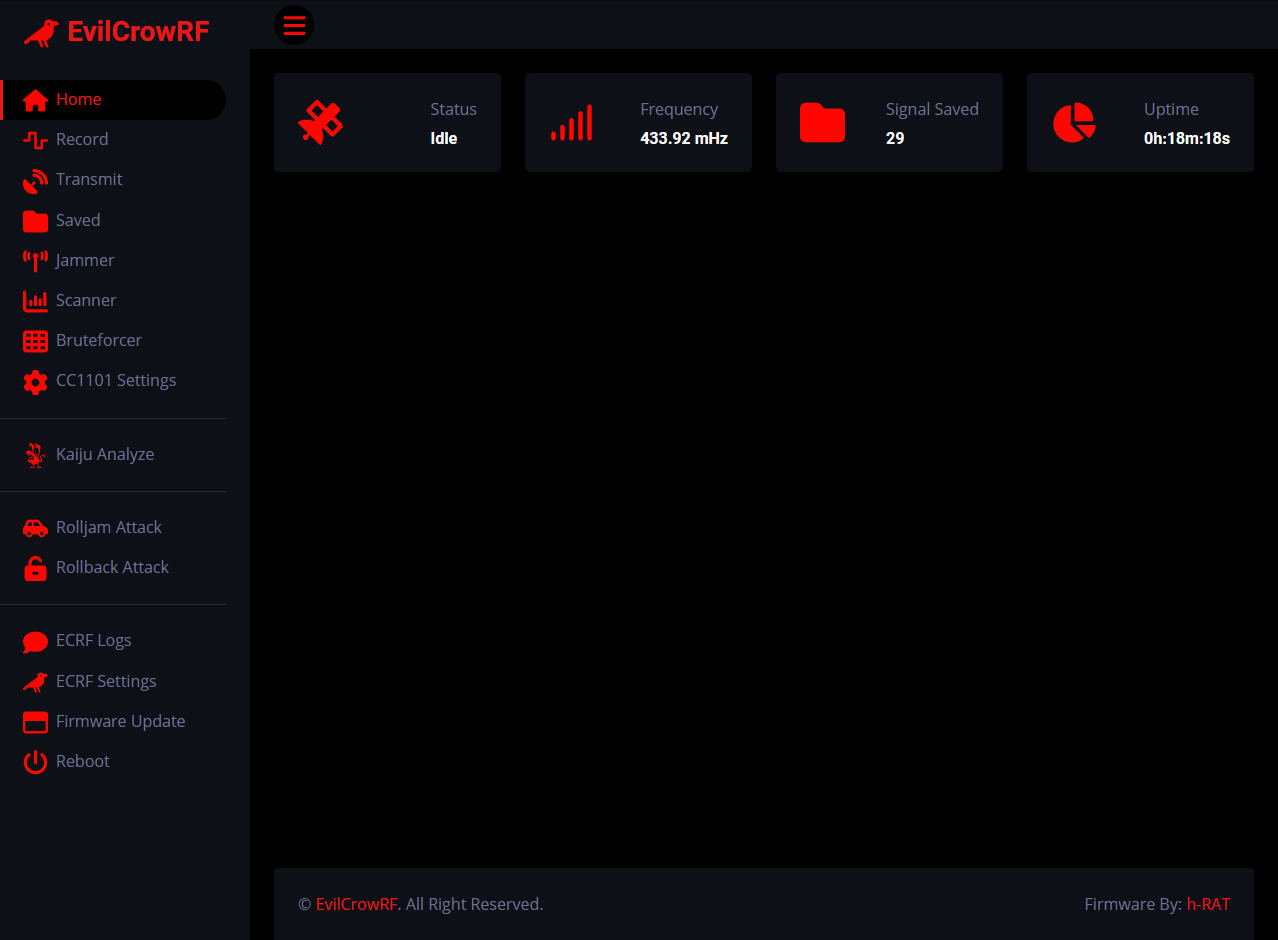
معاينة
الملخص
مقدمة
التثبيت
الميزات
إخلاء المسؤولية
مقدمة
هذا البرنامج الثابت هو بديل للبرنامج الثابت الافتراضي لـ EvilCrowRF.
يتيح هذا البرنامج الثابت الهجمات التالية:
- تسجيل بيانات إشارة RAW
- تسجيل إشارة ثنائية (Binary)
- إرسال ملف .SUB
- إرسال RAW
- إرسال ثنائي (Binary)
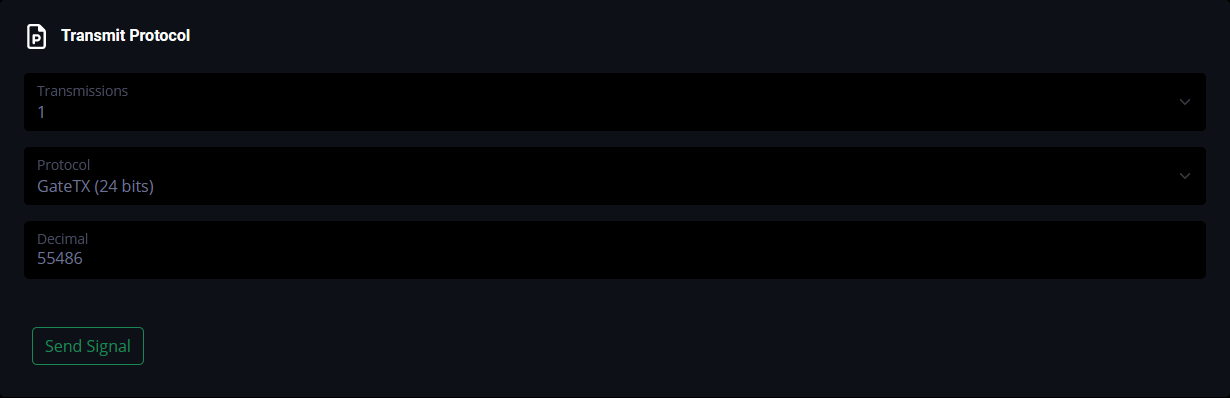
- إرسال عشري (Decimal)**
- تحليل Kaiju
- الرموز المتدحرجة Kaiju
- ماسح الإشارات
- تخمين قسري (Bruteforce)**
- Rolljam
- Rollback
- تشويش (Jammer)
- ...
**البروتوكولات المدعومة: Princeton (24bits) , Holtek HT12X (12bits) , CAME (12bits) , CAME (18bits) , CAME (24bits) , CAME (25bits) , SMC5326 (25bits) , Nice FLO (12bits) , Nice FLO (24bits) , GateTX (24bits)
التثبيت
1) ملفات SD
- قم بتنزيل مجلد 'CONFIG' وضعه على بطاقة MicroSD.
- قم بتنزيل مجلد 'HTML' وضعه على بطاقة MicroSD.
- قم بتنزيل مجلد 'SUBGHZ' وضعه على بطاقة MicroSD.
ملف .SUB
- ضع ملفك** (.sub) في مجلد 'SUBGHZ'.
**البروتوكولات المدعومة: AlutechAT, Ansonic, BETT, CAME, Clemsa, Doitrand, Dooya, FAAC, GateTX, Holtek, Holtek HT12X, Hormann, IntertechnoV3, KeeLoq, Linear, LinearDelta3, Magellan, Marantec, Nero Radio, Nero Sketch, Nice FLO, PhoenixV2, PowerSmart, Princeton, RAW, SMC5326, Security+ 1.0, Security+ 2.0, Starline, UNILARM
2) البرنامج الثابت (Firmware)
- قم بتثبيت ملف .bin عبر OTA
- أو -->
- قم بتنزيل وتشغيل ESPHome-Flasher
- حدد منفذ COM
- حدد ملف .bin
- اضغط Flash ESP (قد تحتاج إلى وضع جهازك في وضع التنزيل)
ESPHome-Flasher
3) لوحة الويب
- قم بتوصيل هاتفك/جهازك المحمول/حاسوبك بشبكة Wi-Fi هذه:
SSID: ECRF
كلمة المرور: 123456789
4) برنامج Rolljam الثابت
قم بتنزيل برنامج Rolljam الثابت ورفعه على جهازك الثاني.
- قم بتثبيت ملف .bin عبر OTA
- أو -->
- قم بتنزيل وتشغيل ESPHome-Flasher
- حدد منفذ COM
- حدد ملف .bin
- اضغط Flash ESP (قد تحتاج إلى وضع جهازك في وضع التنزيل)
ESPHome-Flasher
يجب أن يكون الجهاز الأول قيد التشغيل ومتصلاً بشبكة ECRF الافتراضية. (SSID: ECRF | كلمة المرور: 123456789)
-
قم بتوصيل جهازك الثاني بالحاسوب واحصل على عنوان IP من الشاشة التسلسلية (Serial Monitor). (معدل الباود: 38400)
-
انتقل إلى لوحة EvilCrowRF الإلكترونية واضبط عنوان IP الخاص بالجهاز الثاني. (إعدادات ECRF -> جهاز التشويش -> عنوان IP المحلي)
-
الآن يمكنك بدء هجوم rolljam.
الميزات
1) التسجيل
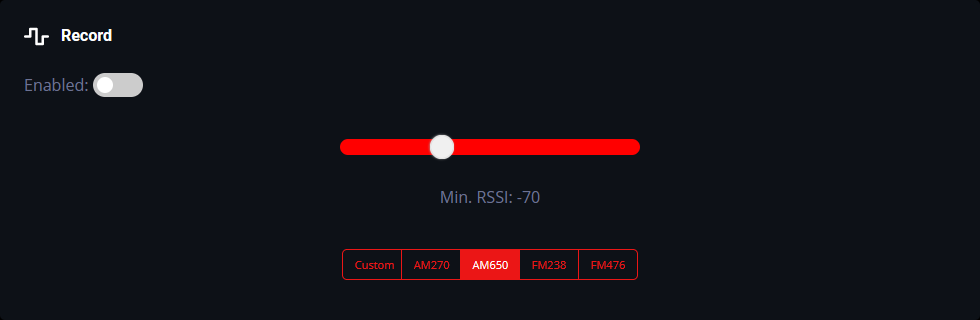
لديك خيار استخدام الإعدادات المسبقة الموجودة:
- مخصص (إعدادات CC1101 مخصصة)
- AM270 (الترميز: ASK/OOK | عرض النطاق: 270.83 kHz)
- AM650 (الترميز: ASK/OOK | عرض النطاق: 650.00 kHz)
- FM238 (الترميز: 2FSK | عرض النطاق: 270.83 kHz | الانحراف: 2.38 kHz)
- FM4768 (الترميز: 2FSK | عرض النطاق: 270.83 kHz | الانحراف: 47.61 kHz)
يمكنك ضبط الحد الأدنى لقيمة RSSI.
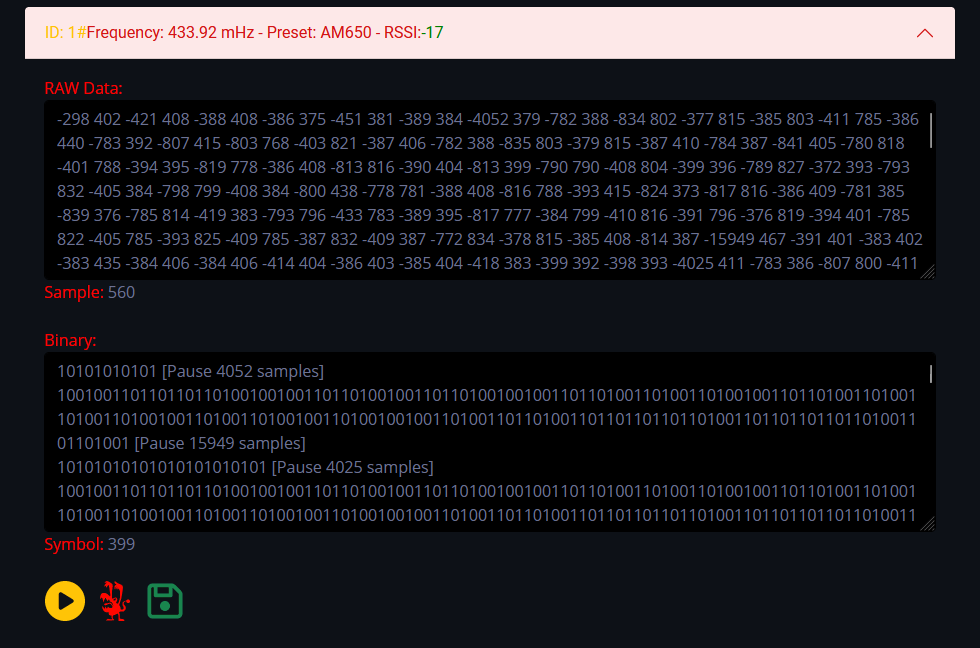
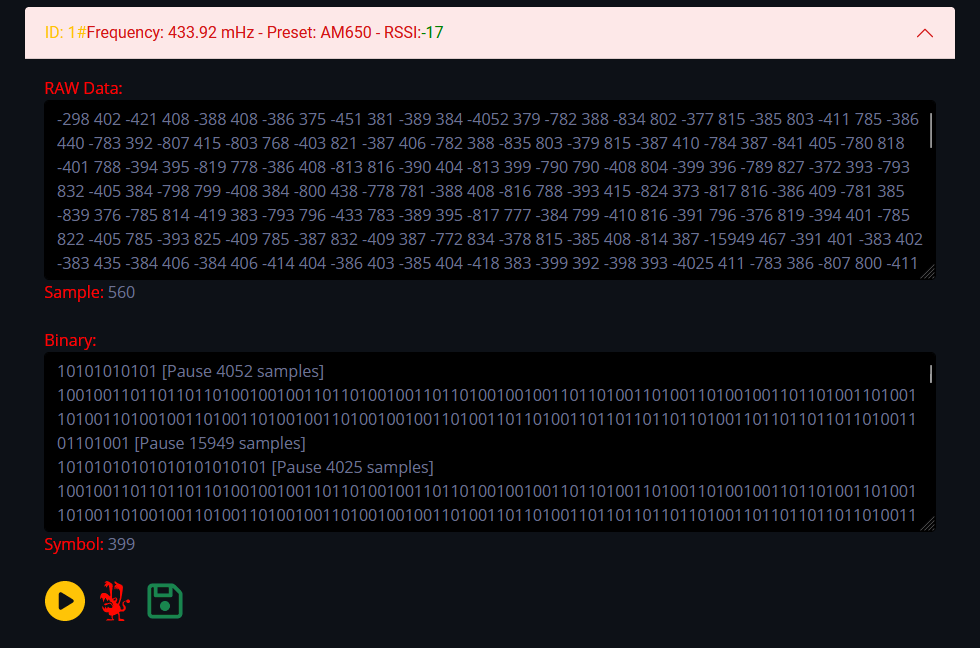
 صيغة الإشارة المستلمة:
- بيانات RAW مع عدد العينات:
- -1004 370 -424 404 -389 405 -389 403 -421 374 -420 373 -388 406 -421 408 -389 409 -386 409 | العينات: 20
- ثنائي مع عدد الرموز:
- 1001001001001001001101101101101101001101101001001001001001101101001101101101101101101001101101001 | الرموز: 398
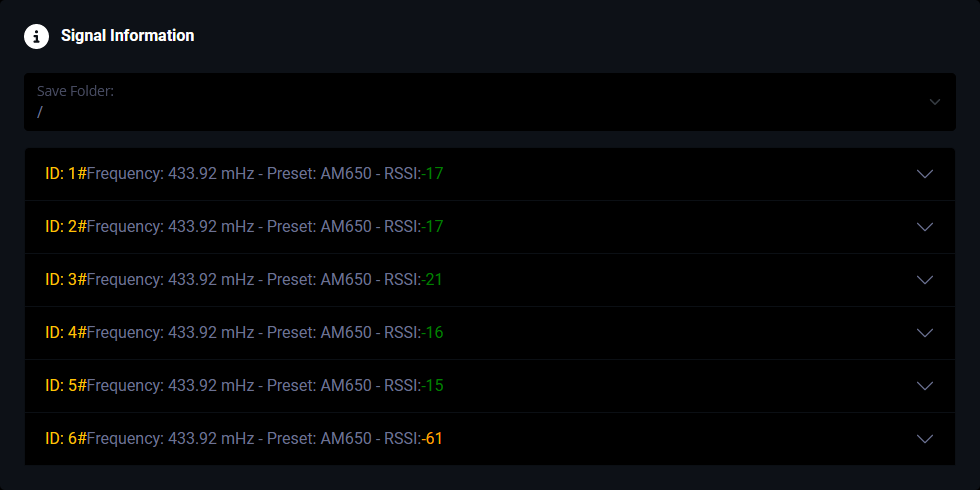 إمكانية إرسال الإشارة بصيغة ملف .sub الخاصة بـ flipper zero.
إمكانية تحليل الإشارة باستخدام Kaiju.
إمكانية حفظ الإشارة بصيغة ملف .sub الخاصة بـ flipper zero.
2) الإرسال
يمكنك إرسال إشارة عشرية ببروتوكول معروف:
- Princeton
- Holtek HT12X
- CAME
- SMC5326
- Nice FLO
- GateTX