
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
fuzzbench — FuzzBench - اختبار قياس أداء Fuzzer كخدمة. | Kitploit

أدوات/GitHubGitHub/google/fuzzbench
تحليل الثغرات الأمنيةالاختبار العشوائيالتعلم والتعليم
GitHubgoogle/fuzzbench

fuzzbench

FuzzBench - اختبار قياس أداء Fuzzer كخدمة.

عرض المستودعالموقع الإلكتروني
1.2k30264منذ 9 أشهرتمت المراجعة من قبل Kitploit
مشاركة

FuzzBench: قياس أداء المُختبرات كخدمة

FuzzBench هي خدمة مجانية تقوم بتقييم المُختبرات (Fuzzers) على مجموعة واسعة من المعايير الواقعية (benchmarks) على نطاق Google. الهدف من FuzzBench هو جعل التقييم الدقيق لأبحاث التقييم بالمُختبرات (fuzzing research) سهلاً بدون عناء، وجعل أبحاث التقييم بالمُختبرات أسهل على المجتمع لتبنيها. نحن ندعو أعضاء المجتمع البحثي للمساهمة بمُختبراتهم وإعطائنا ملاحظات لتحسين تقنيات التقييم لدينا.

توفر FuzzBench:

  • واجهة برمجة تطبيقات (API) سهلة لدمج المُختبرات.
  • معايير من مشاريع واقعية. يمكن لـ FuzzBench استخدام أي مشروع من OSS-Fuzz كمعيار.
  • مكتبة تقارير تُنتج تقارير تحتوي على رسوم بيانية واختبارات إحصائية لمساعدتك في فهم أهمية النتائج.

للمشاركة، قم بتقديم المُختبر الخاص بك لتشغيله على منصة FuzzBench باتباع دليلنا البسيط. بعد قبول التكامل، سنقوم بتشغيل تجربة واسعة النطاق باستخدام المُختبر الخاص بك وإنشاء تقرير يقارن المُختبر الخاص بك مع الآخرين. انظر إلى نموذج تقرير.
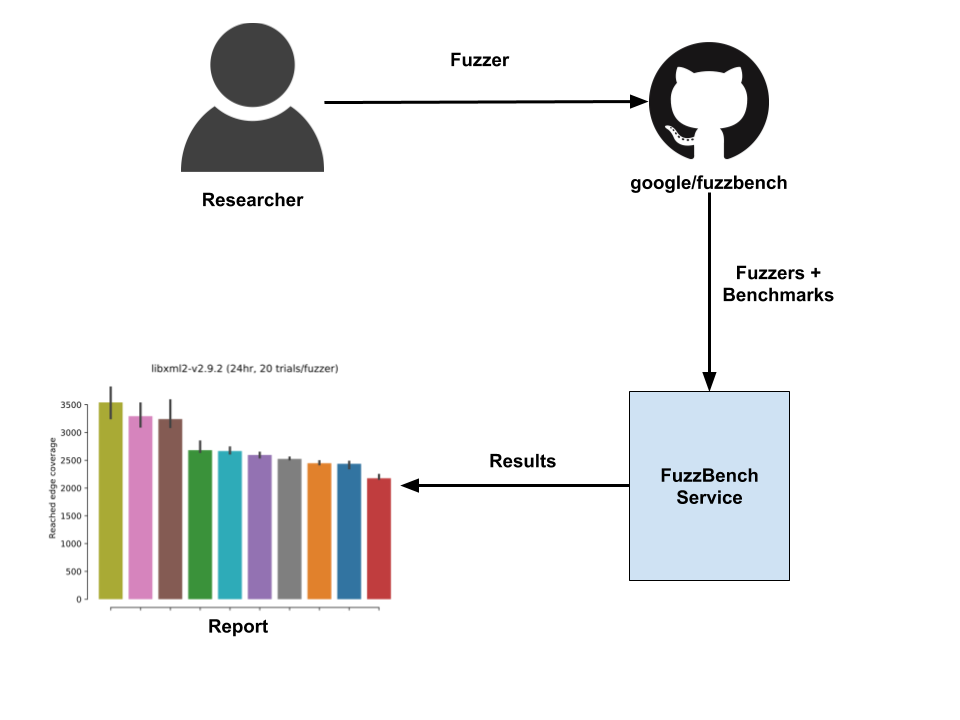
نظرة عامة

رسم تخطيطي لخدمة FuzzBench

نموذج تقرير

يمكنك الاطلاع على نموذج التقرير لدينا هنا و تقاريرنا التي تُنشأ دورياً هنا. يتم إنشاء نموذج التقرير باستخدام 10 مُختبرات ضد 24 معياراً واقعياً، مع 20 تجربة لكل منها ولمدة تزيد عن 24 ساعة. يمكن العثور على البيانات الأولية بصيغة CSV مضغوطة في نهاية التقرير.

عند تحليل التقارير، نوصي بما يلي:

  • التحقق من نقاط القوة والضعف للمُختبر ضد المعايير المختلفة.
  • النظر في النتائج الإجمالية لفهم الأهمية الكلية للنتيجة.

يرجى تقديم ملاحظات حول أي أخطاء وتحسينات محتملة (مثل تغييرات التكامل، معايير جديدة، إلخ) عن طريق فتح مشكلة في GitHub هنا.

التوثيق

اقرأ توثيقنا المفصل لتتعلم كيفية استخدام FuzzBench.

جهات الاتصال

انضم إلى قائمتنا البريدية للمناقشات والإعلانات، أو أرسل لنا بريداً إلكترونياً خاصاً على [email protected].

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





