

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2025-29927 — Next.js والـ middleware الفاسد...حاول اختراقها..! | Kitploit

أدوات/GitHubGitHub/gokul-krishnan-v-r/cve-2025-29927
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبCTFاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubgokul-krishnan-v-r/cve-2025-29927

cve-2025-29927

Next.js والـ middleware الفاسد...حاول اختراقها..!

عرض المستودع
43منذ سنة واحدةلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة

هذا مشروع Next.js نموذجي تم إعداده باستخدام [create-next-app] لشرح عملي لكيفية عمل cve-2025-29927. (https://nextjs.org/docs/app/api-reference/cli/create-next-app).

البدء

أولًا، شغّل خادم التطوير:

npm run dev
# or
yarn dev
# or
pnpm dev
# or
bun dev

افتح http://localhost:3000 في متصفحك لمشاهدة النتيجة.

الآن يمكنك استخدام Burp أو إضافات المتصفح الأخرى لتعديل الترويسات واستغلال Middleware باستخدام الحمولة.
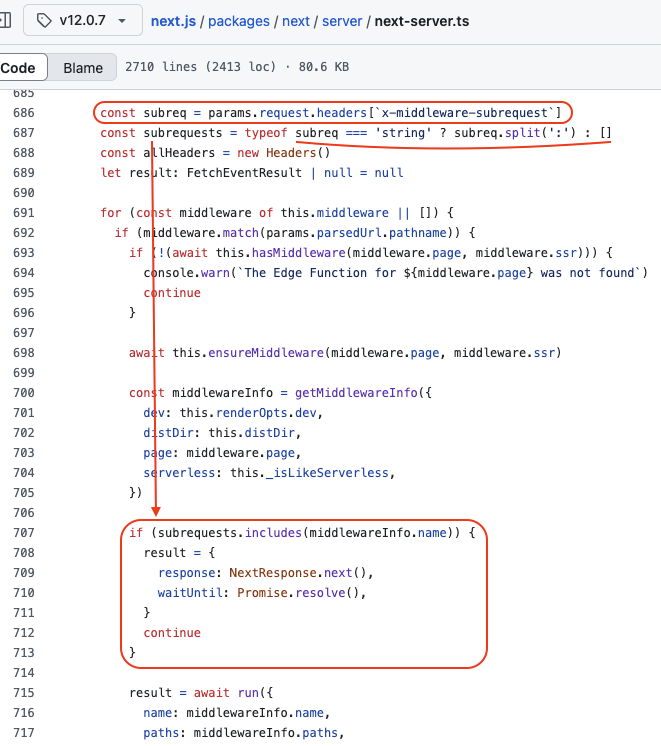
next-middleware-3

عندما يستخدم تطبيق next.js وسيطًا (middleware)، يتم استخدام الدالة runMiddleware، وهذه الأخيرة - بالإضافة إلى وظيفتها الرئيسية - تسترجع قيمة الترويسة x-middleware-subrequest وتستخدمها لمعرفة ما إذا كان يجب تطبيق الوسيط أم لا. يتم تقسيم قيمة الترويسة لإنشاء قائمة باستخدام النقطتين الرأسيتين (:) كفاصل، ثم تتحقق مما إذا كانت هذه القائمة تحتوي على قيمة middlewareInfo.name.

هذا يعني أنه إذا أضفنا الترويسة x-middleware-subrequest بالقيمة الصحيحة إلى طلبنا، فسيتم تجاهل الوسيط تمامًا - مهما كان الغرض منه - وسيتم توجيه الطلب عبر NextResponse.next() وسيكمل رحلته إلى وجهته الأصلية دون أن يكون للوسيط أي تأثير عليه. تعمل الترويسة وقيمتها كمفتاح شامل يسمح بتجاوز القواعد. في هذه المرحلة، ندرك بالفعل أننا عثرنا للتو على شيء مذهل.

Uploading next-middleware-2.png…

لاحظ أننا نستخدم "next": "14.0.4" هنا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





