Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CallMeWin32kDriver — قم بتحميل برنامج التشغيل الخاص بك مثل win32k.sys | Kitploit
أدوات/GitHubGitHub/gmh5225/callmewin32kdriver
التهرب من IDS/IPSما بعد الاستغلالالفريق الأحمرالهجوم العدائي
GitHubgmh5225/callmewin32kdriver

CallMeWin32kDriver

قم بتحميل برنامج التشغيل الخاص بك مثل win32k.sys

عرض المستودع
2577129منذ 4 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CallMeWin32kDriver

قم بتحميل الدرايفر الخاص بك مثل win32k.sys
Q`NXJ7G@89G@K)6~5H8JA@6

~MF %CSVW(FCL8H1G4UJ@6Y

الدافع

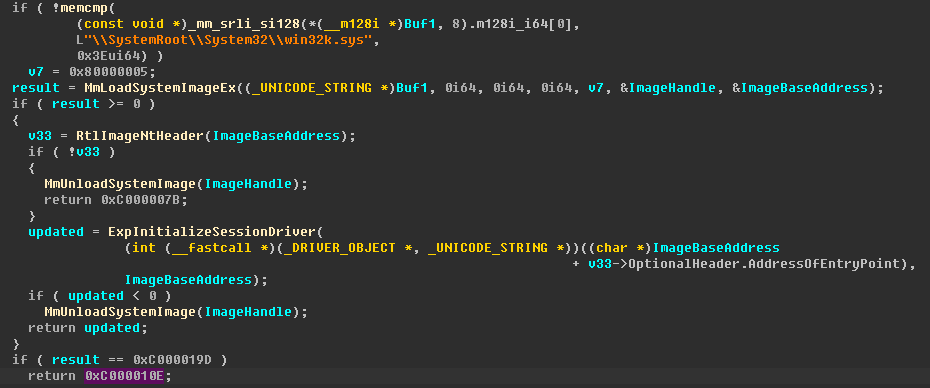
تم تحليل هذه الميزة من درايفر غش معين للعبة PUBG.

ماذا يمكنه أن يفعل؟

  • حماية ضد التفريغ المباشر بواسطة أدوات Anti-Rootkit
  • تجاوز MmCopyMemory
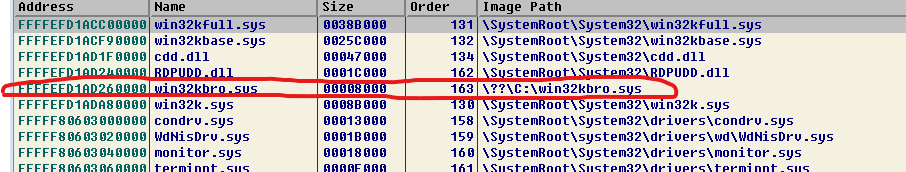
  • إخفاء العالم لا يُفعّل PG

كيفية الكشف؟

  • أرفق عملية GUI قبل استخدام MmCopyMemory

التجميع

  • Visual Studio 2022 و WDK10
  • llvm-msvc [رابط]

بعض النقاشات على UnknownCheats

https://www.unknowncheats.me/forum/anti-cheat-bypass/511107-load-driver-win32k-sys.html

تنزيل الأداة