 gmh5225/aisa-scanner
AISA-Scanner هو ماسح ثغرات أمنية مستقل مدعوم بالذكاء الاصطناعي يربط ثغرات CVE باستغلالات metasploit وMITRE وCEH وSANS، ويقدم تقارير مخاطر ذكية في الوقت الفعلي.

AISA-Scanner عبارة عن مجموعة أدوات لتحليل الأمن السيبراني ذاتية التطور وتعتمد على الذكاء الاصطناعي وتعلم الآلة، تجمع بين معالجة اللغة الطبيعية (NLP)، وإثراء معلومات CVE، والفحص المستقل، ونمذجة المخاطر، وإعداد تقارير بمستوى المؤسسات في إطار واحد. صُممت لباحثي الأمن المعاصرين، ومختبري الاختراق، والفرق الحمراء، والمدافعين المؤسسيين الذين يحتاجون إلى رؤى فورية حول الثغرات، واستخبارات موسّعة، ونتائج قابلة للتنفيذ.


| الفئة | الوصف |
|---|---|
| أنواع الأهداف | النطاقات، النطاقات الفرعية، عناوين IP، منافذ TCP |
| محرك الذكاء الاصطناعي | تصنيف OWASP بأسلوب Zero-Shot |
| نموذج المخاطر | مصنّف تعلّم ذاتي عبر الإنترنت مع تقييم بالأوزان |
| الثغرات (CVEs) | كشف CVE من اللافتات، معالجة اللغة الطبيعية (NER)، وتلميحات الذكاء الاصطناعي |
| إثراء CVE | CVSS وCWE والوصوف من NVD |
| ربط الاستغلالات | وحدات Metasploit تُربط تلقائيًا من CVE |
| تقارير المؤسسات | تقارير HTML مع جداول بيانات، روابط CVE، خرائط حرارية MITRE، وأزرار تصدير |
| ربط التصنيفات | ربط تلقائي بـ MITRE ATT&CK ووحدات CEH وقائمة SANS CWE Top 25 |
| ماسح النطاقات الفرعية | محلّل ضبابي مع كشف بطاقات البدل (Wildcards) |
| دعم HTTP + TCP | جلب وفحص اللافتات على منافذ TCP المفتوحة |
| نتائج مستمرة | تسجيل SQLite مع كتلة JSON لكل سجل |
| مخاطر مدعومة بـ NLP | يستخدم ثقة الذكاء الاصطناعي + عدد الثغرات + روابط MSF لتحديد الخطورة |
| دون اتصال/قابل للاستئناف | يخزّن مؤقتًا التعيينات وتفاصيل CVE ووحدات MSF للاستخدام دون اتصال |
| نموذج ذاتي الإصلاح | يتدرّب على النتائج الجديدة لتحسين الدقة |
| قابل للتخصيص | ميزانية زمنية، بوابة ثقة، حد أقصى للنطاقات الفرعية، نطاق منافذ مخصص |
| الميزة | AISA-Scanner | Nessus | Nikto | OpenVAS |
|---|---|---|---|---|
| تصنيف الذكاء الاصطناعي (OWASP) | ✅ | ❌ | ❌ | ❌ |
| تصنيف Zero-Shot (NLP) | ✅ | ❌ | ❌ | ❌ |
| الربط التلقائي بين CVE ووحدات MSF | ✅ | ❌ | ❌ | ✅ |
| ربط MITRE ATT&CK + CEH + SANS | ✅ | جزئي | ❌ | جزئي |
| تعداد النطاقات الفرعية | ✅ | ❌ | ❌ | ❌ |
| فحص لافتات منافذ TCP | ✅ | ✅ | ❌ | ✅ |
| تصدير تقارير PDF/CSV/Excel | ✅ | ✅ | ❌ | ✅ |
| نموذج المخاطر ذاتي التعلّم | ✅ | ❌ | ❌ | ❌ |
| خفيف وجاهز لسطر الأوامر | ✅ | ❌ | ✅ | ❌ |
| مجاني ومفتوح المصدر | ✅ | ❌ | ✅ | ✅ |
لماذا تتفوق AISA-Scanner: تمزج بين التصنيف الذكي، والإثراء المستقل، والعلاقات العميقة بين CVE وMSF، وواجهة خفيفة بدون تبعيات للفحص وإعداد التقارير في الوقت الفعلي — كل ذلك في سكربت واحد. المؤلف: Haroon Ahmad Awan [email protected]
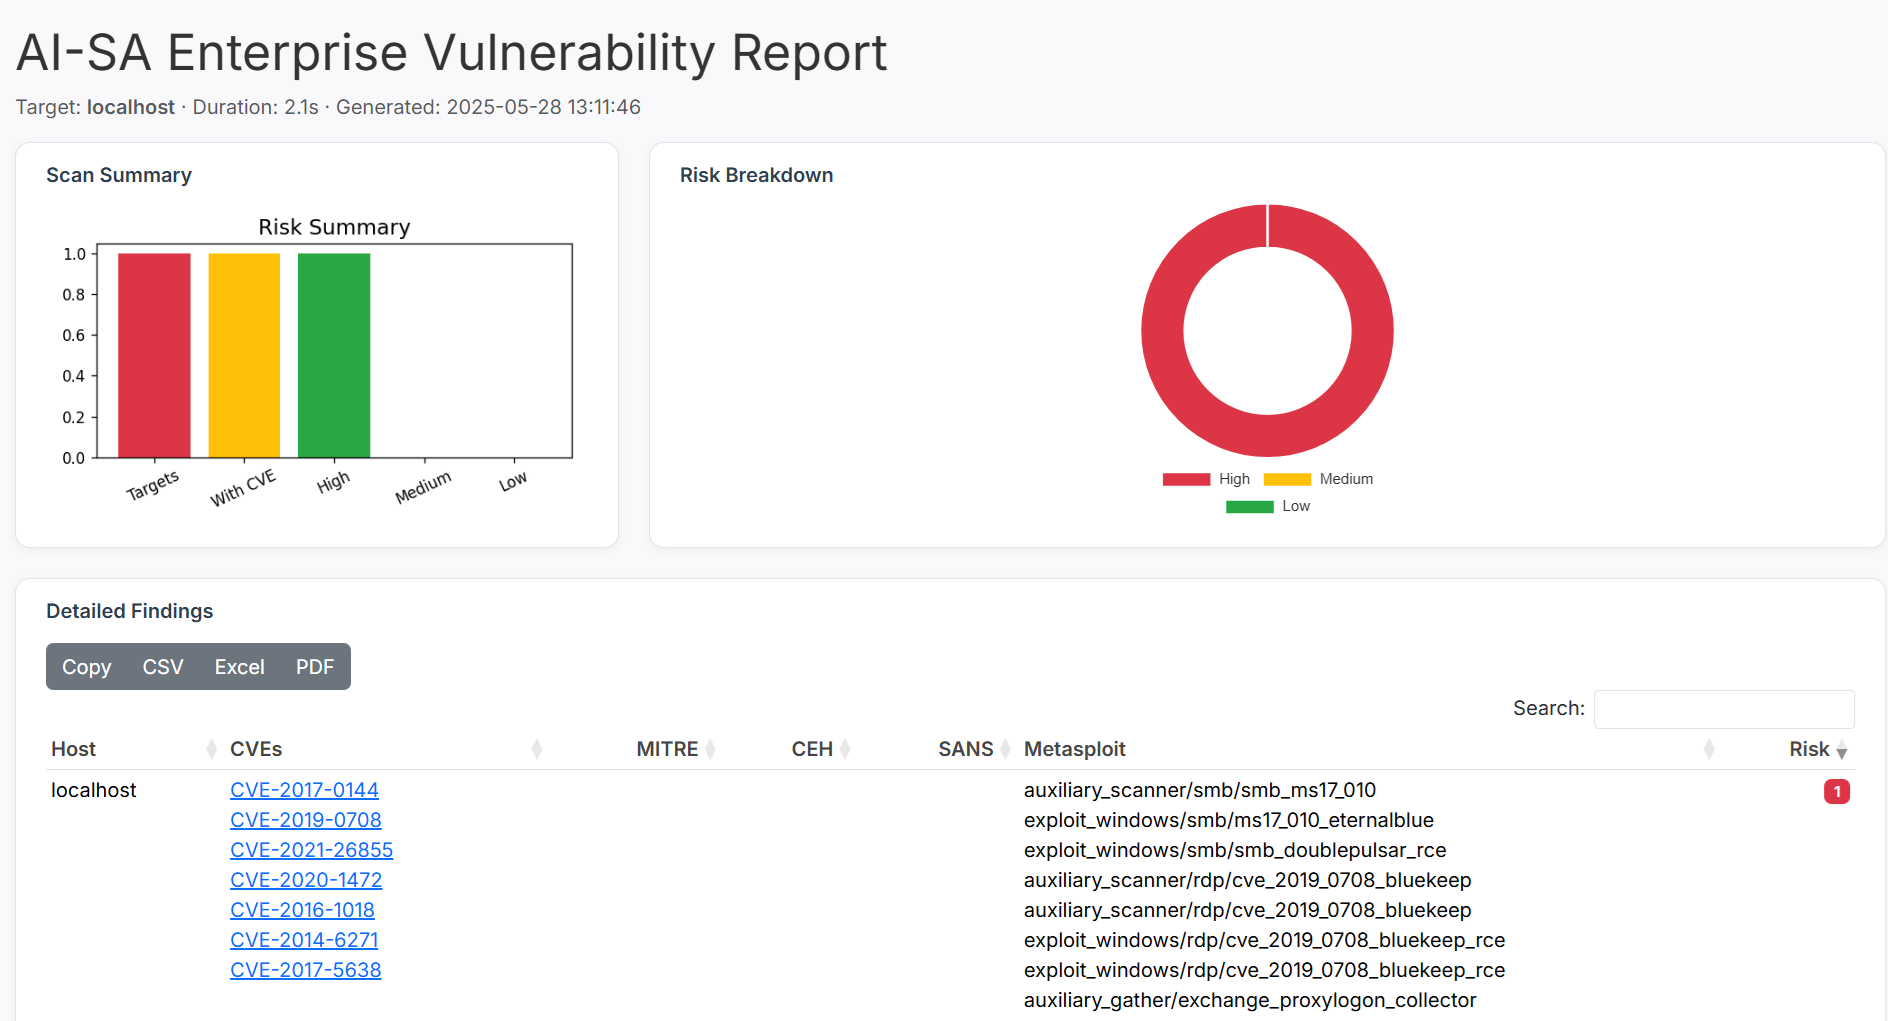
فيما يلي نموذج لتقرير HTML بمستوى المؤسسات تم إنشاؤه بواسطة AISA-Scanner:
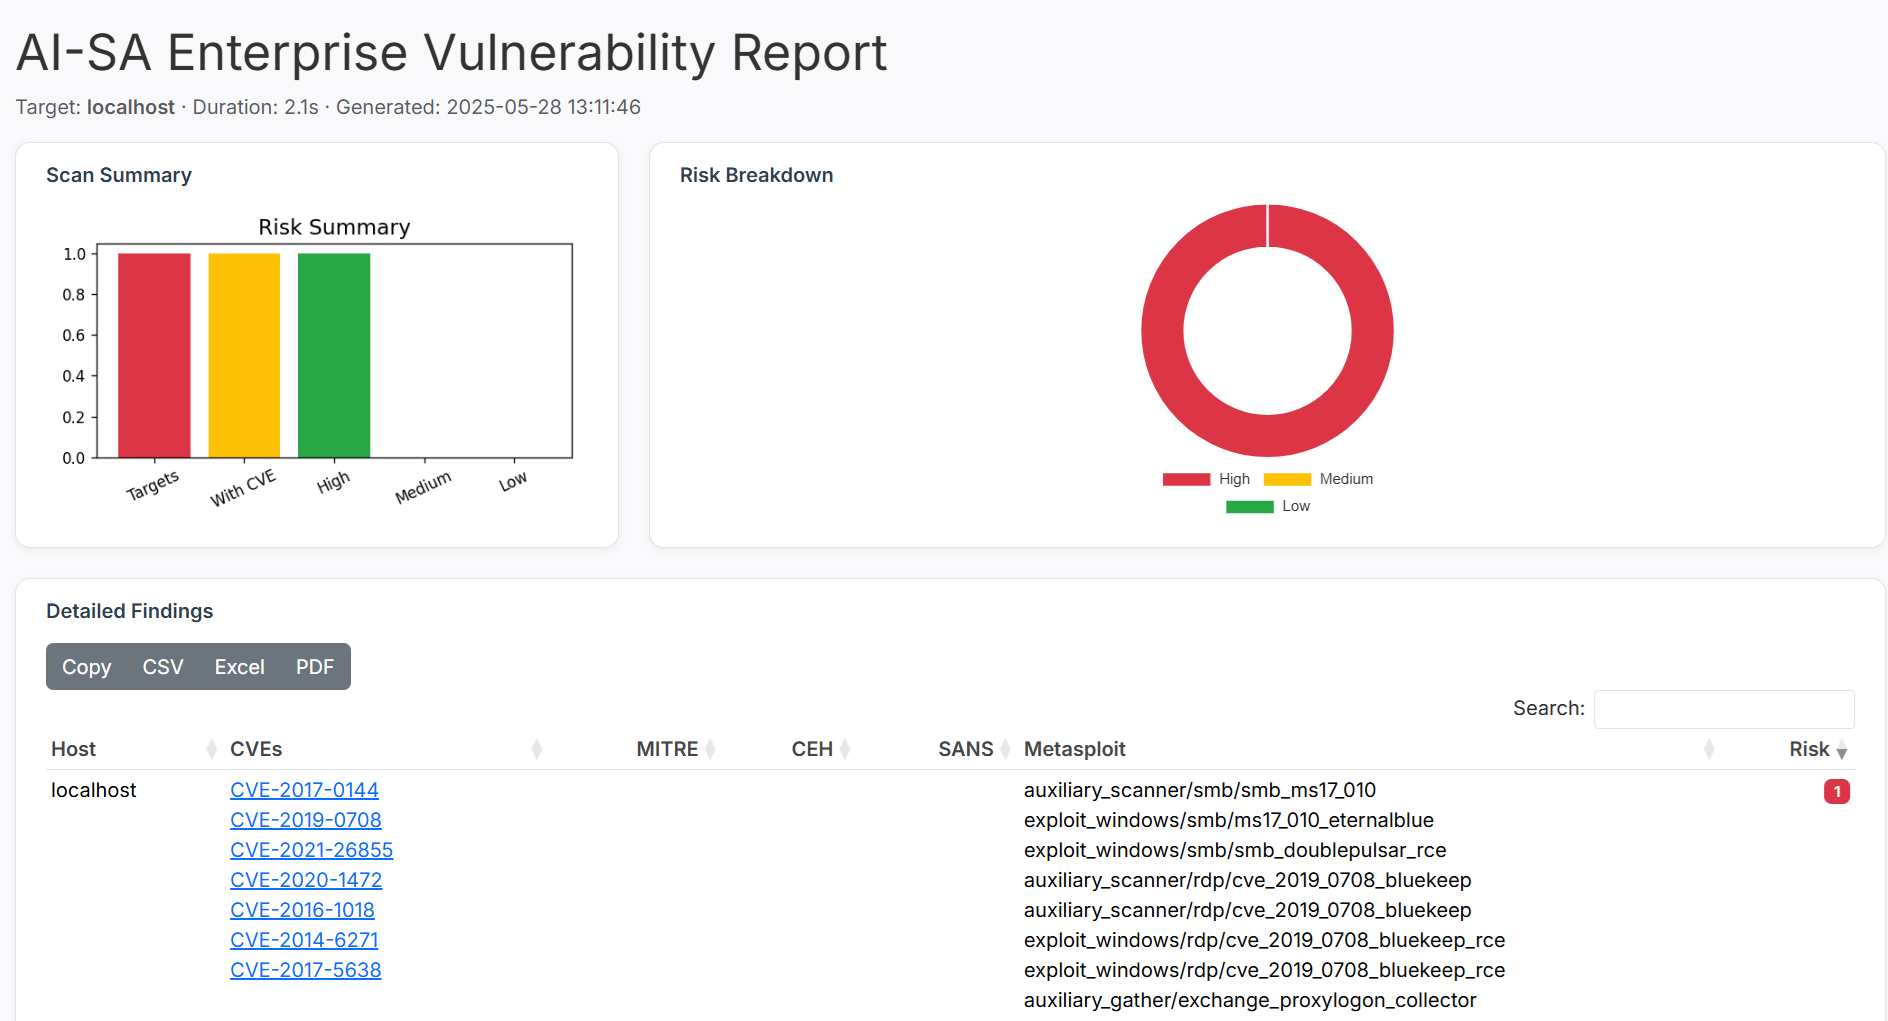
يتضمن روابط CVE، وتقنيات MITRE، ومخطط المخاطر، وخيارات التصدير (PDF، Excel)، وجدولًا قابلًا للبحث.
git clone https://github.com/haroonawanofficial/AISA-Scanner.git
cd AISA-Scanner
pip install -r requirements.txt
