 globocom/huskyci
إجراء اختبارات الأمان داخل CI الخاص بك


يمكن أيضًا قراءة هذه المقالة بالبرتغالية البرازيلية.
huskyCI هي أداة مفتوحة المصدر تقوم بتنسيق اختبارات الأمان ومركزة جميع النتائج في قاعدة بيانات للتحليل والقياسات لاحقًا. يمكنها إجراء تحليل أمان ثابت في بايثون ([Bandit][Bandit] و[Safety][Safety])، روبي ([Brakeman][Brakeman])، جافا سكريبت ([Npm Audit][NpmAudit] و[Yarn Audit][YarnAudit])، جولانغ ([Gosec][Gosec])، جافا ([SpotBugs][SpotBugs] بالإضافة إلى [Find Sec Bugs][FindSec])، وHCL ([TFSec][TFSec]). يمكنها أيضًا تدقيق المستودعات للبحث عن الأسرار مثل مفاتيح AWS السرية، مفاتيح SSH الخاصة، وغيرها الكثير باستخدام [GitLeaks][Gitleaks].
يمكن للمطورين إعداد مرحلة جديدة في خطوط أنابيب CI الخاصة بهم للتحقق من الثغرات الأمنية:
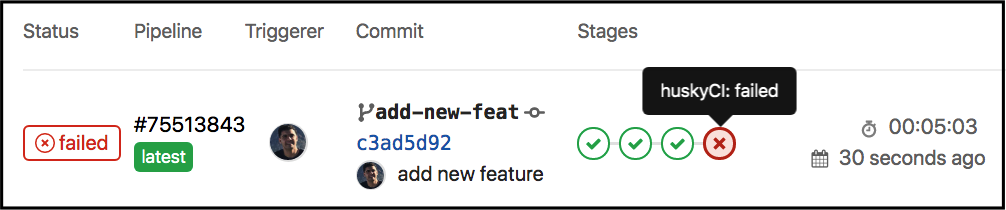
إذا تم العثور على مشكلات أمنية في الكود، يمكن عرض الخطورة، الثقة، الملف، السطر، والعديد من المعلومات المفيدة، كما في المثال:
[HUSKYCI][*] poc-python-bandit -> https://github.com/globocom/huskyCI.git
[HUSKYCI][*] huskyCI analysis started! yDS9tb9mdt4QnnyvOBp3eVAXE1nWpTRQ

[HUSKYCI][!] Title: Use of exec detected.
[HUSKYCI][!] Language: Python
[HUSKYCI][!] Tool: Bandit
[HUSKYCI][!] Severity: MEDIUM
[HUSKYCI][!] Confidence: HIGH
[HUSKYCI][!] Details: Use of exec detected.
[HUSKYCI][!] File: ./main.py
[HUSKYCI][!] Line: 7
[HUSKYCI][!] Code:
6
7 exec(command)
8

[HUSKYCI][!] Title: Possible hardcoded password: 'password123!'
[HUSKYCI][!] Language: Python
[HUSKYCI][!] Tool: Bandit
[HUSKYCI][!] Severity: LOW
[HUSKYCI][!] Confidence: MEDIUM
[HUSKYCI][!] Details: Possible hardcoded password: 'password123!'
[HUSKYCI][!] File: ./main.py
[HUSKYCI][!] Line: 1
[HUSKYCI][!] Code:
1 secret = 'password123!'
2
3 password = 'thisisnotapassword' #nohusky
4

[HUSKYCI][SUMMARY] Python -> huskyci/bandit:1.6.2
[HUSKYCI][SUMMARY] High: 0
[HUSKYCI][SUMMARY] Medium: 1
[HUSKYCI][SUMMARY] Low: 1
[HUSKYCI][SUMMARY] NoSecHusky: 1

[HUSKYCI][SUMMARY] Total
[HUSKYCI][SUMMARY] High: 0
[HUSKYCI][SUMMARY] Medium: 1
[HUSKYCI][SUMMARY] Low: 1
[HUSKYCI][SUMMARY] NoSecHusky: 1

[HUSKYCI][*] The following securityTests were executed and no blocking vulnerabilities were found:
[HUSKYCI][*] [huskyci/gitleaks:2.1.0]
[HUSKYCI][*] Some HIGH/MEDIUM issues were found in these securityTests:
[HUSKYCI][*] [huskyci/bandit:1.6.2]
ERROR: Job failed: exit code 190
يمكنك تجربة huskyCI عن طريق إعداد بيئة محلية باستخدام Docker Compose باتباع هذا الدليل.
يمكن العثور على جميع الأدلة والتوثيق الكامل في صفحة التوثيق الرسمية.
اقرأ دليل المساهمة لمعرفة عملية التطوير لدينا، وكيفية اقتراح إصلاحات الأخطاء والتحسينات، وكيفية بناء واختبار تغييراتك على huskyCI.
لدينا عدة قنوات للاتصال، فلا تتردد في التواصل معنا عبر:
