
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-1071-SQL-Injection — إثبات المفهوم: CVE-2024-1071: ثغرة WordPress المستغلة | Kitploit

أدوات/GitHubGitHub/gh-ost00/cve-2024-1071-sql-injection
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليم
GitHubgh-ost00/cve-2024-1071-sql-injection

CVE-2024-1071-SQL-Injection

إثبات المفهوم: CVE-2024-1071: ثغرة WordPress المستغلة

عرض المستودع
24737منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

إثبات المفهوم CVE-2024-1071: استغلال ثغرة في ووردبريس

إخلاء مسؤولية: صُنع إثبات المفهوم (POC) هذا لأغراض تعليمية واختبارية أخلاقية فقط. استخدام هذه الأداة لمهاجمة أهداف دون موافقة مسبقة متبادلة يعد غير قانوني. تقع على عاتق المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والاتحادية المعمول بها. لا يتحمل المطورون أي مسؤولية ولا يتحملون المسؤولية عن أي إساءة استخدام أو ضرر يسببه هذا البرنامج.

ابدأ

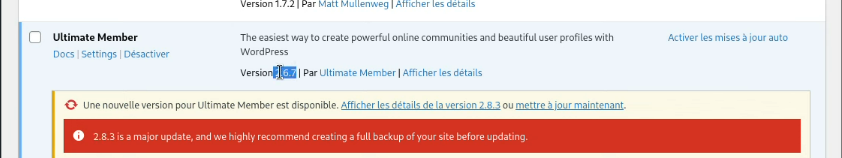
إن إضافة Ultimate Member – User Profile, Registration, Login, Member Directory, Content Restriction & Membership Plugin الخاصة بووردبريس معرضة لحقن SQL عبر معامل 'sorting' في الإصدارات من 2.1.3 إلى 2.8.2 بسبب عدم كفاية التهريب (escaping) للمعامل المقدم من المستخدم وعدم وجود تحضير كافٍ لاستعلام SQL الموجود. وهذا يتيح للمهاجمين غير المصادَق عليهم إلحاق استعلامات SQL إضافية بالاستعلامات الموجودة بالفعل، والتي يمكن استخدامها لاستخراج معلومات حساسة من قاعدة البيانات. Banner
إيجاد الأهداف

للعثور على أهداف محتملة، استخدم Fofa (مشابه لـ Shodan.io):

  • FOFA Dork : body="/wp-content/plugins/ultimate-member"
  • Hunter : Hunter: body="/wp-content/plugins/ultimate-member"

استنساخ المستودع

أولاً، استنسخ المستودع:

- git clone https://github.com/fa-rrel/CVE-2024-1071-SQL-Injection.git
- cd CVE-2024-1071-SQL-Injection

بعد ذلك، اختر هدفك وأضفه إلى ملف urls.txt بهذا الشكل:

  • https://testphp.vulnweb.com/
  • https://www.hackthissite.org/
  • https://www.acunetix.com/

شغّل الاستغلال:

python3 CVE-2024-1071.py -f urls.txt

مرجع POC

  • https://nvd.nist.gov/vuln/detail/CVE-2024-1071
  • https://github.com/gbrsh
  • https://wpscan.com/vulnerability/dcca7ed0-b088-4b7d-9e22-07b858367975/
  • https://www.broadcom.com/support/security-center/protection-bulletin/cve-2024-1071-wordpress-ultimate-member-plugin-vulnerability
  • https://vuldb.com/?id.254667
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    350
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    283

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




