
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-41773-apache — CVE-2021-41773 Apache | Kitploit
أدوات/GitHubGitHub/gagaltotal/cve-2021-41773-apache
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubgagaltotal/cve-2021-41773-apache

CVE-2021-41773-apache

CVE-2021-41773 Apache

عرض المستودع
127منذ 3 أشهرلم تتم المراجعة بعد
مشاركة

استغلال CVE-2021-41773 لخادم Apache HTTP

يحتوي هذا المستودع على إثبات مفهوم قائم على بايثون لاستغلال ثغرة اجتياز المسار في خادم Apache HTTP المُحدَّدة باسم CVE-2021-41773. صُمم السكريبت لأغراض البحث الأمني والاختبارات الدفاعية والتقييمات المصرَّح بها للأنظمة الضعيفة.

نظرة عامة

CVE-2021-41773 هي ثغرة اجتياز مسار تؤثر على إصدارات خادم Apache HTTP 2.4.49 والتكوينات ذات الصلة حيث يعالج الخادم تسلسلات الاجتياز المُشفَّرة في بعض مسارات طلبات CGI بشكل غير صحيح. يوفّر هذا المشروع تطبيقًا أساسيًا لإثبات المفهوم يمكن استخدامه للتحقق من قابلية التعرض والتفاعل مع هدف ضعيف.

الغرض من المشروع

هذا المستودع مُعدّ من أجل:

  • البحث الأمني وتقييم الثغرات
  • العروض التعليمية لسلوك اجتياز المسار
  • اختبار الاختراق المصرَّح به في بيئات خاضعة للسيطرة
  • التحقق الدفاعي والتحقق من التصحيحات

الميزات

  • يتحقق مما إذا كان الهدف يبدو ضعيفًا
  • يُرسل طلبات مُصنَّعة لاختبار سلوك تنفيذ الأوامر
  • يدعم تنفيذ أمر واحد (one-shot)
  • يوفر واجهة تفاعلية تشبه الصدفة (shell)
  • يستخدم تطبيق بايثون بسيط مع اعتماديات قليلة

هيكل المستودع

  • exploit.py: سكريبت الاستغلال الرئيسي بلغة بايثون
  • requirements.txt: اعتماديات بايثون
  • images/: لقطات شاشة أو مواد داعمة
  • README.md: وثائق المشروع

المتطلبات

يتطلب هذا المشروع Python 3 والاعتماد التالي:

  • requests

قم بتثبيت الاعتماديات باستخدام:

python -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

الاستخدام

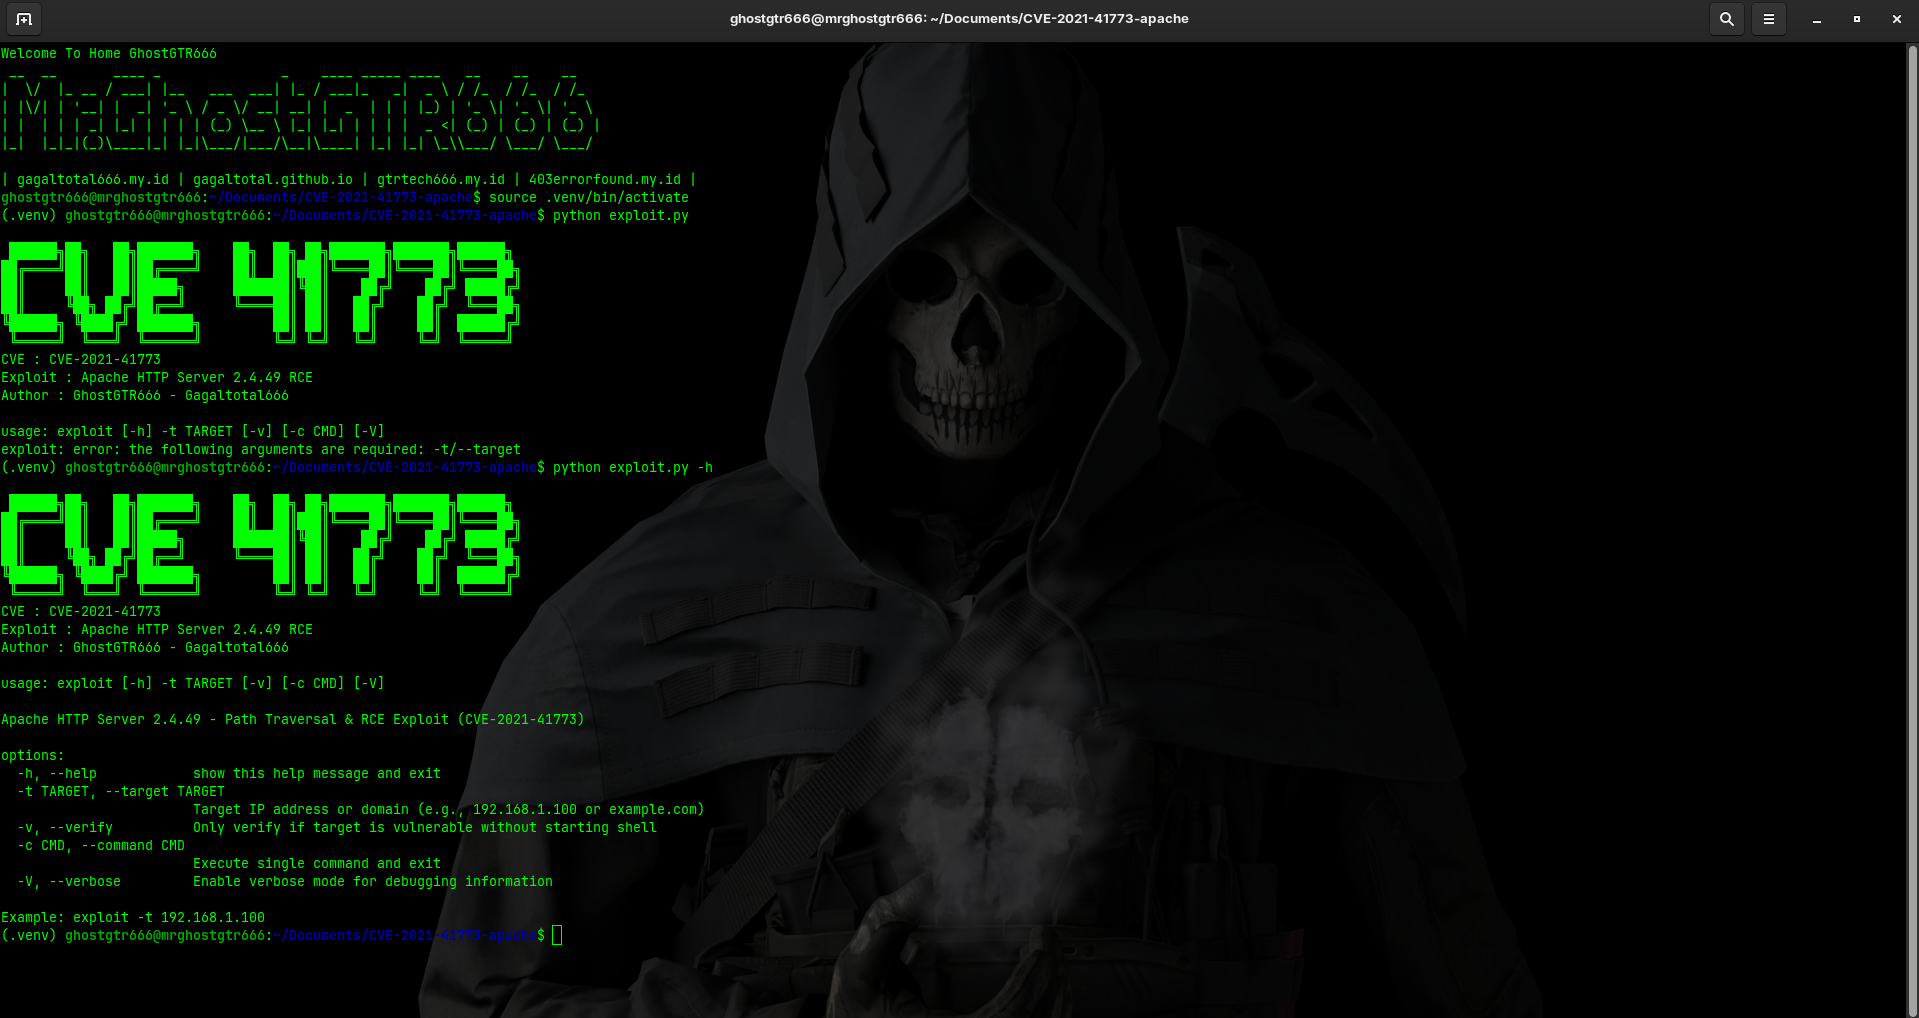
لقطة شاشة

قم بتشغيل السكريبت مع تحديد مضيف الهدف أو عنوان IP.

التحقق من الثغرة

python3 exploit.py -t 192.168.1.100 -v

تنفيذ أمر واحد

python3 exploit.py -t 192.168.1.100 -c "whoami"

بدء صدفة تفاعلية

python3 exploit.py -t 192.168.1.100

أمثلة الأوامر

يدعم السكريبت الأوضاع التالية:

  • -t, --target: تحديد المضيف الهدف أو عنوان IP
  • -v, --verify: التحقق من الثغرة فقط
  • -c, --command: تنفيذ أمر واحد والخروج
  • -V, --verbose: عرض تفاصيل الطلب والاستجابة

ملاحظات

  • هذه الأداة مخصصة للبيئات المصرَّح بها فقط.
  • يجب اختبار الهدف بالحصول على إذن صريح من المالك.
  • قد تختلف النتائج حسب تكوين الخادم وإصداره والقيود البيئية.
  • يستخدم السكريبت معالجة طلبات غير آمنة عن قصد لضمان التوافق مع سيناريو الثغرة.

إخلاء المسؤولية الأمنية والقانونية

هذا المشروع مُقدم لأغراض البحث التعليمي والأمني المصرَّح به فقط. المؤلف غير مسؤول عن أي سوء استخدام أو وصول غير مصرَّح به أو نشاط غير قانوني يُنفَّذ باستخدام هذا البرنامج. أنت وحدك المسؤول عن ضمان أن استخدامك يتوافق مع جميع القوانين واللوائح والسياسات المعمول بها.

لقطات الشاشة

يمكن وضع لقطات الشاشة والأدلة الداعمة في دليل images حسب الحاجة.

الإسناد

طُوِّر لأغراض البحث والعرض التوضيحي المتعلقة بـ CVE-2021-41773.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





