 gabrielsoltz/metahub
أداة آلية لإثراء نتائج الأمان وتقييم التأثير لـ AWS. تثري بيانات الثغرات الأمنية بسياق الموارد والارتباطات والعلامات لحساب درجات التأثير السياقي لتحديد أولويات التصحيح.

MetaHub هي أداة تلقائية لإثراء نتائج الأمن السياقي وتقييم الأثر لإدارة الثغرات الأمنية. يمكنك استخدامها مع AWS Security Hub أو أي ماسح أمني متوافق مع ASFF. توقف عن الاعتماد على درجات الخطورة غير المفيدة وانتقل إلى تعريفات تسجيل الأثر بناءً على سياقك الخاص.
MetaHub هي أداة أمنية مفتوحة المصدر لإدارة الثغرات الأمنية ذات التأثير السياقي. يمكنها أتمتة عملية تسييق نتائج الأمن بناءً على بيئتك واحتياجاتك، سياقك الخاص، وتحديد الملكية، وحساب تسجيل الأثر بناءً عليه والذي يمكنك استخدامه لتحديد الأولويات (من أين تبدأ؟) والأتمتة مثل التصحيحات والتنبيهات أو التذاكر. الأداة مخصصة لبيئات AWS ويمكنك استخدامها مع AWS Security Hub أو أي ماسحات متوافقة مع ASFF (مثل Prowler).
ℹ️ استكشف ووسّع استخدام لوحات معلومات MetaHub الجديدة باستخدام Powerpipe!
MetaHub يصف السياق الخاص بك عن طريق الاتصال بمواردك المتأثرة في حساباتك المتأثرة. يمكنه وصف معلومات حول حسابك في AWS ومؤسستك، وعلامات الموارد المتأثرة، وأحداث CloudTrail ذات الصلة، وتكوينات مواردك المتأثرة وجميع ارتباطاتها: إذا كنت تضع نتيجة أمنية تؤثر على مثيل EC2، فإن MetaHub لن يتصل فقط بهذا المثيل نفسه ولكن أيضًا بأدوار IAM الخاصة به؛ ومن هناك، سيتصل بسياسات IAM المرتبطة بتلك الأدوار. سيتصل بمجموعات الأمان ويحلل جميع قواعدها، والشبكة VPC والشبكات الفرعية حيث يعمل المثيل، والمجلدات EBS، ومجموعات Auto Scaling، والمزيد. يمكنك تطبيق الفلاتر لاكتشاف موارد أخرى بنفس الخصائص تلقائيًا وإجراء تحقيقات متعمقة.
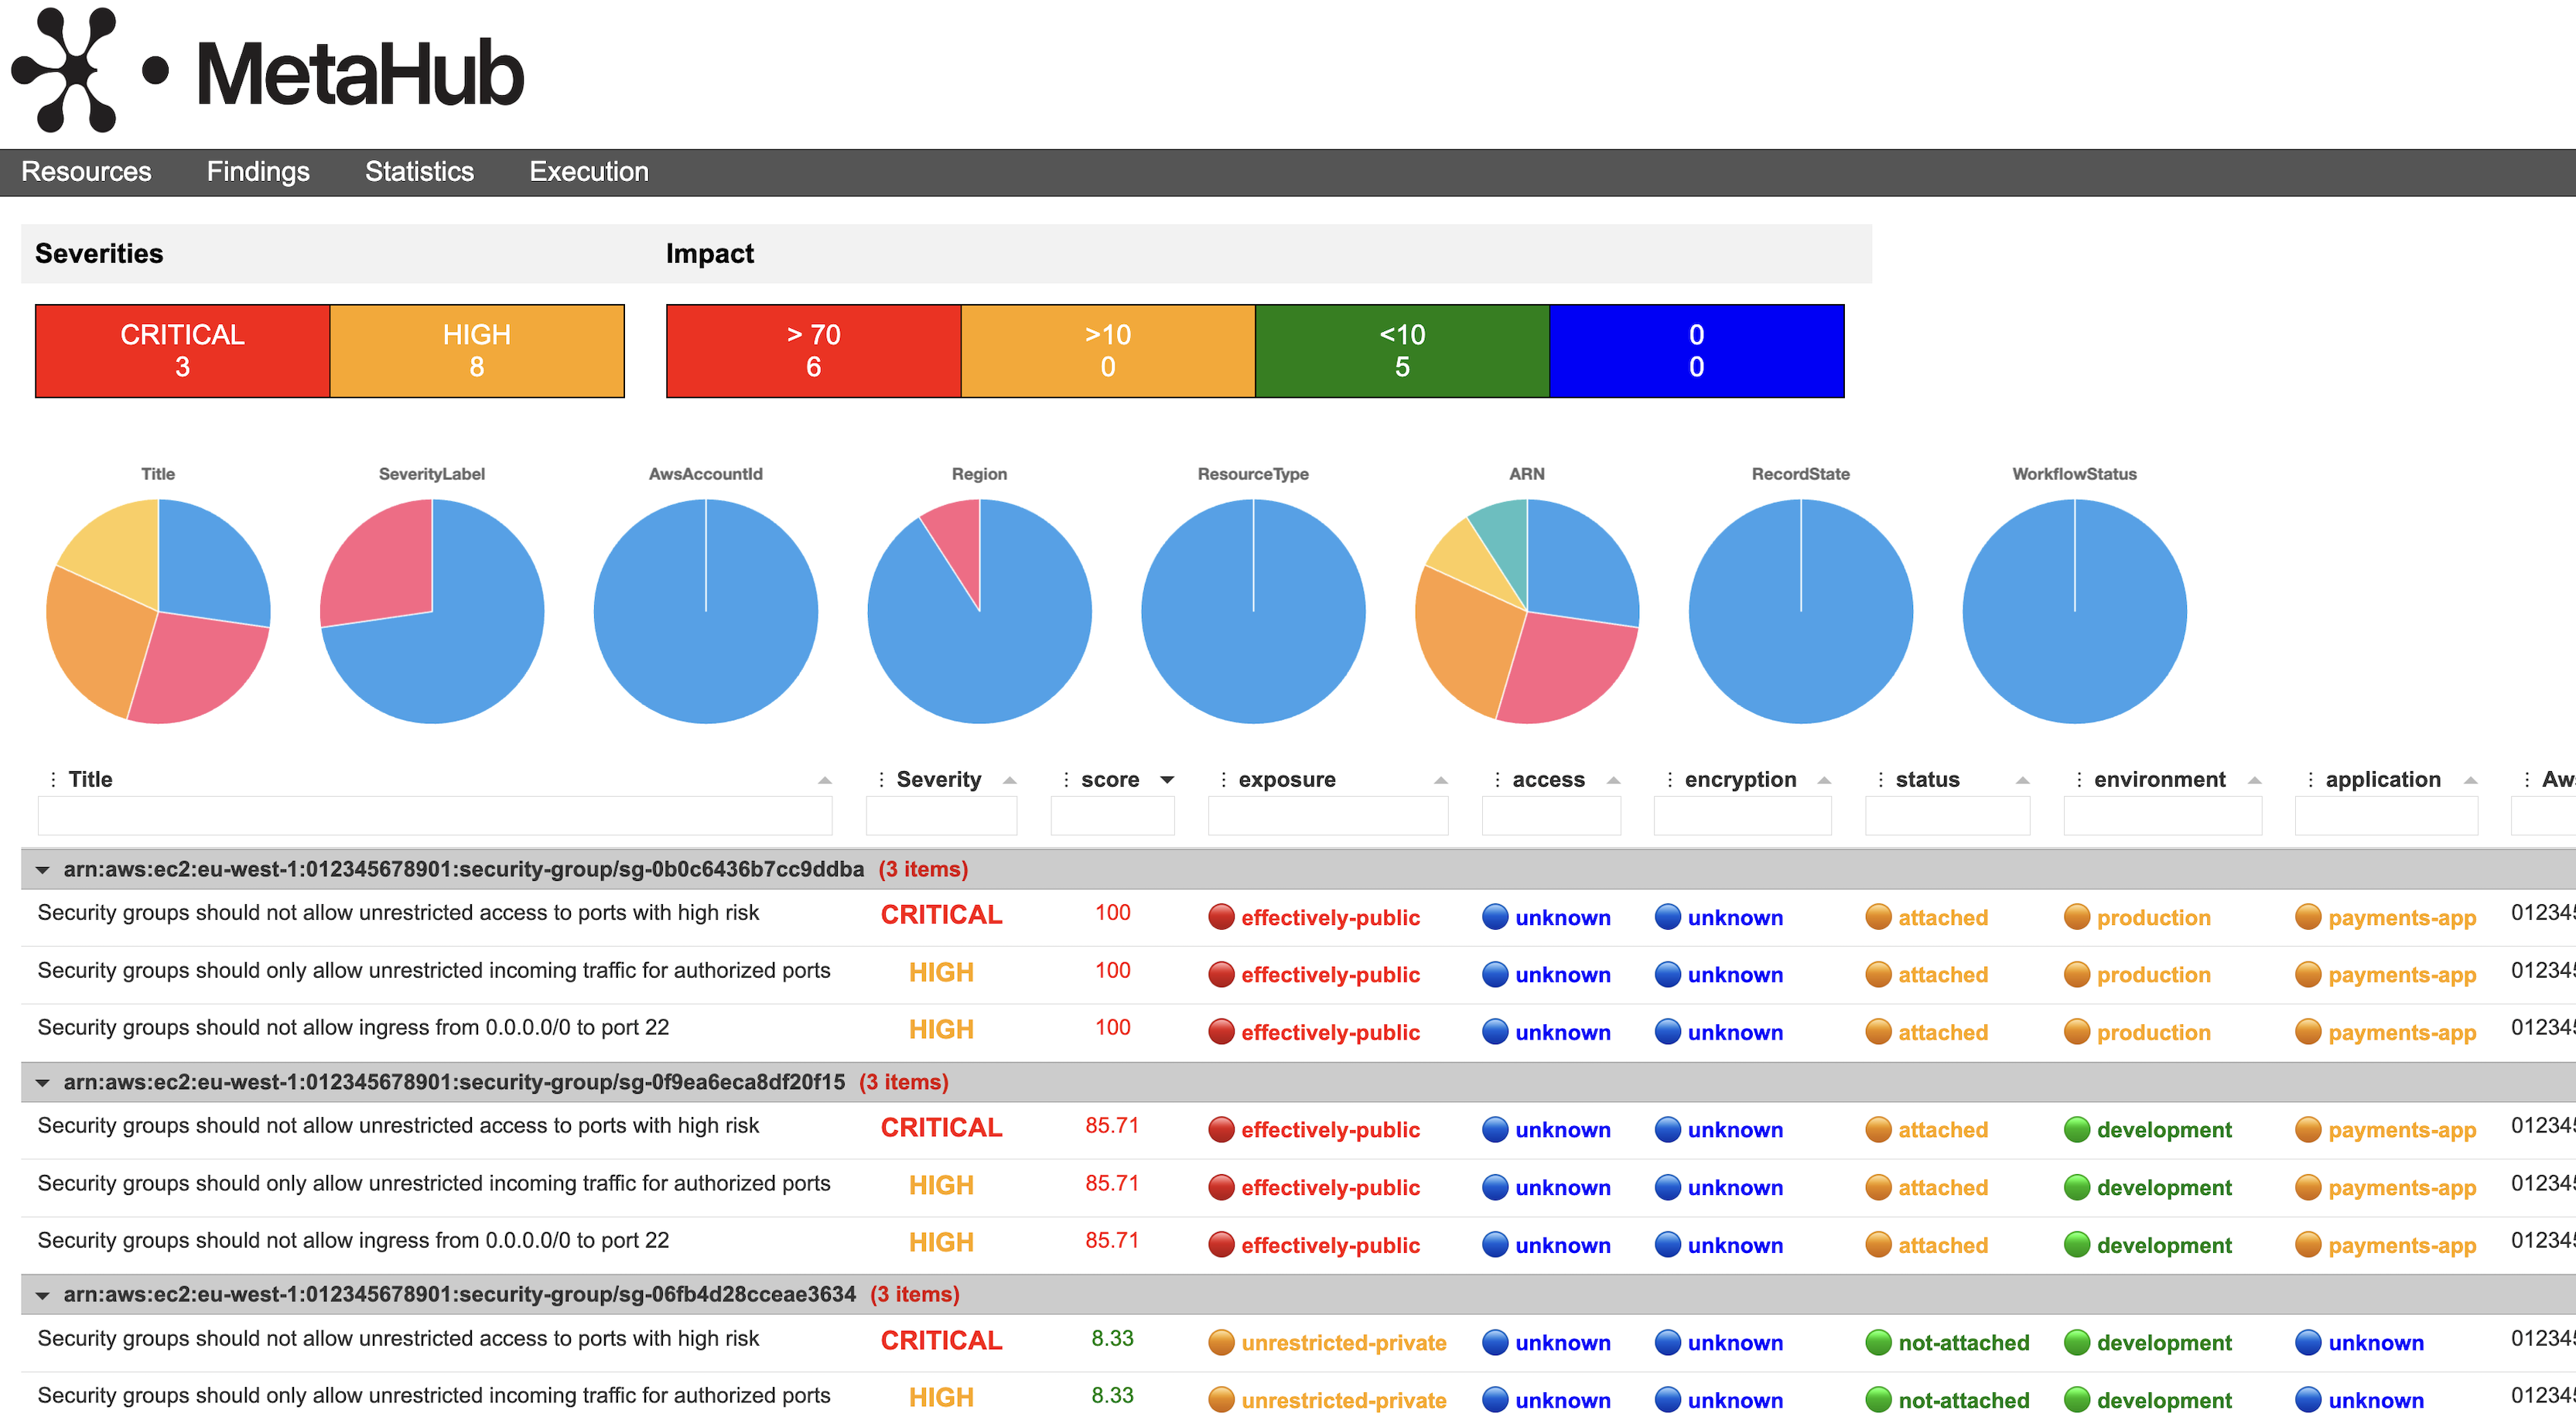
بعد جلب جميع المعلومات من السياق الخاص بك، سيقوم MetaHub بتقييم شروط الأثر لجميع مواردك: التعرض، الوصول، التشفير، الحالة، البيئة، التطبيق، والمالك، وبناءً على هذه الحسابات بالإضافة إلى المعلومات حول النتائج الأمنية التي تؤثر على المورد معًا، سيقوم MetaHub بإنشاء درجة لكل نتيجة وكل مورد متأثر.
تحقق من لوحة المعلومات التالية التي تم إنشاؤها بواسطة MetaHub. لديك الموارد المتأثرة، وجميع النتائج الأمنية التي تؤثر عليها مجمعة معًا، والخطورة الأصلية لكل نتيجة. بعد ذلك، لديك الدرجة وجميع المعايير التي قيمها MetaHub لإنشاء تلك الدرجة. جميع هذه المعلومات قابلة للتصفية والفرز والتجميع والتنزيل والتخصيص.
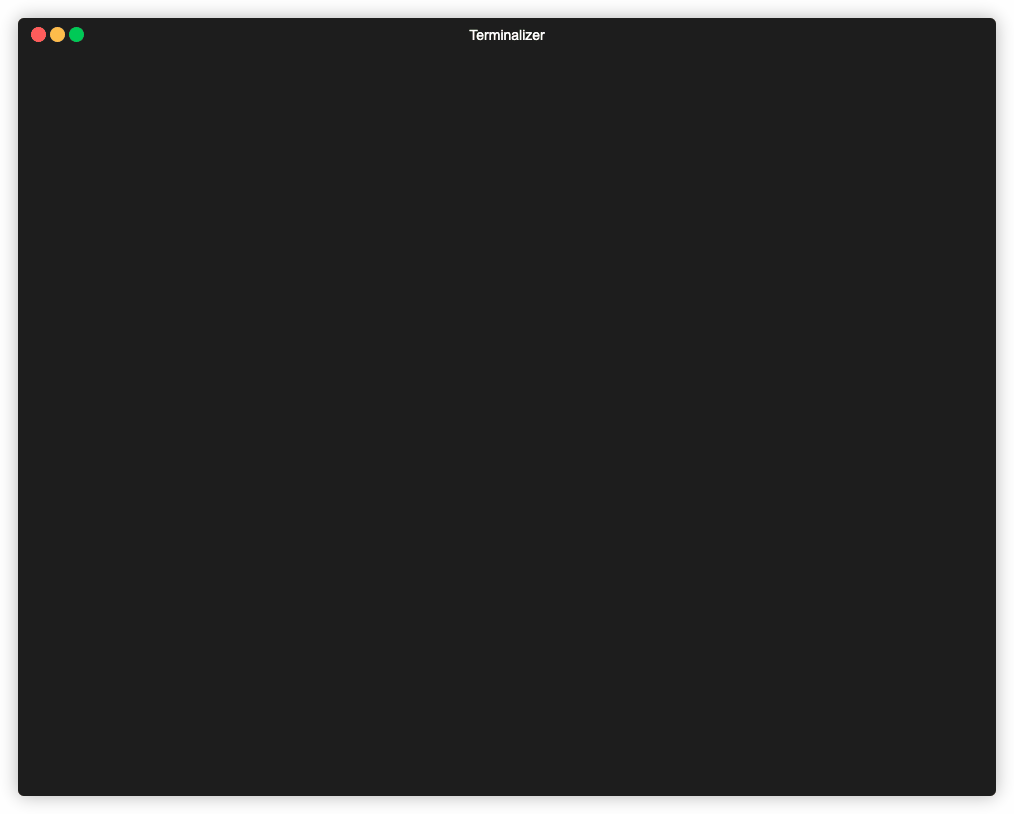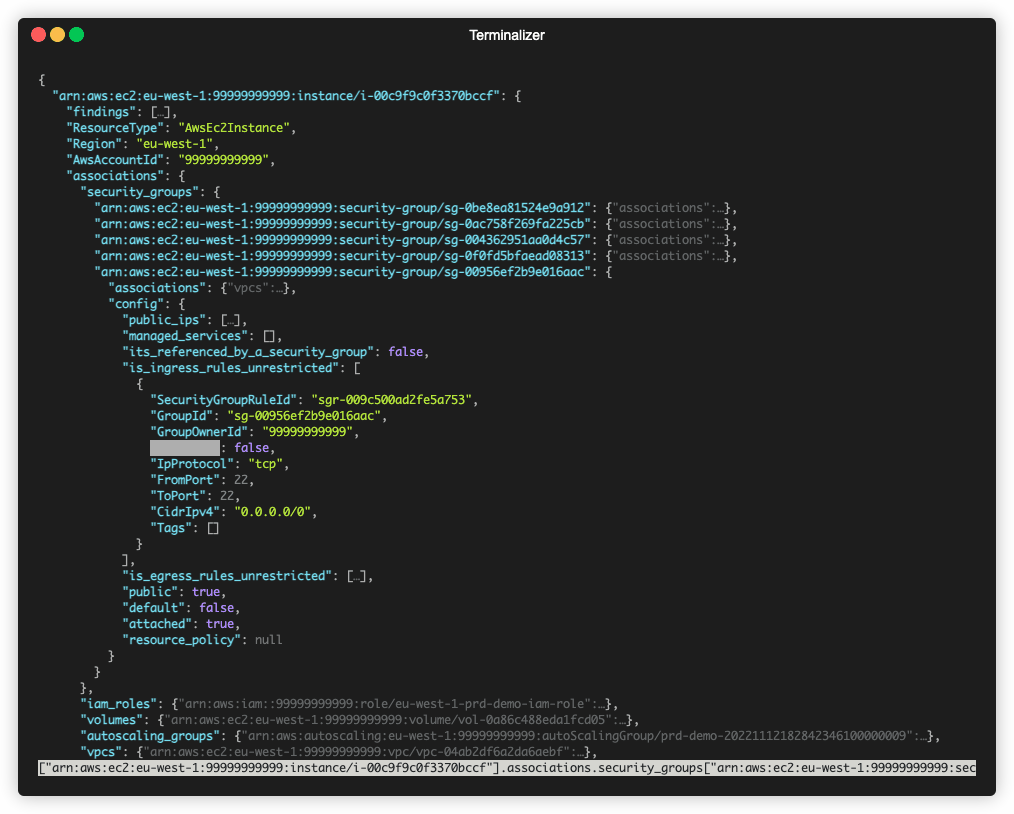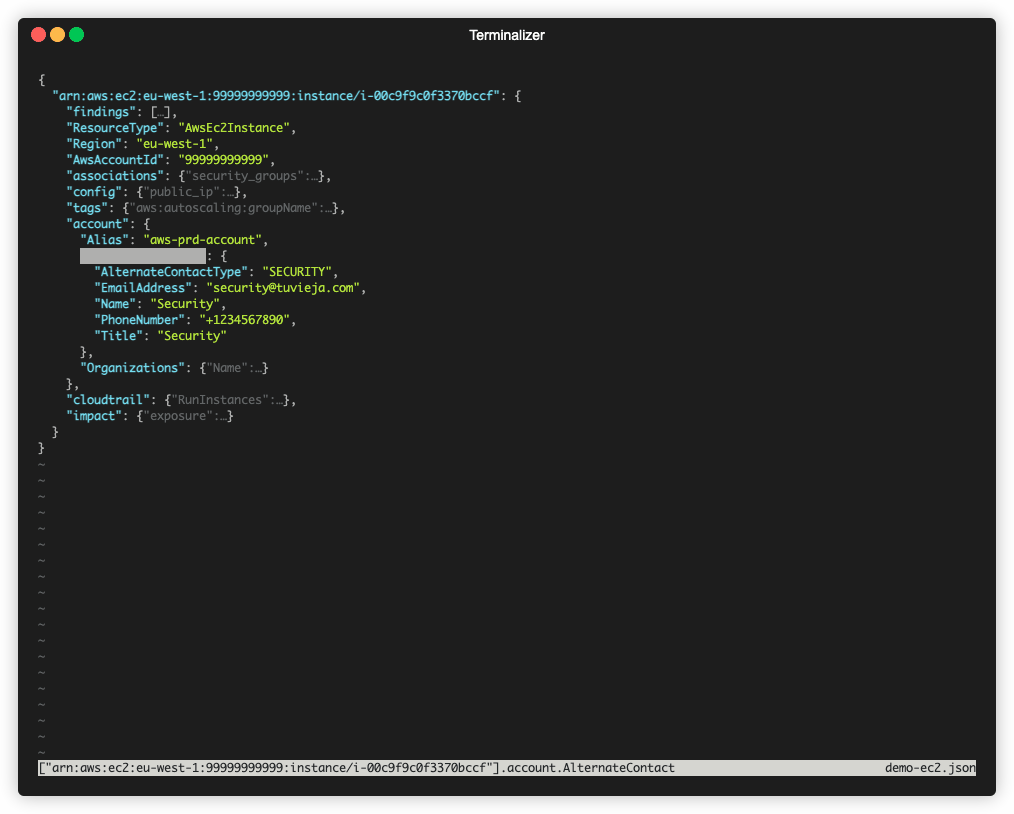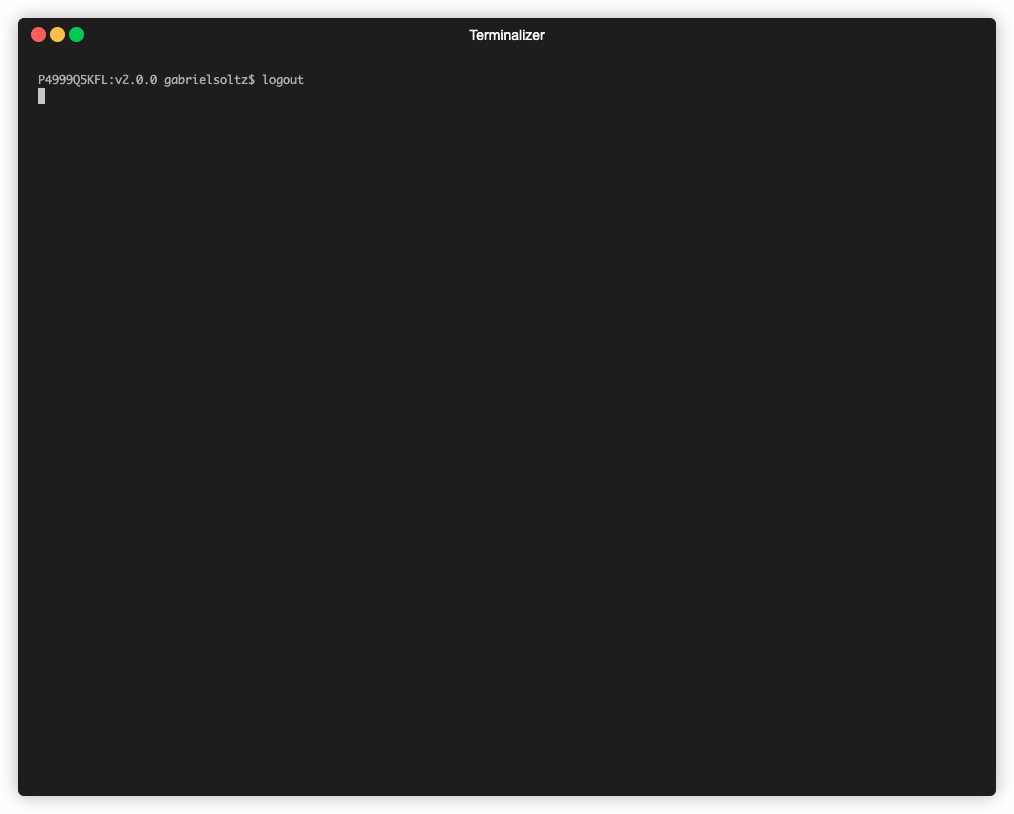
التالي هو المخرجات JSON لمثيل EC2؛ شاهد كيف ينظم MetaHub جميع المعلومات حول سياقه معًا، تحت الارتباطات، والتكوين، والعلامات، والحساب، وCloudTrail، وأخيرًا مفتاح الأثر مع الدرجة وجميع المعايير التي تم تقييمها لإنشاء تلك الدرجة.
MetaHub يوفر مجموعة من الطرق لسرد وإدارة وإخراج نتائج الأمن الخاصة بك للتحقيق، والقمع، والتحديث، والتكامل مع أدوات أخرى. تم تصميمه للاستخدام كأداة سطر أوامر (CLI) أو ضمن سير عمل آلية، مثل دوال AWS Lambda. يدعم مخرجات مختلفة، بعضها JSON برمجي، ولكن أيضًا html، وxlsx، وcsv قوية يمكنك تخصيصها.
إذا كنت تستخدم AWS Security Hub، يتكامل MetaHub بسلاسة ويوسع وظائفه. يمكن استخدامه كـ إجراء مخصص لـ Security Hub، ويدعم فلاتر AWS Security Hub، ويمكنك إدارة حالة سير العمل لنتائجك، ويمكنك حتى إثراء نتائجك مباشرة في AWS Security Hub.
MetaHub مصمم للاستخدام مع AWS ويدعم إعدادات حسابات متعددة. يمكنك تشغيل الأداة من أي بيئة عن طريق افتراض أدوار في حساب الرئيسي (master) لـ AWS Security Hub وحسابات الفرعية/الخدمة (child/service). يسمح لك هذا بجلب بيانات مجمعة من حسابات متعددة باستخدام تنفيذ الحسابات المتعددة لـ AWS Security Hub مع إثراء تلك النتائج ببيانات من الحسابات حيث تعمل مواردك المتأثرة. راجع تكوين Security Hub لمزيد من المعلومات.
اقرأ نتائج الأمن الخاصة بك من AWS Security Hub باستخدام الفلاتر الافتراضية ويُنفذ خيارات السياق الافتراضية:```bash ./metahub
اقرأ اكتشافًا أمنيًا محددًا (مُصفى بواسطة المعرف) من AWS Security Hub وقم بتنفيذ خيارات السياق الافتراضية:```bash
./metahub --sh-filters Id=arn:aws:securityhub:us-east-1:123456789012:security-control/CloudFront.1/finding/8bd4d049-dcbc-445b-a5d1-595d8274b4c1
يقرأ جميع النتائج الأمنية التي تؤثر على مورد واحد والتي تكون نشطة (تمت تصفيتها بواسطة ResourceId و RecordState) من AWS Security Hub وينفذ خيارات السياق الافتراضية:```bash ./metahub --sh-filters RecordState=ACTIVE ResourceId=arn:aws:ec2:eu-west-1:123456789012:subnet/subnet-0b7d243ff90ebc03e
اقرأ جميع النتائج الأمنية التي تؤثر على حساب AWS والتي تكون نشطة (مصفاة حسب AwsAccountId وRecordState) للموارد التي تحتوي على علامة `Environment` والقيمة `stg` وتنفيذ خيارات السياق `config` و`tags`:```bash
./metahub --sh-filters RecordState=ACTIVE AwsAccountId=123456789012 --mh-filters-tags Environment=stg --context config tags
اقرأ نتائج الأمان الخاصة بك من Prowler كملف إدخال وقم بتنفيذ خيارات السياق الافتراضية:```bash python3 prowler.py aws -M json-asff -q ./metahub --inputs file-asff --input-asff /path/to/prowler-findings.json.asff
اقرأ نتائج الأمان الخاصة بك من Powerpipe كملف إدخال ونفذ خيارات السياق الافتراضية:```bash
powerpipe benchmark run aws_compliance.benchmark.all_controls --export asff
./metahub --inputs file-asff --input-asff /path/to/powerpipe-findings.json.asff
اقرأ نتائج الأمان الخاصة بك من Trivy كملف إدخال وقم بتنفيذ خيارات السياق الافتراضية:```bash export AWS_REGION=us-west-1 export AWS_ACCOUNT_ID=012345678901 trivy image --format template --template "@contrib/asff.tpl" -o trivy-findings.json.asff public.ecr.aws/n2p8q5p4/metahub:stable ./metahub --inputs file-asff --input-asff /path/to/trivy-findings.json.asff
# السياق

في **MetaHub**، يشير **السياق** إلى المعلومات حول الموارد المتأثرة مثل **التكوين** و**الارتباطات** و**السجلات** و**الوسوم** و**الحساب**.
