
تقرير التحقق من إثبات المفهوم (PoC) الخاص بـ RoguePlanet ضد Microsoft Defender في بيئة مختبرية خاضعة للتحكم تعمل بنظام Windows 11، ويتضمن ملاحظات البناء، ونتائج كشف Defender، وتقييم المخاطر، وتوصيات التخفيف.

يتعلق هذا التقرير بالتحقق من إثبات المفهوم (PoC) RoguePlanet الموصوف علنًا والمرتبط بـ Microsoft Defender. عُرضت التقنية الموصوفة في وسائل الإعلام في 10 يونيو 2026 كتقنية تصعيد امتيازات محلية (LPE)، يمكن من خلالها لمستخدم محلي الحصول على امتيازات NT AUTHORITY\SYSTEM. أشارت الأوصاف العامة إلى أن الآلية تستخدم دوالًا يستخدمها Microsoft Defender عند معالجة ملف أو فحصه.
كان الغرض من الاختبار هو تحديد ما إذا كان يمكن إعداد الاستغلال وتنفيذه في بيئة مختبرية خاضعة للتحكم، ومراقبة كيفية تصرف آليات الحماية في Microsoft Defender على نظام Windows 11 محدّث. يغطي التقرير بيئة الاختبار، وحالة التحديثات، وإعدادات Microsoft Defender، وتجهيز بيئة الترجمة، ونتيجة الترجمة، واستجابة Defender، والتوصيات للحد من المخاطر.
كان الاختبار موجّهًا نحو البحث وتم تنفيذه محليًا على محطة اختبار مخصصة. يجب تفسير النتائج على أنها تقييم لسلوك أداة برمجية محددة وإعداد بيئة محدد، وليس تأكيدًا كاملًا للمناعة ضد جميع المتغيرات الممكنة لهذه التقنية.
المصادر المُشار إليها في المادة التي تم تحليلها:
المقالة:
https://thehackernews.com/2026/06/microsoft-defender-rogueplanet-zero-day.html
مستودع إثبات المفهوم العام:
مصدر مثبّت MSYS2:
https://github.com/msys2/msys2-installer/releases/tag/nightly-x86_64
مصدر Visual Studio:
تم تنفيذ إثبات المفهوم على محطة عمل عميل تعمل خارج نطاق Active Directory، في مجموعة العمل WORKGROUP. كان نظام التشغيل المثبّت على المحطة هو Microsoft Windows 11 Home، الإصدار 25H2، بمعمارية 64 بت.
| المعلمة | القيمة |
|---|---|
| اسم النظام | Microsoft Windows 11 Home |
| الإصدار | Home |
| إصدار النظام | 25H2 |
| إصدار نظام التشغيل | 10.0.26200 |
| رقم البناء | 26200 |
| المعمارية | x64 / 64-bit |
| نوع التثبيت | Client / Workstation |
| اسم المضيف | LAPTOP-80LPIEH2 |
| الشركة المصنعة | Lenovo |
| طراز الجهاز | Lenovo Legion Slim 5 16IRH8 |
| المعالج | 12th Gen Intel(R) Core(TM) i5-12450H |
| الذاكرة العشوائية | 32 GB |
في يوم تنفيذ إثبات المفهوم، كان النظام يحتوي على تحديثات الأمان لشهر يونيو 2026 مثبّتة، بالإضافة إلى تحديثات سابقة من مايو وأبريل 2026. وهذا يعني أن الاختبار أُجري على نظام Windows 11 25H2 محدّث، البناء 26200، بعد تثبيت أحدث التصحيحات الأمنية المتاحة في تاريخ الاختبار.
| معرف الإصلاح | نوع التحديث | تاريخ التثبيت |
|---|---|---|
| KB5094135 | تحديث أمني | 10.06.2026 |
| KB5094126 | تحديث أمني | 10.06.2026 |
| KB5087051 | تحديث | 14.05.2026 |
| KB5092762 | تحديث أمني | 13.05.2026 |
| KB5054156 | تحديث | 28.04.2026 |
كان برنامج Microsoft Defender Antivirus نشطًا على محطة العمل المستخدمة للاختبار ويعمل في الوضع العادي. كانت خدمة الحماية تعمل ومفعّلة، وكانت الحماية من الفيروسات والحماية من برامج التجسس ومراقبة السلوك والحماية في الوقت الفعلي نشطة.
| المعلمة | القيمة |
|---|---|
| AMProductVersion | 4.18.26050.15 |
| AMServiceVersion | 4.18.26050.15 |
| AMEngineVersion | 1.1.26050.11 |
| AMRunningMode | Normal |
| AMServiceEnabled | True |
| AntivirusEnabled | True |
| AntispywareEnabled | True |
| RealTimeProtectionEnabled | True |
| BehaviorMonitorEnabled | True |
| OnAccessProtectionEnabled | True |
| IoavProtectionEnabled | True |
| NISEnabled | True |
| NISEngineVersion | 1.1.26050.11 |
| IsTamperProtected | True |
| DefenderSignaturesOutOfDate | False |
| RebootRequired | False |
| IsVirtualMachine | False |
في يوم الاختبار، كانت توقيعات Microsoft Defender محدّثة. تم تحديث توقيعات مكافحة الفيروسات ومكافحة برامج التجسس وNIS في 10.06.2026 الساعة 13:27:32.
| نوع التوقيع | الإصدار | تاريخ آخر تحديث |
|---|---|---|
| AntivirusSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| AntispywareSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| NISSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
تم إجراء آخر فحص سريع في 08.06.2026 بين الساعة 15:00:36 و15:01:58، باستخدام إصدار التوقيعات 1.451.323.0. لم يكن قد تم إجراء فحص كامل سابقًا أو لم يكن سجله متاحًا، كما تشير إلى ذلك قيمة FullScanAge البالغة 4294967295 وغياب أوقات بدء وانتهاء الفحص الكامل.
انتهت المحاولة الأولى لترجمة الكود من مستودع GitHub بخطأ ناتج عن غياب ملف الرأس winternl.h. أشارت الرسالة إلى أن النظام لا يحتوي على المجموعة الكاملة من ملفات رأس Windows SDK المطلوبة بواسطة الكود المُحلَّل.

الشكل 1. خطأ غياب ملف الرأس winternl.h أثناء محاولة الترجمة الأولى.
أشار الكود أيضًا إلى ملفات رأس أخرى متعلقة بـ Windows API وNT API، بما في ذلك windows.h وPsapi.h وntstatus.h وvirtdisk.h وshlwapi.h وtaskschd.h وbcrypt.h. لهذا السبب، كان من الضروري تجهيز بيئة ترجمة أكثر اكتمالًا وتثبيت مكونات SDK المناسبة.
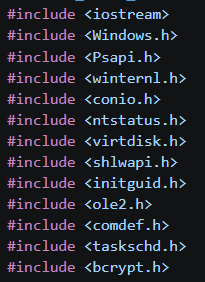
الشكل 2. جزء من قائمة ملفات الرأس المطلوبة بواسطة الكود المُحلَّل.
في البداية، تم استخدام MSYS2/MinGW-w64 لتجهيز بيئة الترجمة. توفر هذه البيئة أدوات GNU لنظام Windows، بما في ذلك مترجمي gcc وg++. تتم إدارة الحزم في MSYS2 باستخدام pacman، الذي يؤدي دورًا مشابهًا لدور apt على أنظمة Linux أو winget على Windows.
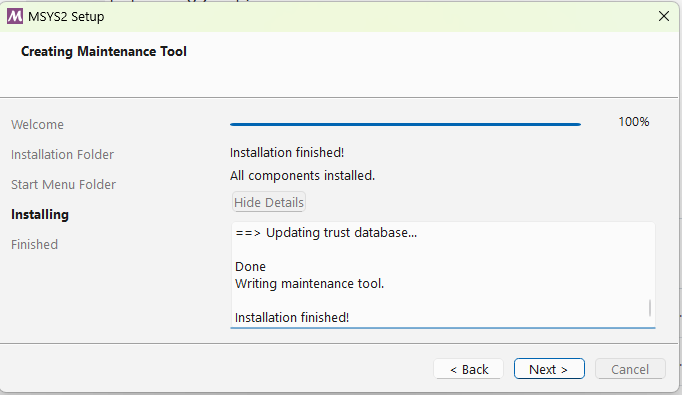
الشكل 3. اكتمال تثبيت MSYS2.
باستخدام pacman، تم تثبيت سلسلة أدوات MinGW-w64 GCC/G++، أي مجموعة الأدوات التي تتيح ترجمة كود C/C++ لنظام Windows. تتضمن الحزمة، من بين مكونات أخرى، مترجم gcc، ومترجم g++ للغة C++، والرابط (Linker)، وملفات الرأس والمكتبات اللازمة لبناء تطبيقات تعمل في بيئة Windows. كان الغرض من هذه المحاولة هو التحقق مما إذا كان يمكن ترجمة الكود باستخدام سلسلة الأدوات المفتوحة المتاحة في MSYS2، دون استخدام Visual Studio.
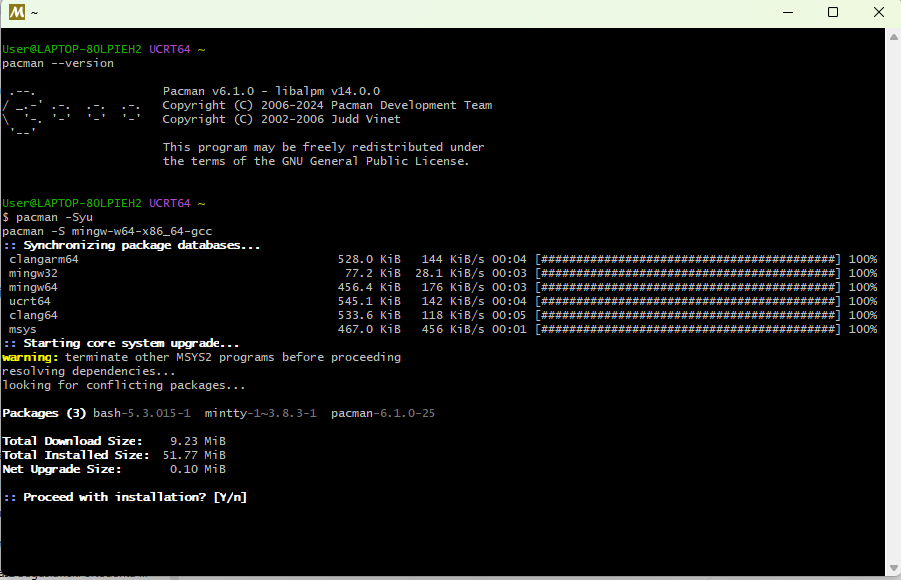
الشكل 4. تثبيت حزم MSYS2/MinGW-w64 باستخدام pacman.
بعد التثبيت، تمت محاولة ترجمة الكود باستخدام g++. حدد الأمر مباشرةً المسار إلى ملف المصدر والمسار إلى الملف التنفيذي الناتج.
C:\msys64\mingw64\bin\g++.exe C:\Users\User\Downloads\RoguePlanet.cpp -o C:\Users\User\Desktop\roguePlanet.exe
كان المؤشر الأول المهم على وجود مشكلة في وضع Unicode هو رسائل المترجم المتعلقة بأنواع الأحرف غير المتوافقة. احتوت السجلات على أخطاء تفيد بأن قيمًا من النوع const wchar_t* أو wchar_t* لا يمكن تحويلها إلى LPCSTR أو LPSTR. كان هذا يعني أن الكود كان يمرر سلاسل أحرف عريضة إلى دوال Windows API، بينما كان المترجم يختار نسخ الدوال المخصصة للسلاسل التقليدية ANSI.
