 future-architect/vuls
ماسح ثغرات بدون وكيل لأنظمة لينكس، فري بي إس دي، الحاويات، ووردبريس، مكتبات لغات البرمجة، وأجهزة الشبكة
# Vuls: ماسح الثغرات الأمنية [](https://github.com/future-architect/vuls/blob/master/LICENSE) [](https://goreportcard.com/report/github.com/future-architect/vuls) [](https://github.com/future-architect/vuls/graphs/contributors)  ماسح ثغرات أمنية لأنظمة Linux/FreeBSD، بدون وكيل، مكتوب بلغة Go. تويتر: [@vuls_en](https://twitter.com/vuls_en) 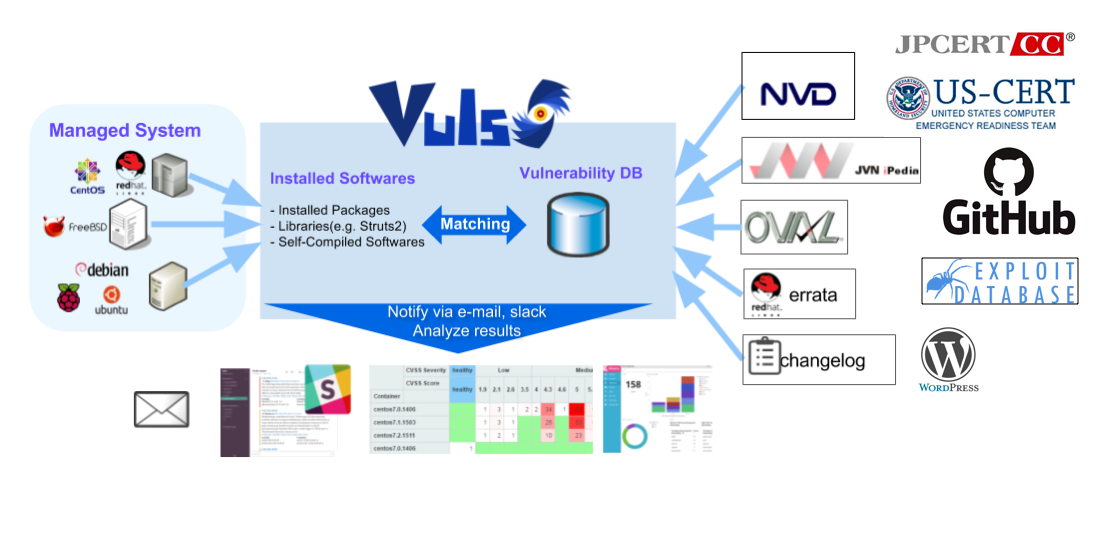  [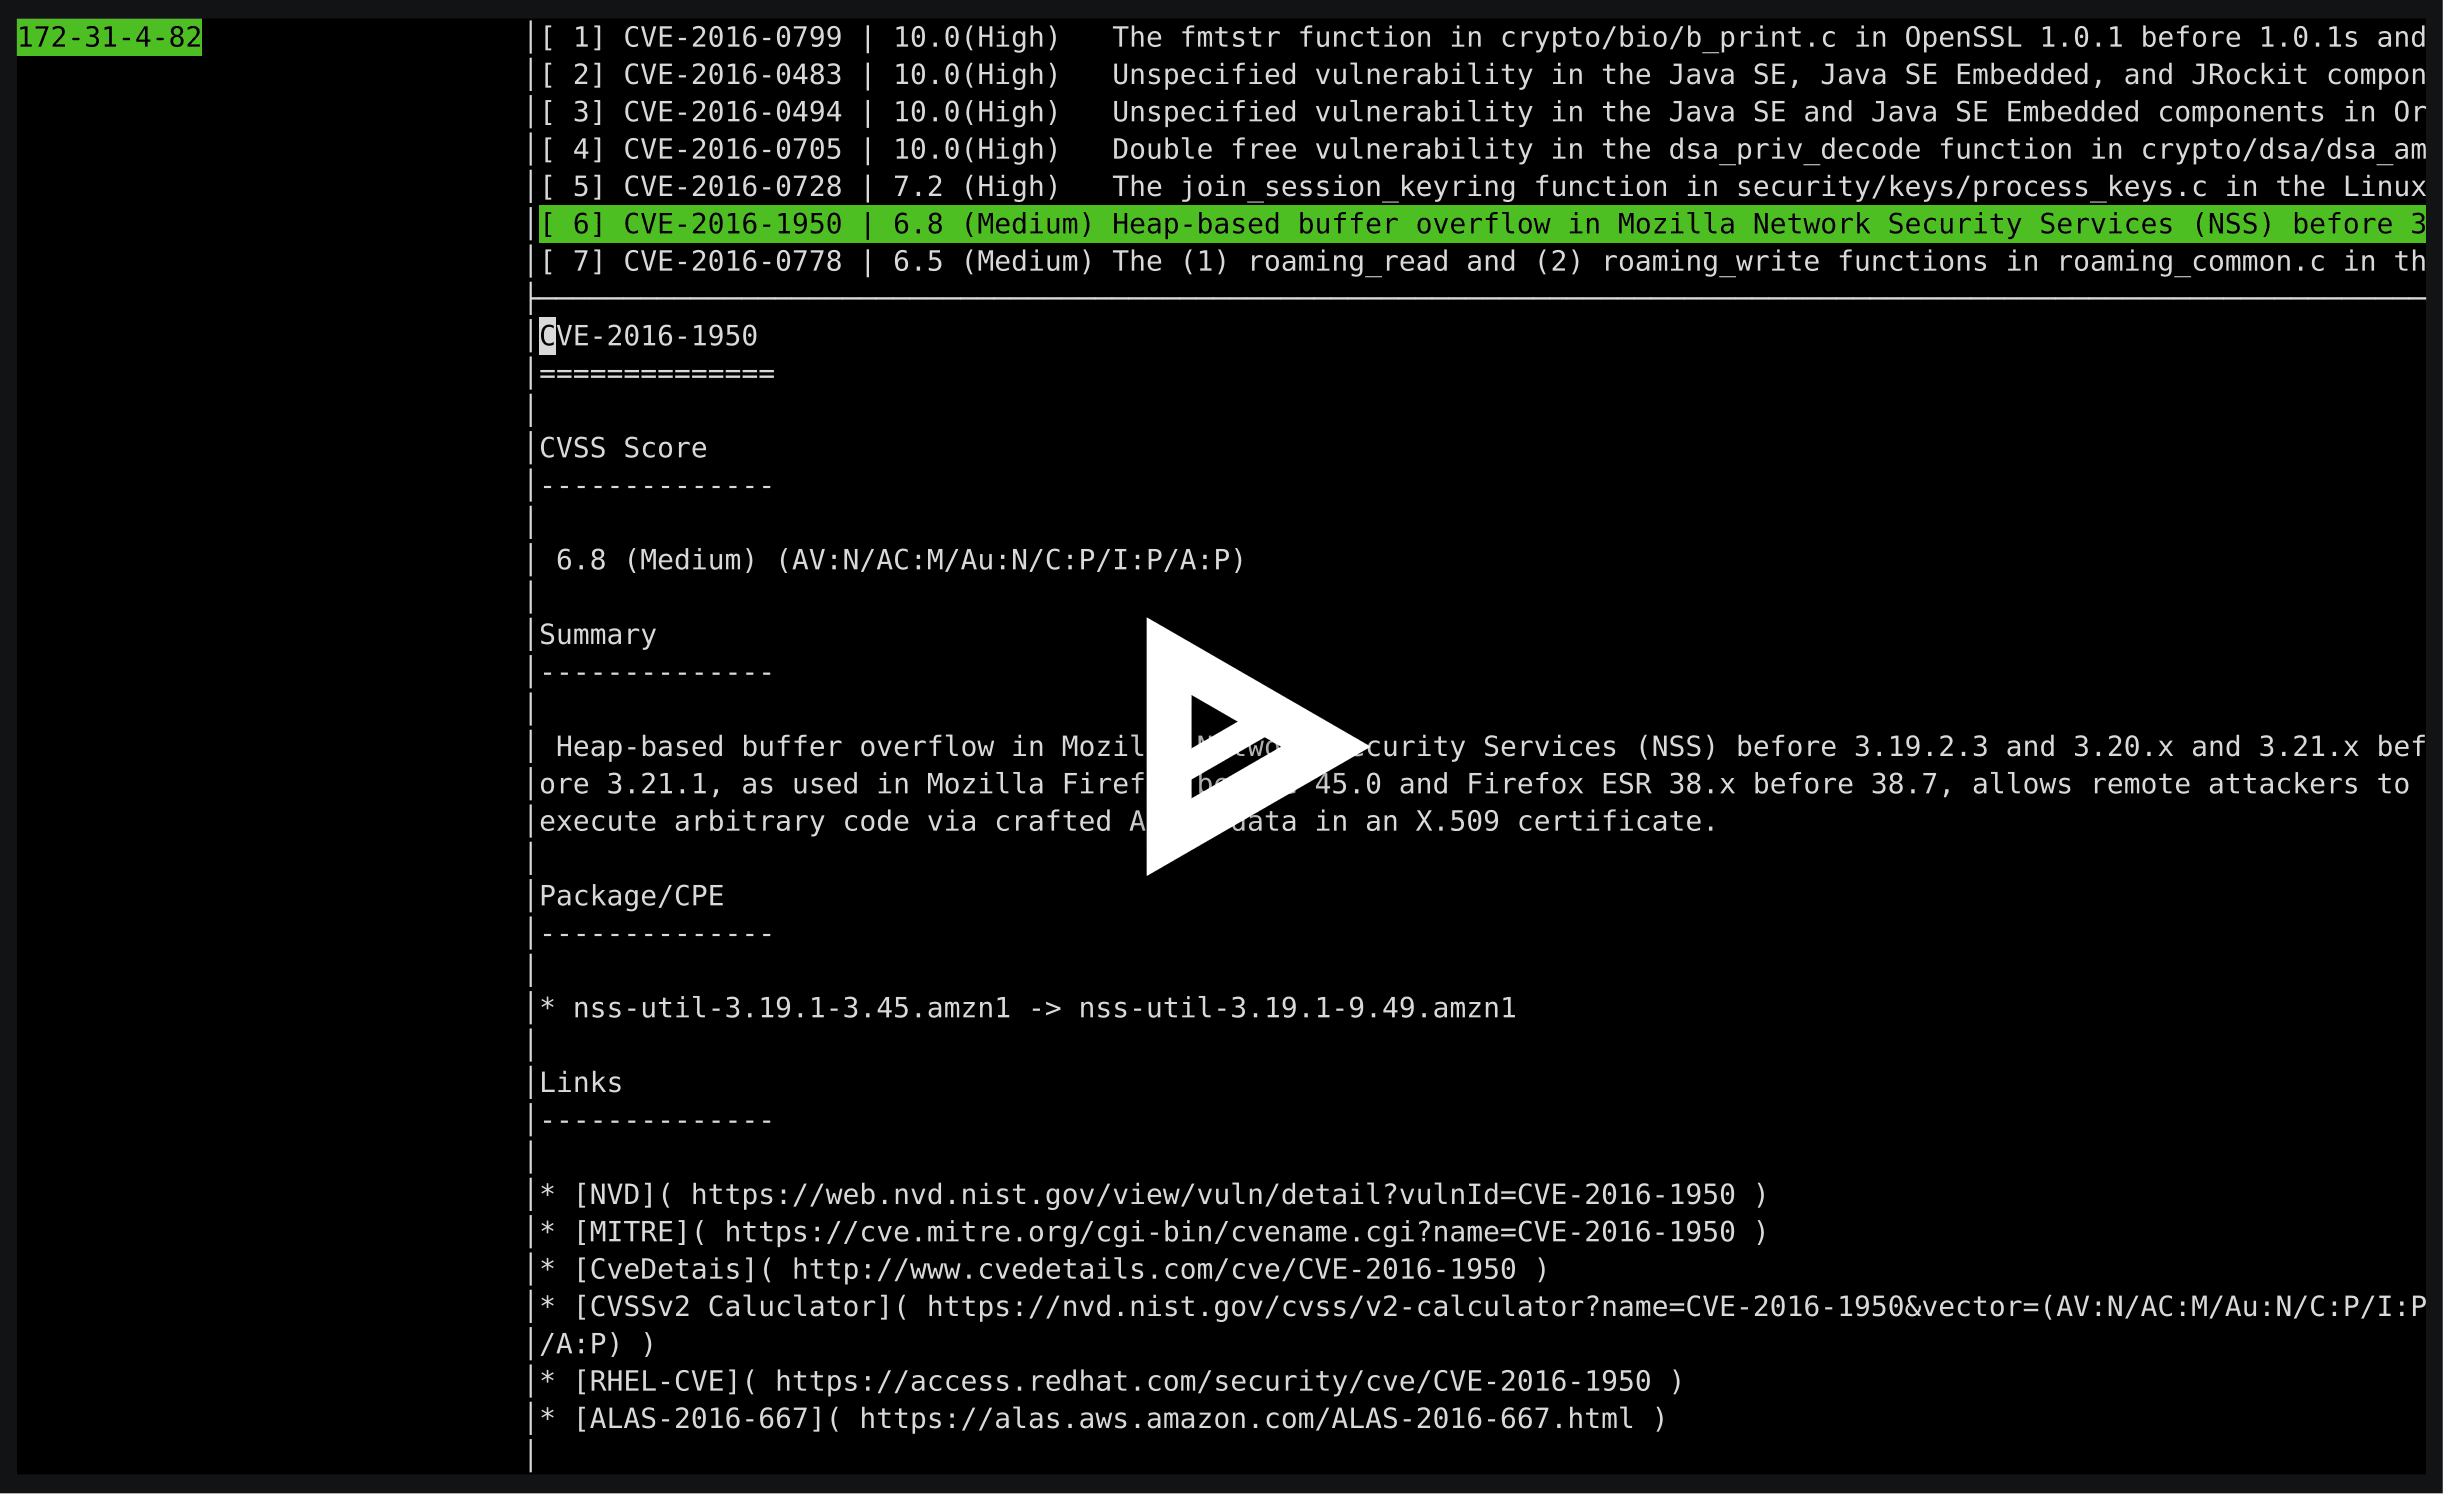](https://asciinema.org/a/3y9zrf950agiko7klg8abvyck) 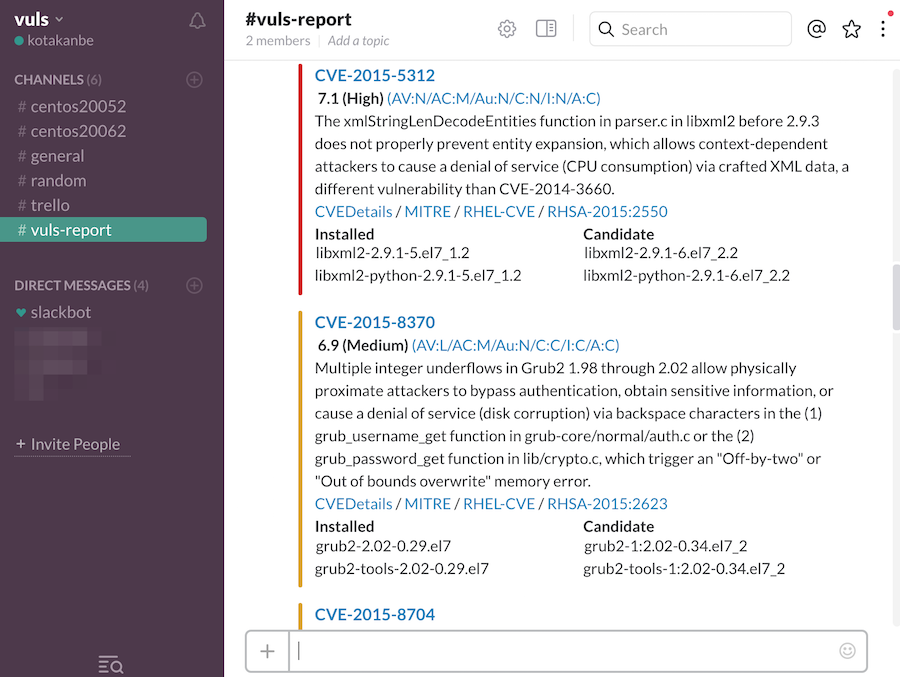 ---- ## الملخص بالنسبة لمسؤول النظام، فإن القيام بتحليل الثغرات الأمنية وتحديث البرامج بشكل يومي يمكن أن يكون عبئاً. لتجنب التوقف في بيئة الإنتاج، من الشائع أن يختار مسؤول النظام عدم استخدام خيار التحديث التلقائي الذي يوفره مدير الحزم، وإجراء التحديث يدوياً. يؤدي ذلك إلى المشكلات التالية. - سيتعين على مسؤول النظام مراقبة أي ثغرات أمنية جديدة باستمرار في NVD (قاعدة البيانات الوطنية للثغرات الأمنية) أو قواعد بيانات مماثلة. - قد يكون من المستحيل على مسؤول النظام مراقبة جميع البرامج إذا كان هناك عدد كبير من حزم البرامج المثبتة على الخادم. - من المكلف إجراء تحليل لتحديد الخوادم المتأثرة بالثغرات الأمنية الجديدة. هناك احتمالية التغاضي عن خادم أو اثنين أثناء التحليل. Vuls هي أداة تم إنشاؤها لحل المشكلات المذكورة أعلاه. تتميز بالخصائص التالية. - إبلاغ المستخدمين بالثغرات الأمنية المتعلقة بالنظام. - إبلاغ المستخدمين بالخوادم المتأثرة. - يتم اكتشاف الثغرات الأمنية تلقائياً لمنع أي إغفال. - يتم إنشاء تقرير بشكل منتظم باستخدام CRON أو طرق أخرى لإدارة الثغرات الأمنية. 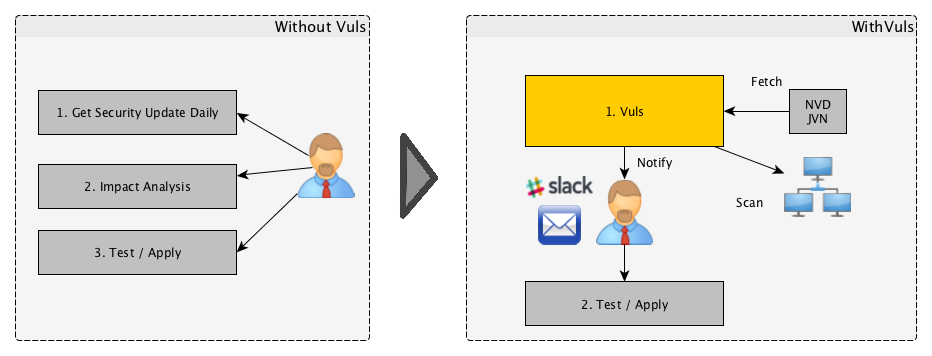 ---- ## الميزات الرئيسية ### فحص أي ثغرات أمنية في Linux/FreeBSD/Windows/macOS [يدعم الإصدارات الرئيسية من Linux/FreeBSD/Windows/macOS](https://vuls.io/docs/en/supported-os.html) - Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora, و Ubuntu - FreeBSD - Windows - macOS - السحابة، الخوادم المحلية، تشغيل حاويات Docker ### فحص عالي الجودة - قاعدة بيانات الثغرات الأمنية - [NVD](https://nvd.nist.gov/) - [JVN (اليابانية)](http://jvndb.jvn.jp/apis/myjvn/) - OVAL - [Red Hat](https://www.redhat.com/security/data/oval/) - [Debian](https://www.debian.org/security/oval/) - [Ubuntu](https://security-metadata.canonical.com/oval/) - [SUSE](http://ftp.suse.com/pub/projects/security/oval/) - [Oracle Linux](https://linux.oracle.com/security/oval/) - النشرات الأمنية - [Alpine-secdb](https://git.alpinelinux.org/cgit/alpine-secdb/) - [نشرات Red Hat الأمنية](https://access.redhat.com/security/security-updates/) - [متتبع أخطاء Debian الأمنية](https://security-tracker.debian.org/tracker/) - [متتبع CVE في Ubuntu](https://people.canonical.com/~ubuntu-security/cve/) - [Microsoft CVRF](https://api.msrc.microsoft.com/cvrf/v2.0/swagger/index) - الأوامر (yum, zypper, pkg-audit) - RHSA / ALAS / ELSA / FreeBSD-SA - سجل التغييرات - إثبات المفهوم (PoC) والاستغلال (Exploit) - [قاعدة بيانات الاستغلال](https://www.exploit-db.com/) - [وحدات Metasploit-Framework](https://www.rapid7.com/db/?q=&type=metasploit) - [qazbnm456/awesome-cve-poc](https://github.com/qazbnm456/awesome-cve-poc) - [nomi-sec/PoC-in-GitHub](https://github.com/nomi-sec/PoC-in-GitHub) - [gmatuz/inthewilddb](https://github.com/gmatuz/inthewilddb) - [projectdiscovery/nuclei-templates](https://github.com/projectdiscovery/nuclei-templates) - CERT - [US-CERT](https://www.us-cert.gov/ncas/alerts) - [JPCERT](http://www.jpcert.or.jp/at/2019.html) - KEV - CISA (وكالة الأمن السيبراني والبنية التحتية): [كتالوج الثغرات الأمنية المستغلة المعروفة](https://www.cisa.gov/known-exploited-vulnerabilities-catalog) - VulnCheck: [VulnCheck KEV](https://vulncheck.com/kev) - استخبارات التهديدات السيبرانية (MITRE ATT&CK و CAPEC) - [mitre/cti](https://github.com/mitre/cti) - المكتبات - [aquasecurity/vuln-list](https://github.com/aquasecurity/vuln-list) - WordPress - [wpscan](https://wpscan.com/api) ### وضع الفحص [المسح السريع](https://vuls.io/docs/en/architecture-fast-scan.html) - المسح بدون امتيازات الجذر، بدون تبعيات - لا يوجد تقريباً أي حمل على الخادم المستهدف - وضع المسح دون اتصال بالإنترنت. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora, و Ubuntu) [المسح السريع مع الجذر](https://vuls.io/docs/en/architecture-fast-root-scan.html) - المسح بامتيازات الجذر - لا يوجد تقريباً أي حمل على الخادم المستهدف - اكتشاف العمليات المتأثرة بالتحديث باستخدام yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora, و RedHat) - اكتشاف العمليات التي تم تحديثها سابقاً ولكن لم يتم إعادة تشغيلها بعد باستخدام checkrestart من debian-goodies (Debian و Ubuntu) - وضع المسح دون اتصال بالإنترنت. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora, و Ubuntu) ### [وضع المسح عن بعد، المحلي، وضع الخادم](https://vuls.io/docs/en/architecture-remote-local.html) [وضع المسح عن بعد](https://vuls.io/docs/en/architecture-remote-scan.html) - يُطلب من المستخدم إعداد جهاز واحد فقط يتصل بخوادم الهدف الأخرى عبر SSH [وضع المسح المحلي](https://vuls.io/docs/en/architecture-local-scan.html) - إذا كنت لا تريد أن يتصل خادم Vuls المركزي بكل خادم عبر SSH، يمكنك استخدام Vuls في وضع المسح المحلي. [وضع الخادم](https://vuls.io/docs/en/usage-server.html) - أولاً، ابدأ Vuls في وضع الخادم واستمع كخادم HTTP. - ثانياً، أصدر أمراً على الخادم الهدف لجمع معلومات البرامج. ثم أرسل النتيجة إلى خادم Vuls عبر HTTP. ستتلقى نتائج الفحص بتنسيق JSON. - لا حاجة لـ SSH، ولا حاجة لماسح ضوئي. فقط إصدار أوامر Linux مباشرة على الخادم الهدف. ### تحليل **ديناميكي** - من الممكن الحصول على حالة الخادم عن طريق الاتصال عبر SSH وتنفيذ الأمر. - يحذر Vuls عندما يتم تحديث النواة وما شابه على الخادم الهدف ولكن لم يتم إعادة تشغيله. ### فحص ثغرات الحزم غير الخاصة بنظام التشغيل - مكتبات لغات البرمجة - البرامج المترجمة ذاتياً - أجهزة الشبكة لدى Vuls عدة خيارات لاكتشاف الثغرات الأمنية - [المسح المستند إلى ملف القفل](https://vuls.io/docs/en/usage-scan-non-os-packages.html#library-vulns-scan) - [التكامل مع GitHub](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-github-security-alerts) - [المسح المستند إلى التعداد المشترك للمنصة (CPE)](https://vuls.io/docs/en/usage-scan-non-os-packages.html#cpe-scan) - [التكامل مع OWASP Dependency Check](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-owasp-dependency-check-to-automatic-update-when-the-libraries-are-updated-experimental) ## فحص WordPress الأساسي والقوالب والإضافات - [فحص WordPress](https://vuls.io/docs/en/usage-scan-wordpress.html) ## متنوعة - اختبار غير مدمر - لا حاجة لـ *إذن* مسبق قبل المسح على AWS - يعمل Vuls بشكل جيد مع التكامل المستمر حيث يمكن إجراء الاختبارات يومياً. يتيح لك ذلك العثور على الثغرات الأمنية بسرعة كبيرة. - إنشاء نموذج ملف تكوين تلقائي - الكشف التلقائي عن الخوادم المعينة باستخدام CIDR، وإنشاء نموذج ملف تكوين - إشعار عبر البريد الإلكتروني و Slack (يدعم اللغة اليابانية) - يمكن عرض نتيجة الفحص عبر برامج إضافية، واجهة TUI في الطرفية أو واجهة ويب ([VulsRepo](https://github.com/ishiDACo/vulsrepo)). ---- ## ما لا يفعله Vuls - لا يقوم Vuls بتحديث الحزم الضعيفة. ---- ## الوثائق لمزيد من المعلومات مثل التثبيت، التعليمات، الاستخدام، قم بزيارة [vuls.io](https://vuls.io/) [日本語翻訳ドキュメント](https://vuls.io/ja/) ---- ## المؤلفون قام kotakanbe ([@kotakanbe](https://twitter.com/kotakanbe)) بإنشاء vuls وقد ساهم [هؤلاء الأشخاص المتميزون](https://github.com/future-architect/vuls/graphs/contributors). ## المساهمة انظر [vulsdoc](https://vuls.io/docs/en/how-to-contribute.html) ---- ## الرعاة | | | | ------------- | ------------- | | <a href="https://www.tines.com/?utm_source=oss&utm_medium=sponsorship&utm_campaign=vuls"><img src="https://assets.kitploit.com/production/public/readmes/315/fc0a0088998387e3dbc2fefeb4f7bfbb9c5f65a9015a38064b24b7a1b0d5152a.png" align="left" width="600px" ></a> | Tines هي أتمتة بدون كود لفرق الأمن. قم ببناء سير عمل قوي وموثوق دون الحاجة إلى فريق تطوير. | | <a href="https://www.sakura.ad.jp/"><img src="https://vuls.io/img/icons/sakura.svg" align="left" width="600px" ></a> | شركة SAKURA internet Inc. هي شركة إنترنت تأسست عام 1996. نقدم خدمات الحوسبة السحابية مثل "الخادم المشترك من Sakura" و"VPS من Sakura" و"سحابة Sakura" لتلبية احتياجات مجموعة واسعة من العملاء، من الأفراد والشركات إلى قطاعي التعليم والحكومة، باستخدام مراكز البيانات الخاصة بنا في اليابان. استناداً إلى فلسفة "تغيير ما تريد فعله إلى ما يمكنك فعله"، نقدم حلول التحول الرقمي لجميع المجالات. | ---- ## الترخيص يرجى الاطلاع على [LICENSE](https://github.com/future-architect/vuls/blob/master/LICENSE).


