
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/furk4nyildiz/cve-2025-50754-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقتطوير الحمولات
GitHubfurk4nyildiz/cve-2025-50754-poc

CVE-2025-50754-PoC

XSS مخزّن في منصة CMS يؤدي إلى تنفيذ أكواد عن بُعد (CVE-2025-50754)

عرض المستودع
432منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    403
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    263

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

[CVE-2025-50754] XSS مخزّن إلى تنفيذ التعليمات البرمجية عن بُعد في منصة CMS مبنية على PHP

الملخص

تحتوي منصة CMS مبنية على PHP (الإصدار 5) على ثغرة XSS مخزّنة (Stored Cross-Site Scripting) في ميزة "البلاغ". عندما يعرض أحد المسؤولين بلاغًا مقدمًا من مستخدم، يتم تنفيذ JavaScript خبيث داخل سياق لوحة الإدارة. وهذا يتيح للمهاجمين اختطاف جلسة المسؤول واستغلال محرر القوالب المدمج لرفع شيل ويب PHP، مما يؤدي إلى تنفيذ كامل للتعليمات البرمجية عن بُعد (RCE) على الخادم.

التفاصيل الفنية

  • نوع الثغرة: XSS مخزّن (Stored Cross-Site Scripting)
  • المنتج المتأثر: منصة CMS الإصدار 5
  • نوع الهجوم: عن بُعد
  • الأثر:
    • تنفيذ التعليمات البرمجية عن بُعد (RCE): نعم
    • كشف المعلومات: نعم

ناقل الهجوم (وصف عام)

يقدم المهاجم حمولة JavaScript خبيثة عبر نموذج "البلاغ" المتاح للعموم. عندما يعرض مسؤول مسجّل الدخول هذا المحتوى في الواجهة الخلفية، يتم تنفيذ البرنامج النصي في متصفح المسؤول، مما يؤدي إلى سرقة كوكيز الجلسة.

بعد التقاط الجلسة، يحصل المهاجم على وصول إلى الواجهة الإدارية، ولا سيما محرر القوالب. باستخدام هذه الميزة، يقوم المهاجم بحقن كود PHP في ملف .tpl لإنشاء شيل ويب دائم وتنفيذ أوامر عشوائية على الخادم.

ملاحظة: لمنع إساءة الاستخدام، لم يتم تضمين أي حمولات أو مقتطفات برمجية محددة. تُحث المؤسسات بشدة على تنفيذ التحقق من المدخلات وتقوية الجلسات وضوابط الوصول على الميزات الإدارية.

خطوات الاستغلال (مستوى عالٍ)

  1. يقدم المهاجم بلاغًا مصممًا خصيصًا يحتوي على برنامج نصي خبيث.
  2. يفتح المسؤول البلاغ من خلال لوحة معلومات الإدارة.
  3. يتم تنفيذ البرنامج النصي، ويتم التقاط كوكيز جلسة المسؤول.
  4. باستخدام الجلسة، يسجل المهاجم الدخول إلى لوحة الإدارة.
  5. يحقن المهاجم كود PHP في ملف قالب عبر محرر القوالب.
  6. يتم تحقيق تنفيذ التعليمات البرمجية عن بُعد من خلال الشيل الذي تم رفعه.

الأثر

  • استيلاء كامل على صلاحيات الإدارة
  • تنفيذ أوامر عشوائية على الخادم
  • تسريب البيانات أو تعديلها
  • احتمال استمرار الوصول عبر أبواب خلفية مرفوعة

المكتشفون

  • Furkan Mehmet Yıldız
  • Emrullah Baha Yılmaz

معلومات CVE

  • معرف CVE: CVE-2025-50754
  • الحالة: RESERVED (الإفصاح العام معلق)

إثبات المفهوم (PoC)

تم تأكيد نجاح الاستغلال عن طريق رفع شيل ويب مخصص (s.php) عبر محرر القوالب وتنفيذ أوامر على مستوى نظام التشغيل. تعرض الصورة التالية المنقّحة مخرجات الأمر id; ls -la الذي تم تنفيذه عبر شيل الويب:
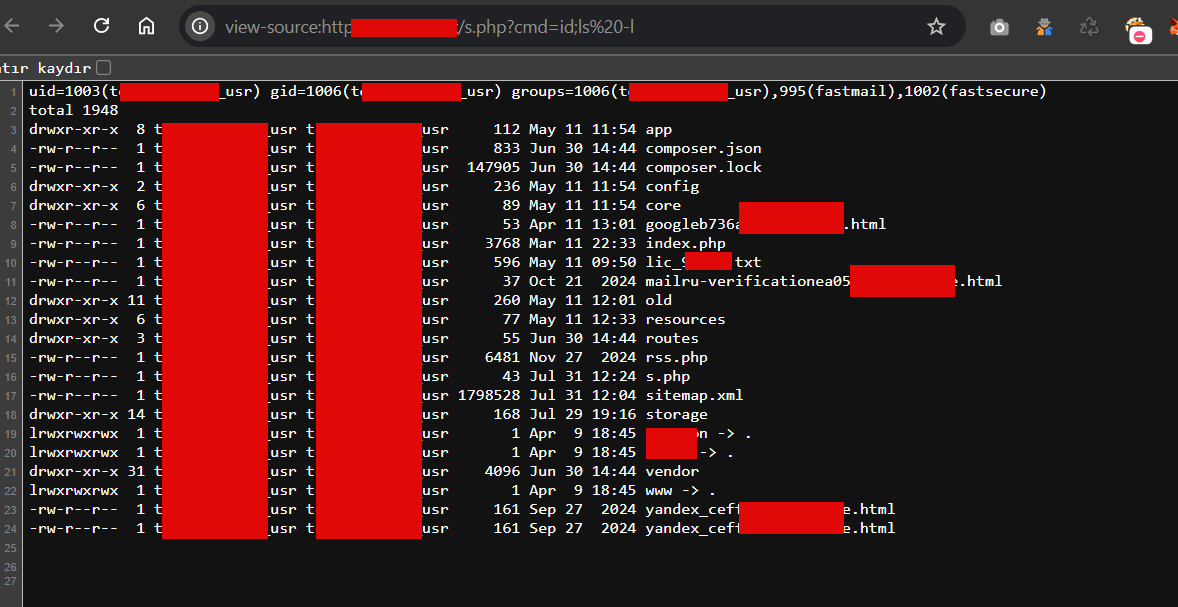
مخرجات شيل الويب (منقّحة)

يوضح هذا أن المهاجم كان قادرًا على تنفيذ أوامر والوصول إلى محتويات نظام الملفات بصلاحيات مستخدم خادم الويب.

uid=1003(t******_usr) gid=1006(t******_usr) groups=1006(t******_usr),995(fastmail),1002(fastsecure)
...
-rw-r--r-- 1 t******_usr t******_usr 6481 Nov 27 2024 rss.php
-rw-r--r-- 1 t******_usr t******_usr 64 Jul 31 12:24 s.php

المراجع

  • سجل CVE: https://cve.org/CVERecord?id=CVE-2025-50754

تخفيفات مؤقتة

لا يتوفر تصحيح رسمي من البائع حتى تاريخ النشر. لتقليل المخاطر:

  • قم بتعقيم وترميز جميع مدخلات المستخدم المعروضة في لوحة الإدارة.
  • تجنب عرض HTML أو JavaScript غير موثوق.
  • فرض سياسة أمان المحتوى (CSP) صارمة.
  • قلل الوصول إلى الميزات الحساسة مثل محرر القوالب.

أُبلغ عن الثغرة بواسطة Furkan Yıldız و Baha Yılmaz

تنزيل الأداة





