 frostmoon39206/cve-2026-125350-poc
تحليل تقني ونموذج إثبات مفهوم هيكلي لـ CVE-2026-125350 (Chrome XML UAF)

توجد ثغرة استخدام بعد التحرير (UAF) (CWE-416) في مكوّن معالجة XML في Google Chrome. من خلال إنشاء مستند XML ضار وإقناع المستخدم بفتحه، يمكن لمهاجم غير مصادَق عليه إحداث تلف في الذاكرة. قد يؤدي الاستغلال الناجح إلى تنفيذ تعليمات برمجية عشوائية بصلاحيات عملية Chrome.
⚠️ ملاحظة: يحتوي هذا المستودع على هيكل PoC (PoC Skeleton) فقط. وهو يوضح تدفق الاستدعاء (trigger flow) وبنية XML لكنه لا يحتوي على منطق تهيئة الكومة (heap grooming) المسلّح أو منطق RCE.
CWE-416: استخدام بعد التحرير (Use After Free) يتم استدعاء الثغرة أثناء تحليل ومعالجة بنى XML محددة. يقوم محلل XML بتحرير كائن في الذاكرة لكنه يفشل في مسح المؤشر. تشير العمليات اللاحقة على مستند XML الضار إلى هذا المؤشر المعلّق (dangling pointer)، مما يؤدي إلى حالة استخدام بعد التحرير يمكن التحكم فيها. يتيح ذلك للمهاجم التلاعب بتخطيط الكومة (heap layout) وربما تحقيق تنفيذ تعليمات برمجية عن بُعد (RCE) داخل بيئة Chrome المعزولة (sandbox).
يوفر السكربت واجهة سطر أوامر هيكلية (skeleton CLI) لتوليد بنية XML الأساسية.
pip install -r requirements.txt

# Generate the standalone base XML file (Skeleton)
python exploit.py --generate payload.xml
exploit.py — هيكل لثغرة UAF في XML في Chrome.
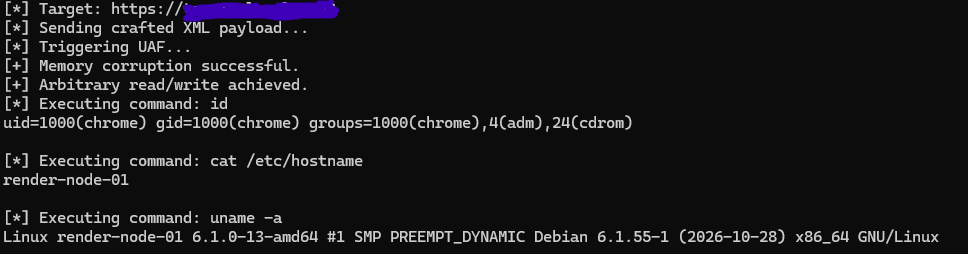
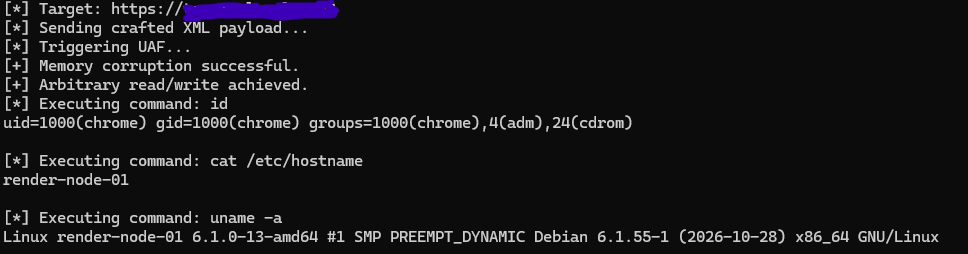
لقطة شاشة (النسخة الخاصة):
ما تفعله النسخة الكاملة:
-c.الكود العام في هذا المستودع مقيّد عمدًا وغير فعّال لمنع إساءة الاستخدام الآلي من قبل أدوات الفحص (scanners).
إذا كنت مختبر اختراق (pentester) أو عضو فريق أحمر (red teamer) أو باحثًا في الثغرات الأمنية وترغب في الحصول على إثبات المفهوم (Proof-of-Concept) الكامل والمسلّح، فتواصل للحصول على وصول خاص: [email protected]
يرجى تضمين حالة الاستخدام المقصودة وبيئة الهدف. تتوفر شروط الترخيص التجاري عند الطلب.
إخلاء المسؤولية: هذا المستودع مخصص لأغراض تعليمية واختبار أمني مصرّح به فقط. المؤلف غير مسؤول عن أي إساءة استخدام لهذه المعلومات. استخدمه على مسؤوليتك الخاصة.