


secator - السكين السويسري لمختبر الاختراق
<h1 align="center">
<img src="https://assets.kitploit.com/production/public/readmes/6300/dc9ae605fb3dd81cb606836bd853e391122c4acde19b8554c2db00fcaa28a6e5.png" width="400">
</h1>
<h4 align="center">سكين المخترِق السويسري.</h4>
<p align="center">
<!-- <a href="https://goreportcard.com/report/github.com/freelabz/secator"><img src="https://goreportcard.com/badge/github.com/freelabz/secator"></a> -->
<img src="https://img.shields.io/badge/python-3.6-blue.svg">
<a href="https://github.com/freelabz/secator/releases"><img src="https://img.shields.io/github/release/freelabz/secator"></a>
<a href="https://github.com/freelabz/secator/blob/main/LICENSE"><img src="https://img.shields.io/badge/License-BSL%201.1-brightgreen.svg"></a>
<a href="https://pypi.org/project/secator/"><img src="https://img.shields.io/pypi/dm/secator"></a>
<a href="https://twitter.com/freelabz"><img src="https://img.shields.io/twitter/follow/freelabz.svg?logo=twitter"></a>
<a href="https://youtube.com/@FreeLabz"><img src="https://img.shields.io/youtube/channel/subscribers/UCu-F6SpU0h2NP18zBBP04cw?style=social&label=Subscribe%20@FreeLabz"></a>
<a href="https://discord.gg/nyHjC2aTrq"><img src="https://img.shields.io/discord/695645237418131507.svg?logo=discord"></a>
</p>
<p align="center">
<a href="#features">الميزات</a> •
<a href="#supported-commands">الأوامر المدعومة</a> •
<a href="#install-secator">التثبيت</a> •
<a href="#usage">الاستخدام</a> •
<a href="https://docs.freelabz.com">الوثائق</a> •
<a href="https://discord.gg/nyHjC2aTrq">انضم إلينا على Discord!</a>
</p>
إن `secator` هو مشغل مهام وسير عمل يُستخدم لتقييمات الأمن. وهو يدعم العشرات من أدوات الأمان المعروفة، وهو مصمم لتحسين إنتاجية مختبرى الاختراق وباحثي الأمن.
# الميزات
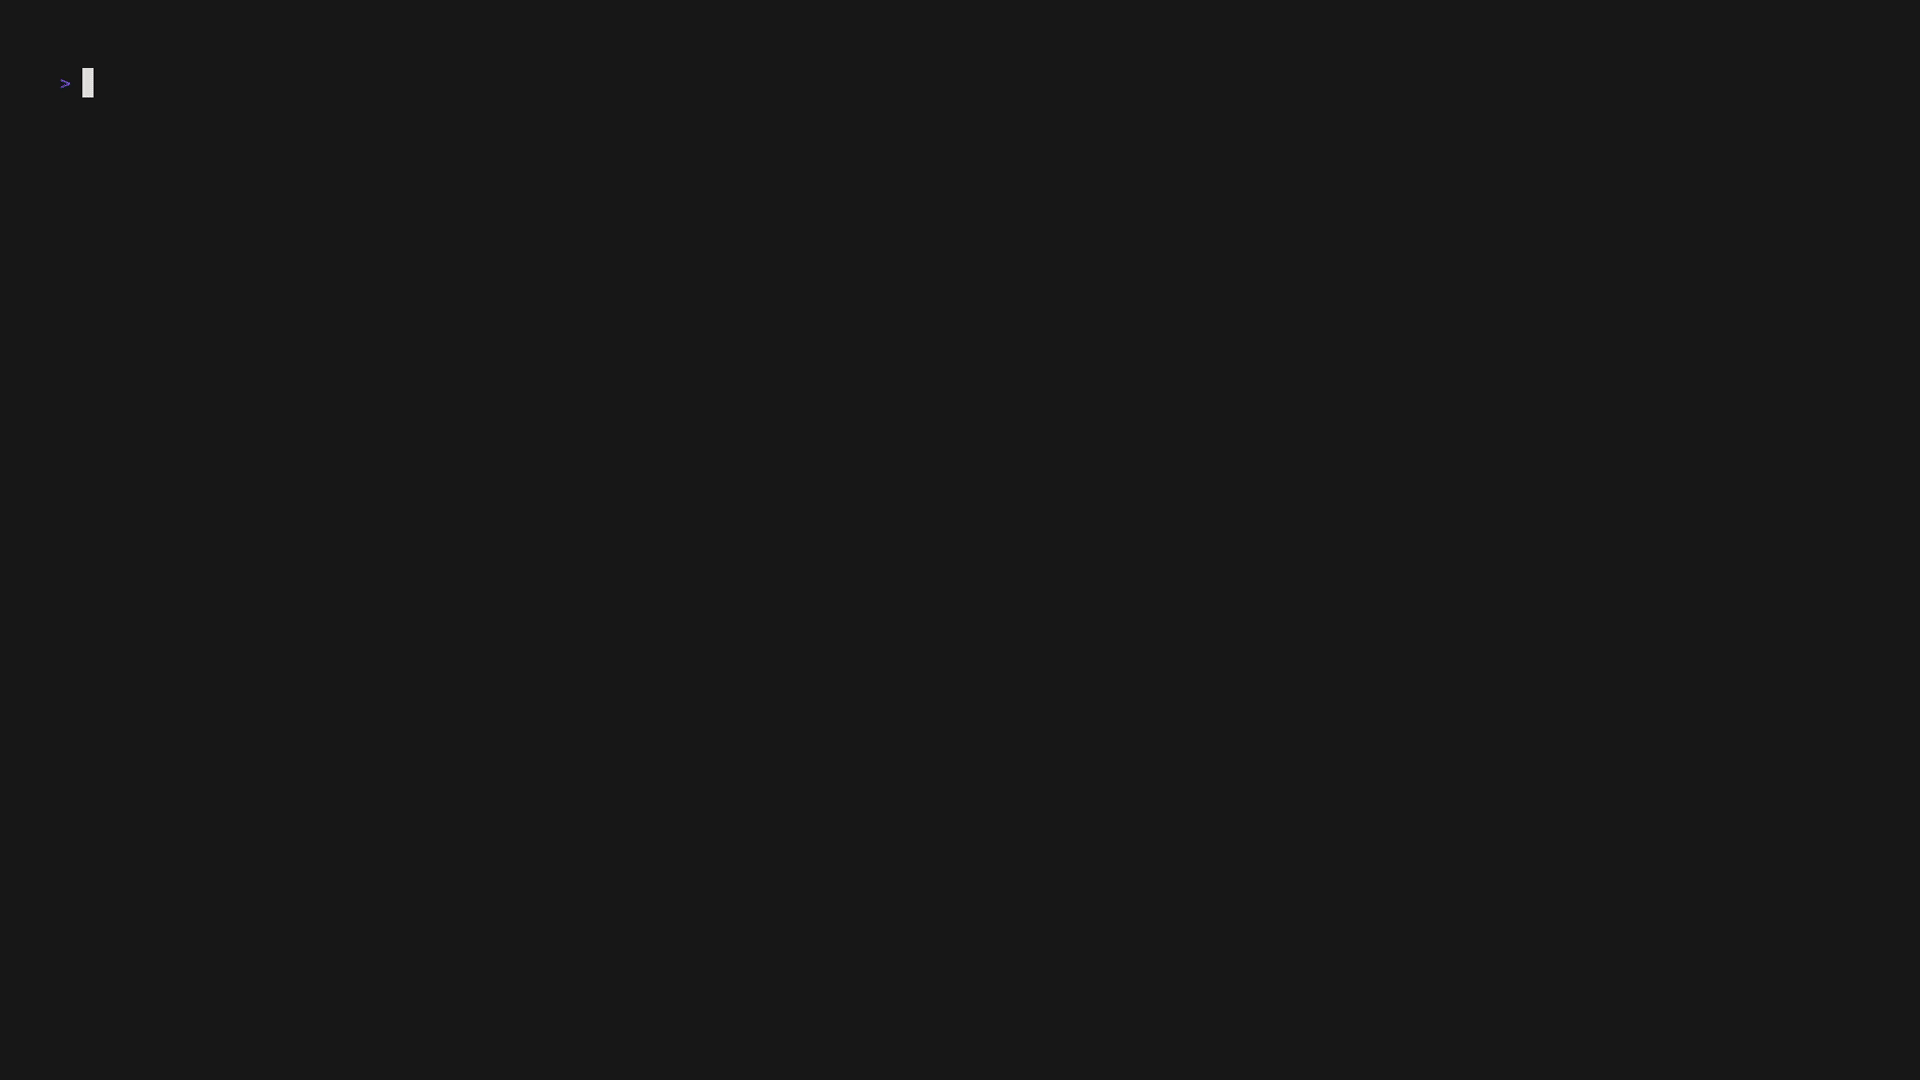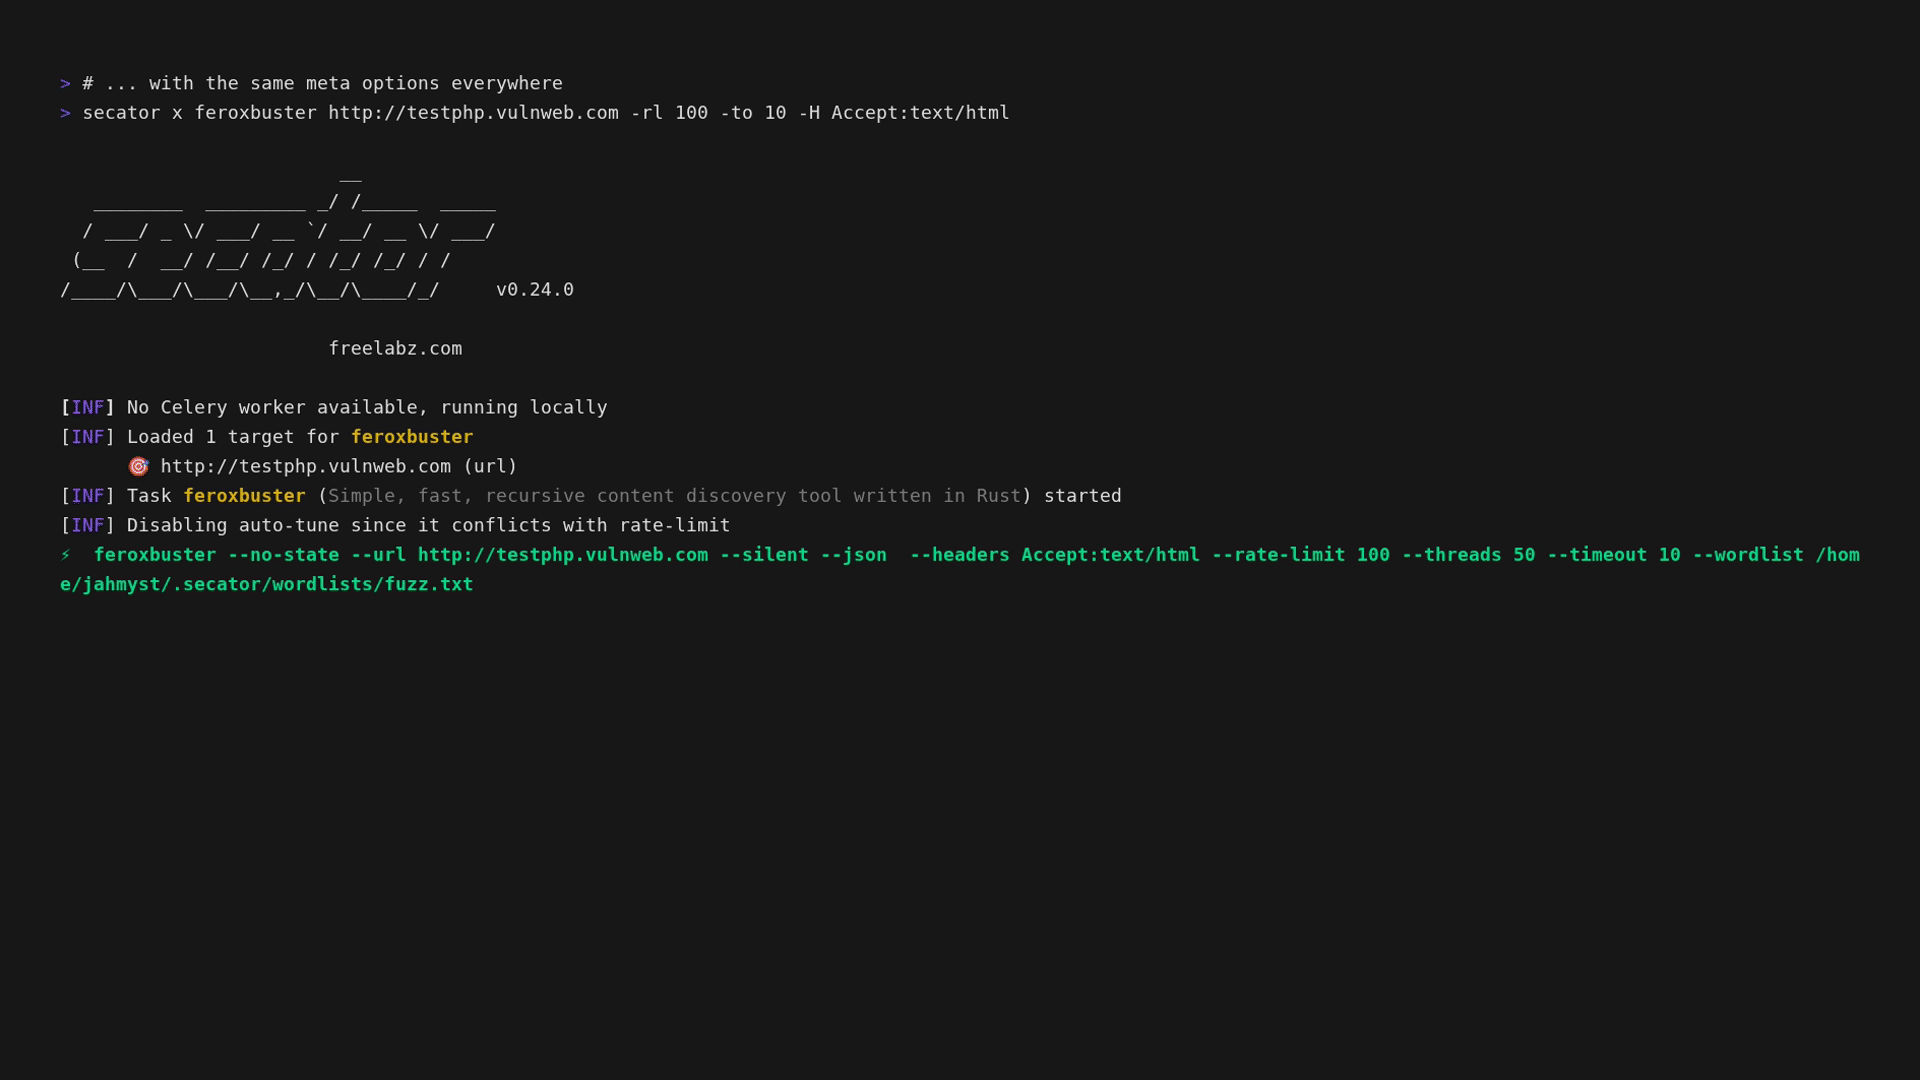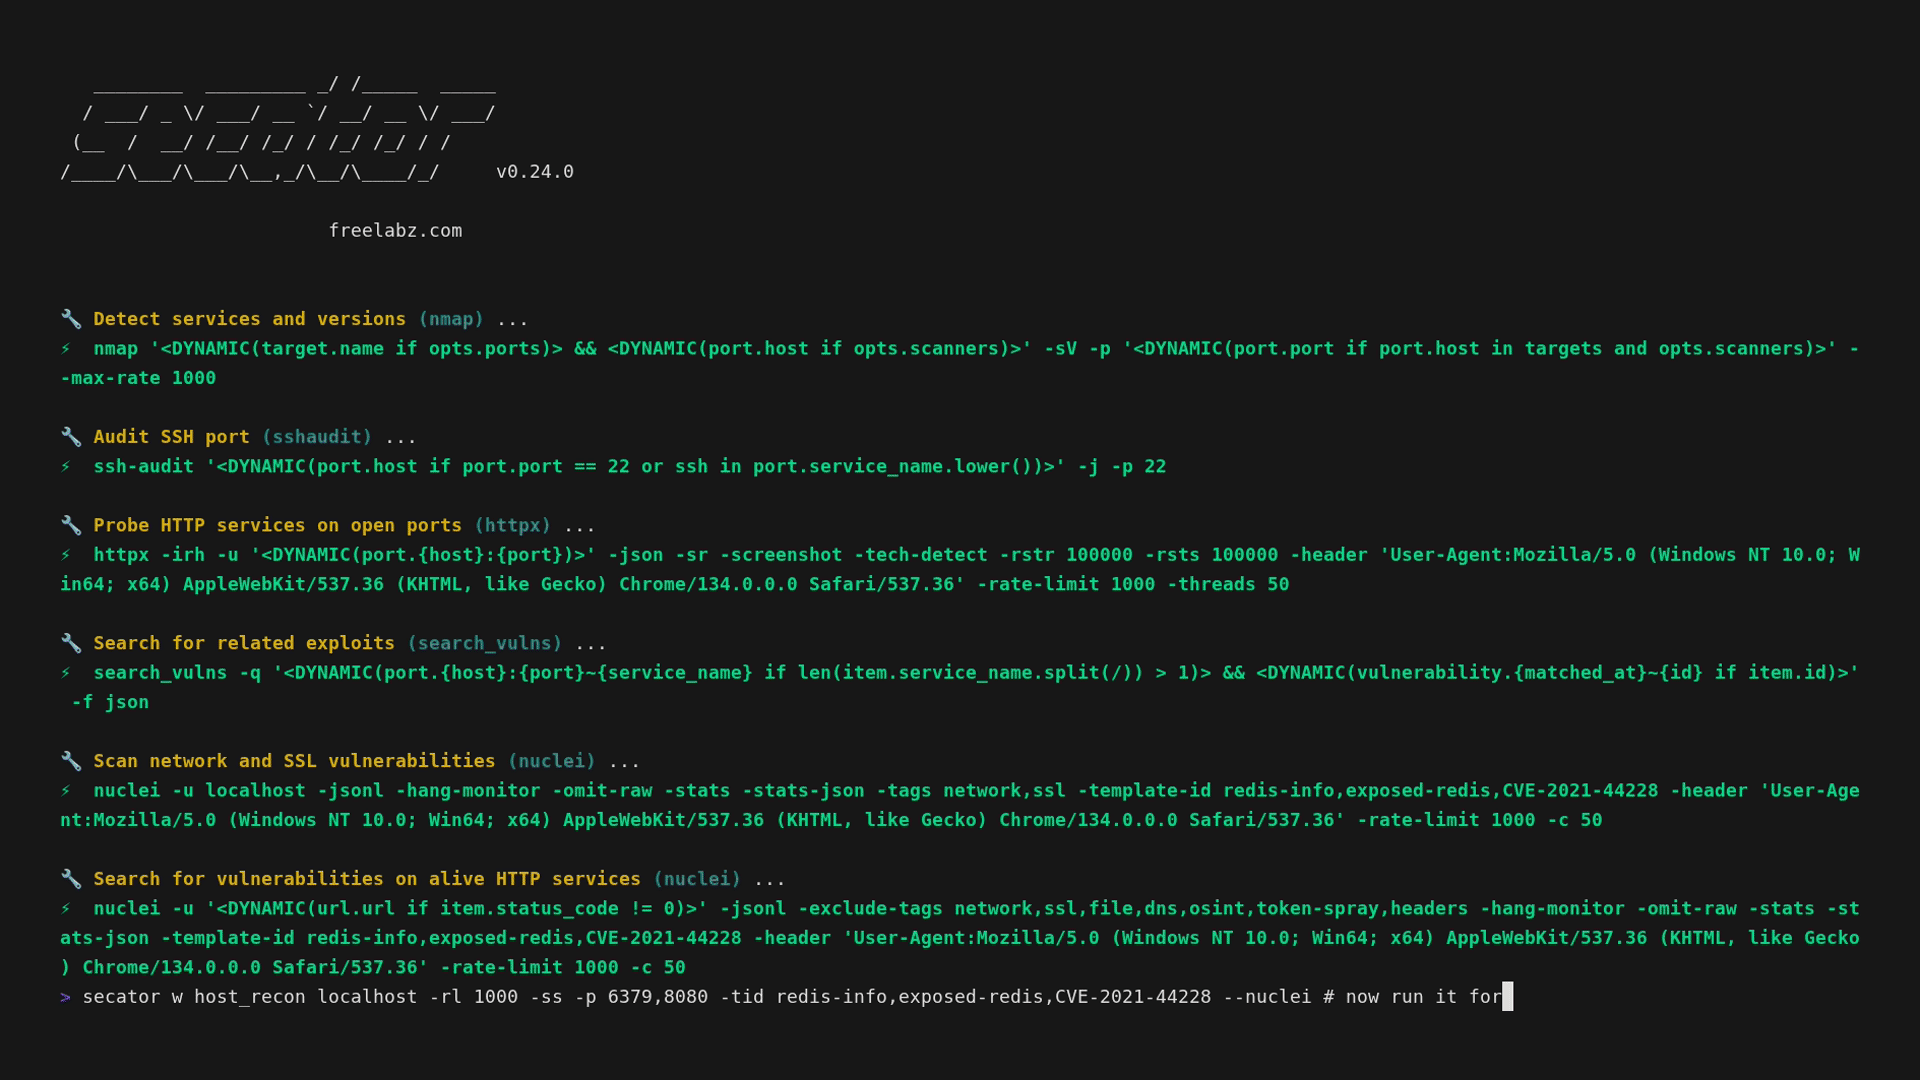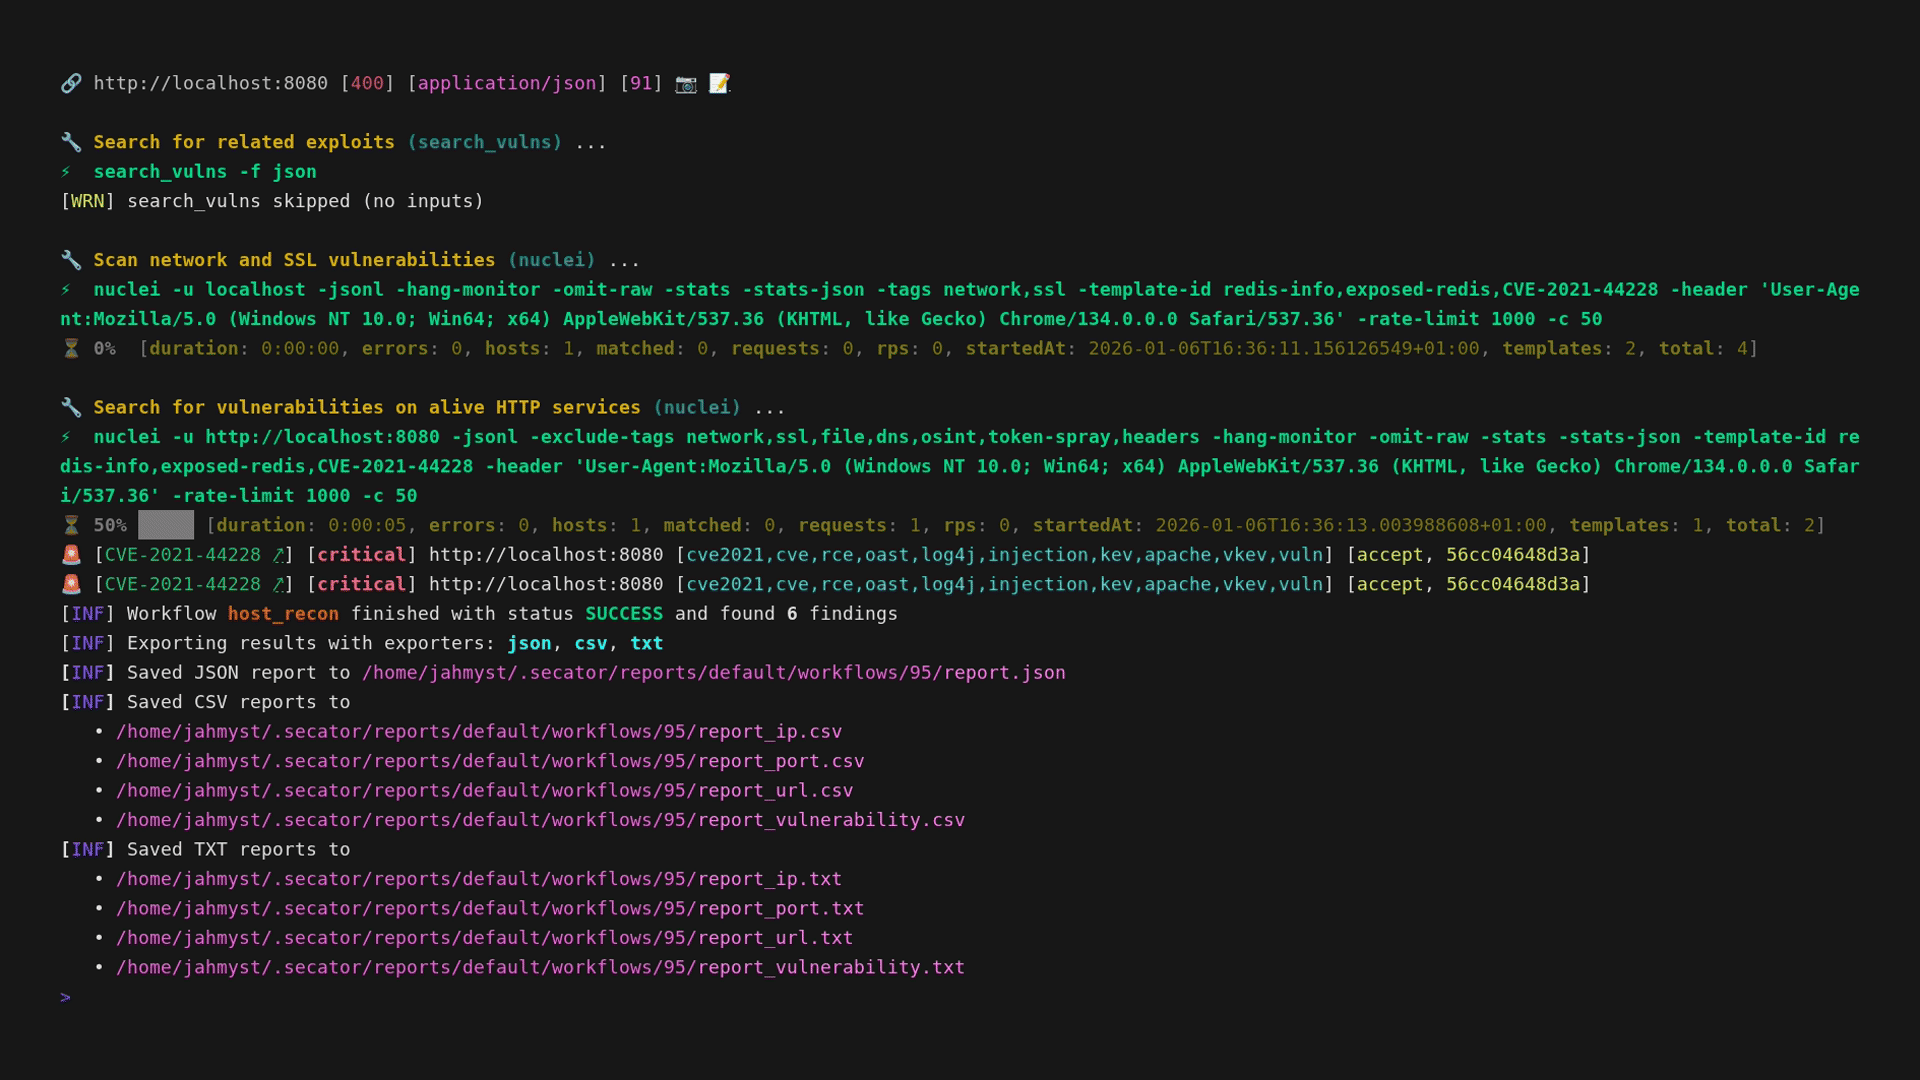
* **قائمة منسقة من الأوامر**
* **خيارات إدخال موحدة**
* **مخطط إخراج موحد**
* **استخدام CLI ومكتبة**
* **خيارات موزعة مع Celery**
* **التعقيد من المهام البسيطة إلى سير العمل المعقدة**
* **قابل للتخصيص**
## الأدوات المدعومة
يدمج `secator` الأدوات التالية:
<!-- START_TOOLS_TABLE -->
| الاسم | الوصف | الفئة |
|-----------------------------------------------------------------|--------------------------------------------------------------------------------------------|-------------------|
| [arjun](https://github.com/s0md3v/Arjun) | مجموعة اكتشاف معاملات HTTP. | `url/fuzz/params` |
| arp | عرض ذاكرة التخزين المؤقت ARP للنظام. | `ip/recon` |
| [arpscan](https://github.com/royhills/arp-scan) | مسح نطاق CIDR للبحث عن المضيفات الحية باستخدام ARP. | `ip/recon` |
| [bbot](https://github.com/blacklanternsecurity/bbot) | ماسح ضوئي متعدد الأغراض. | `vuln/scan` |
| [bup](https://github.com/laluka/bypass-url-parser) | متجاوز 40X. | `url/bypass` |
| [cariddi](https://github.com/edoardottt/cariddi) | الزحف إلى نقاط النهاية والأسرار ومفاتيح API والإضافات والرموز... | `url/crawl` |
| [dalfox](https://github.com/hahwul/dalfox) | أداة مسح XSS قوية مفتوحة المصدر. | `url/fuzz` |
| [dirsearch](https://github.com/maurosoria/dirsearch) | أداة تخمين مسارات ويب متقدمة. | `url/fuzz` |
| [dnsx](https://github.com/projectdiscovery/dnsx) | dnsx هي مجموعة أدوات DNS سريعة ومتعددة الأغراض مصممة لتشغيل مكتبة retryabledns المتنوعة. | `dns/fuzz` |
| [feroxbuster](https://github.com/epi052/feroxbuster) | أداة اكتشاف محتوى بسيطة وسريعة ومتكررة مكتوبة بلغة Rust. | `url/fuzz` |
| [ffuf](https://github.com/ffuf/ffuf) | مولد تشويش سريع للويب مكتوب بلغة Go. | `url/fuzz` |
| [fping](https://github.com/schweikert/fping) | إرسال مجسات صدى ICMP إلى مضيفات الشبكة، تشبه ping ولكنها أفضل بكثير. | `ip/recon` |
| [gau](https://github.com/lc/gau) | جلب عناوين URL معروفة من AlienVault's Open Threat Exchange و Wayback Machine و Common Crawl و URLScan. | `pattern/scan` |
| [getasn](https://github.com/Vulnpire/getasn) | الحصول على معلومات ASN من عنوان IP. | `ip/probe` |
| [gf](https://github.com/tomnomnom/gf) | غلاف حول grep، لمساعدتك في البحث عن الأشياء. | `pattern/scan` |
| [gitleaks](https://github.com/gitleaks/gitleaks) | أداة للكشف عن الأسرار مثل كلمات المرور ومفاتيح API والرموز في مستودعات git والملفات والمدخلات القياسية. | `secret/scan` |
| [gospider](https://github.com/jaeles-project/gospider) | عنكبوت ويب سريع مكتوب بلغة Go. | `url/crawl` |
| [grype](https://github.com/anchore/grype) | ماسح ضوئي للثغرات الأمنية لصور الحاويات وأنظمة الملفات. | `vuln/scan` |
| [h8mail](https://github.com/khast3x/h8mail) | أداة للبحث عن معلومات البريد الإلكتروني وكلمات المرور. | `user/recon/email` |
| [httpx](https://github.com/projectdiscovery/httpx) | مجموعة أدوات HTTP سريعة ومتعددة الأغراض. | `url/probe` |
| [jswhois](https://github.com/jschauma/jswhois) | WHOIS بتنسيق JSON. | `domain/info` |
| [katana](https://github.com/projectdiscovery/katana) | إطار عمل من الجيل التالي للزحف والتجسس. | `url/crawl` |
| [maigret](https://github.com/soxoj/maigret) | جمع ملف عن شخص باستخدام اسم المستخدم. | `user/recon/username` |
| [mapcidr](https://github.com/projectdiscovery/mapcidr) | برنامج مساعد لإجراء عمليات متعددة لنطاقات شبكة فرعية / CIDR معينة. | `ip/recon` |
| [msfconsole](https://docs.rapid7.com/metasploit/msf-overview/) | CLI للوصول والعمل مع إطار Metasploit. | `exploit/attack` |
| [naabu](https://github.com/projectdiscovery/naabu) | أداة مسح المنافذ مكتوبة بلغة Go. | `port/scan` |
| [nmap](https://github.com/nmap/nmap) | Network Mapper هي أداة مجانية ومفتوحة المصدر لاكتشاف الشبكات وتدقيق الأمان. | `port/scan` |
| [nuclei](https://github.com/projectdiscovery/nuclei) | ماسح ضوئي سريع وقابل للتخصيص للثغرات الأمنية يعتمد على DSL بسيط قائم على YAML. | `vuln/scan` |
| [search_vulns](https://github.com/ra1nb0rn/search_vulns) | البحث عن الثغرات الأمنية المعروفة في البرنامج حسب اسم المنتج أو CPE. | `vuln/recon` |
| [searchsploit](https://gitlab.com/exploit-database/exploitdb) | باحث عن الاستغلالات يعتمد على ExploitDB. | `exploit/recon` |
| [sshaudit](https://github.com/jtesta/ssh-audit) | تدقيق أمان خادم وعميل SSH (الشعار، تبادل المفاتيح، التشفير، MAC، الضغط، إلخ). | `ssh/audit/security` |
| [subfinder](https://github.com/projectdiscovery/subfinder) | أداة تعداد نطاقات فرعية سلبية سريعة. | `dns/recon` |
| [testssl](https://github.com/testssl/testssl.sh) | ماسح أمان SSL/TLS، بما في ذلك التشفير والبروتوكولات والعيوب التشفيرية. | `dns/recon/tls` |
| [trivy](https://github.com/aquasecurity/trivy) | ماسح أمان شامل ومتعدد الاستخدامات. | `vuln/scan` |
| [trufflehog](https://github.com/trufflesecurity/trufflehog) | أداة للعثور على الأسرار في مستودعات git وأنظمة الملفات باستخدام TruffleHog. | `secret/scan` |
| [urlfinder](https://github.com/projectdiscovery/urlfinder) | البحث عن عناوين URL في النص. | `pattern/scan` |
| [wafw00f](https://github.com/EnableSecurity/wafw00f) | أداة التعرف على جدار الحماية لتطبيقات الويب. | `waf/scan` |
| [whois](https://github.com/mboot-github/WhoisDomain) | أداة whois تسترجع معلومات التسجيل عن أسماء النطاقات وعناوين IP. | |
| [wpprobe](https://github.com/Chocapikk/wpprobe) | أداة تعداد إضافات ووردبريس سريعة. | `vuln/scan/wordpress` |
| [wpscan](https://github.com/wpscanteam/wpscan) | ماسح أمان ووردبريس. | `vuln/scan/wordpress` |
| [x8](https://github.com/Sh1Yo/x8) | مجموعة اكتشاف المعلمات المخفية مكتوبة بلغة Rust. | `url/fuzz/params` |
| [xurlfind3r](https://github.com/hueristiq/xurlfind3r) | اكتشاف عناوين URL لنطاق معين بطريقة بسيطة وسلبية وفعالة. | `url/recon` |
<!-- END_TOOLS_TABLE -->
لا تتردد في طلب إضافة أدوات جديدة عن طريق فتح issue، ولكن يرجى التحقق من أن الأداة تتوافق مع معايير الاختيار لدينا قبل القيام بذلك. إذا لم تكن متوافقة ولكنك لا تزال ترغب في دمجها في `secator`، يمكنك توصيلها (انظر [دليل المطور](https://docs.freelabz.com/for-developers/writing-custom-tasks)).
## تثبيت secator
<details>
<summary>Bash</summary>
```sh
bash -c "$(curl -fsSL https://raw.githubusercontent.com/freelabz/secator/main/scripts/install_universal.sh)"
```
***ملاحظة:** يدعم العلامات الاختيارية `--version` و `--templates` و `--addons` و `--tools` — قم بتشغيل السكريبت مع `--help` للحصول على التفاصيل.*
</details>
<details>
<summary>Pipx</summary>
```sh
pipx install secator
```
***ملاحظة:** تأكد من تثبيت [pipx](https://pipx.pypa.io/stable/installation/).*
</details>
<details>
<summary>Pip</summary>
```sh
pip install secator
```
</details>
<details>
<summary>Docker</summary>
```sh
docker run -it --rm --net=host -v ~/.secator:/root/.secator freelabz/secator --help
```
تثبيت الحجم `-v` ضروري لحفظ جميع تقارير secator على جهازك المضيف، ويوصى باستخدام `--net=host` لمنح الوصول الكامل إلى شبكة المضيف.
يمكنك عمل alias لهذا الأمر لتشغيله بسهولة:
```sh
alias secator="docker run -it --rm --net=host -v ~/.secator:/root/.secator freelabz/secator"
```
الآن يمكنك تشغيل secator كما لو كان مثبتًا على الجهاز:
```
secator --help
```
</details>
<details>
<summary>Docker Compose</summary>
```sh
git clone https://github.com/freelabz/secator
cd secator
docker-compose up -d
docker-compose exec secator-client secator --help
```
</details>
***ملاحظة:*** إذا اخترت طرق التثبيت Docker أو Docker Compose، يمكنك تخطي الأقسام التالية والانتقال مباشرة إلى [الاستخدام](#usage).
## الاستخدام
```sh
secator --help
```
### أمثلة الاستخدام
للحصول على ورقة غش كاملة حول ما يمكنك فعله مع `secator`، يرجى قراءة مخرجات:
```sh
secator cheatsheet
```
تشغيل مهمة تشويش (`ffuf`):
```sh
secator x ffuf http://testphp.vulnweb.com/FUZZ
```
تشغيل سير عمل الزحف إلى عنوان URL:
```sh
secator w url_crawl http://testphp.vulnweb.com
```
تشغيل فحص مضيف:
```sh
secator s host mydomain.com
```
لسرد جميع المهام / سير العمل / عمليات الفحص التي يمكنك استخدامها:
```sh
secator x --help
secator w --help
secator s --help
```
لمعرفة اللغات أو الأدوات المثبتة على نظامك (بالإصدارات الخاصة بها):
```sh
secator health
```
### الاستعلامات
يتيح لك `secator` الاستعلام عن جميع التقارير السابقة باستخدام الأمر `secator query` (أو `secator q`)، وإعادة استخدام الاستعلامات.
`secator q <arg>` يحل وسيطته في ثلاث خطوات:
1. **اسم استعلام محفوظ** — إذا تطابق `<arg>` مع استعلام محفوظ، يتم استخدام تعبيره.
2. **تعبير تصفية** — إذا بدا `<arg>` كمرشح (يحتوي على `==`، `<`، `~=`، `&&`، …)، يتم تمريره مباشرة.
3. **لغة طبيعية** — بخلاف ذلك، يتم إرساله إلى الدردشة الذكية (`secator x ai --mode chat`).
```sh
# تشغيل التعبيرات الخام مباشرة
secator q "vulnerability.tags ~= 'kev' && vulnerability.confidence == 'high'" # ثغرات KEV (ثغرات معروفة ومستغلة) + ثقة عالية
secator q "vulnerability.severity == 'critical' && vulnerability.tags ~= 'exploitable' && vulnerability.confidence == 'high'" # ثغرات حرجة + قابلة للاستغلال + ثقة عالية
secator q "vulnerability.severity_nb < 2 && vulnerability.confidence == 'high'" # ثغرات شدتها > عالية + ثقة عالية
secator q "exploit.cves ~= 'CVE-2021-44521'" # استغلالات تم العثور عليها للثغرة CVE-2021-44521
secator q "port" -f "{host} {port} {service_name}" | cut -d " " -f2 | sort | uniq -c | sort -nr | head -n 15 # أفضل 15 منفذ
secator q "port" -f "{host} {port} {service_name}" | cut -d " " -f3,4,5,6 | awk 'NF > 0' | sort | uniq -c | sort -nr | head -n 15 # أفضل 15 خدمة
secator q "technology" -f "{product}/{version}" | sort | uniq -c | sort -nr | head -n 15 # أفضل 15 تقنية
secator q "port.state == 'open'" -rf scans/23,tasks/10 # النتائج فقط من الفحص 23 والمهمة 10
# حفظ استعلام وتشغيله
secator c set queries.critical_vulns "vulnerability.severity_nb < 2" # حفظ استعلام
secator c get queries # سرد الاستعلامات المحفوظة
secator q critical_vulns -f "{vulnerability.matched_at}" -ws secator.cloud # تشغيل استعلام محفوظ على مساحة العمل + استخراج الأهداف
# طرح سؤال باللغة الطبيعية (تشغيل مهمة الدردشة الذكية)
secator q "Analyze my workspace data"
```
يقبل `secator q` نفس الخيارات مثل `secator r show` (`-o/--output` و
`-d/--time-delta` و `-f/--format` و `-w/-ws/--workspace` و `--driver` و `--dedupe`)،
بالإضافة إلى `-rf/--report-filter` لتحديد نطاق الاستعلام لمسارات تشغيل محددة (المكافئ
لوسيطة `REPORT_QUERY` في `r show`). في مسار الدردشة الذكية، يتم استخدام مساحة العمل والموجه فقط.
### الإكمال الذاتي للصدفة
يدعم `secator` الإكمال الذاتي للصدفة لـ bash و zsh و fish. يوفر ذلك إكمالًا تلقائيًا لـ:
- أسماء المهام (مثل `nmap` و `httpx` و `nuclei`)
- أسماء سير العمل (مثل `url_crawl` و `subdomain_recon`)
- أسماء الفحص (مثل `host` و `domain` و `network`)
- خيارات CLI مثل `--profiles` و `--workspace` و `--driver` و `--output`
لتثبيت الإكمال الذاتي للصدفة:
**Bash:**
```sh
secator util completion --shell bash --install
source ~/.bashrc
```
**Zsh:**
```sh
secator util completion --shell zsh --install
source ~/.zshrc
```
**Fish:**
```sh
secator util completion --shell fish --install
```
بعد التثبيت، يمكنك استخدام الإكمال بالضغط على Tab:
```sh
secator x n<TAB> # يكمل إلى nmap، naabu، nuclei، إلخ.
secator w url_<TAB> # يكمل إلى url_crawl، url_fuzz، url_dirsearch، إلخ.
secator x nmap --profiles ag<TAB> # يكمل إلى aggressive
```
## تثبيت الأدوات
يقوم `secator` بتثبيت الأدوات تلقائيًا عند استخدامها لأول مرة.
يمكنك منع هذا السلوك عن طريق تعيين `security.autoinstall_commands` إلى `false` باستخدام إما `secator config set security.autoinstall_commands false` أو `SECATOR_SECURITY_AUTOINSTALL_COMMANDS=0`.
لتثبيت جميع الأدوات، يمكنك تشغيل:
```sh
secator install tools
```
## تثبيت الإضافات
الإضافات متاحة لـ `secator`، يرجى مراجعة [وثائقنا](https://docs.freelabz.com/getting-started/installation#installing-addons-optional) للحصول على التفاصيل.
على سبيل المثال، استخدام إضافة `mongodb` يسمح لك بإرسال نتائج التشغيل إلى MongoDB.
## معرفة المزيد
للتعمق أكثر في `secator`، تحقق من:
* [الوثائق](https://docs.freelabz.com) الكاملة لدينا
* [فيديو تعليمي](https://youtu.be/-JmUTNWQDTQ?si=qpAClDWMXo2zwUK7) للبدء
* [مقالتنا على Medium](https://medium.com/p/09333f3d3682)
* تابعنا على وسائل التواصل الاجتماعي: [@freelabz](https://twitter.com/freelabz) على تويتر و [@FreeLabz](https://youtube.com/@FreeLabz) على يوتيوب
## الإحصائيات
<a href="https://star-history.com/#freelabz/secator&Date">
<picture>
<source media="(prefers-color-scheme: dark)" srcset="https://api.star-history.com/svg?repos=freelabz/secator&type=Date&theme=dark" />
<source media="(prefers-color-scheme: light)" srcset="https://api.star-history.com/svg?repos=freelabz/secator&type=Date" />
<img alt="مخطط تاريخ النجوم" src="https://api.star-history.com/svg?repos=freelabz/secator&type=Date" />
</picture>
</a>