 foru17/neko-master
لوحة تحكم حديثة وأنيقة لتصور وتحليل حركة مرور الشبكة.

Neko Master
شاهد حركة مرور شبكتك بوضوح.
مراقبة في الوقت الفعلي · تدقيق حركة المرور · دعم بوابات متعددة
English | 中文




[!IMPORTANT] إخلاء المسؤولية
هذا المشروع هو أداة لتحليل حركة المرور وتمثيلها بصريًا لبيئات البوابات المحلية.
لا يوفّر أي خدمة وصول إلى الشبكة، أو اشتراك وكيل (proxy)، أو اتصال بين الشبكات. يتم جمع جميع البيانات من بيئة شبكة المستخدم الخاصة.
هذا المشروع مفتوح المصدر بموجب رخصة MIT. لا نتحمل أي مسؤولية عن أي عواقب ناتجة عن استخدام هذا البرنامج. يُرجى استخدامه بما يتوافق مع القوانين واللوائح المعمول بها.
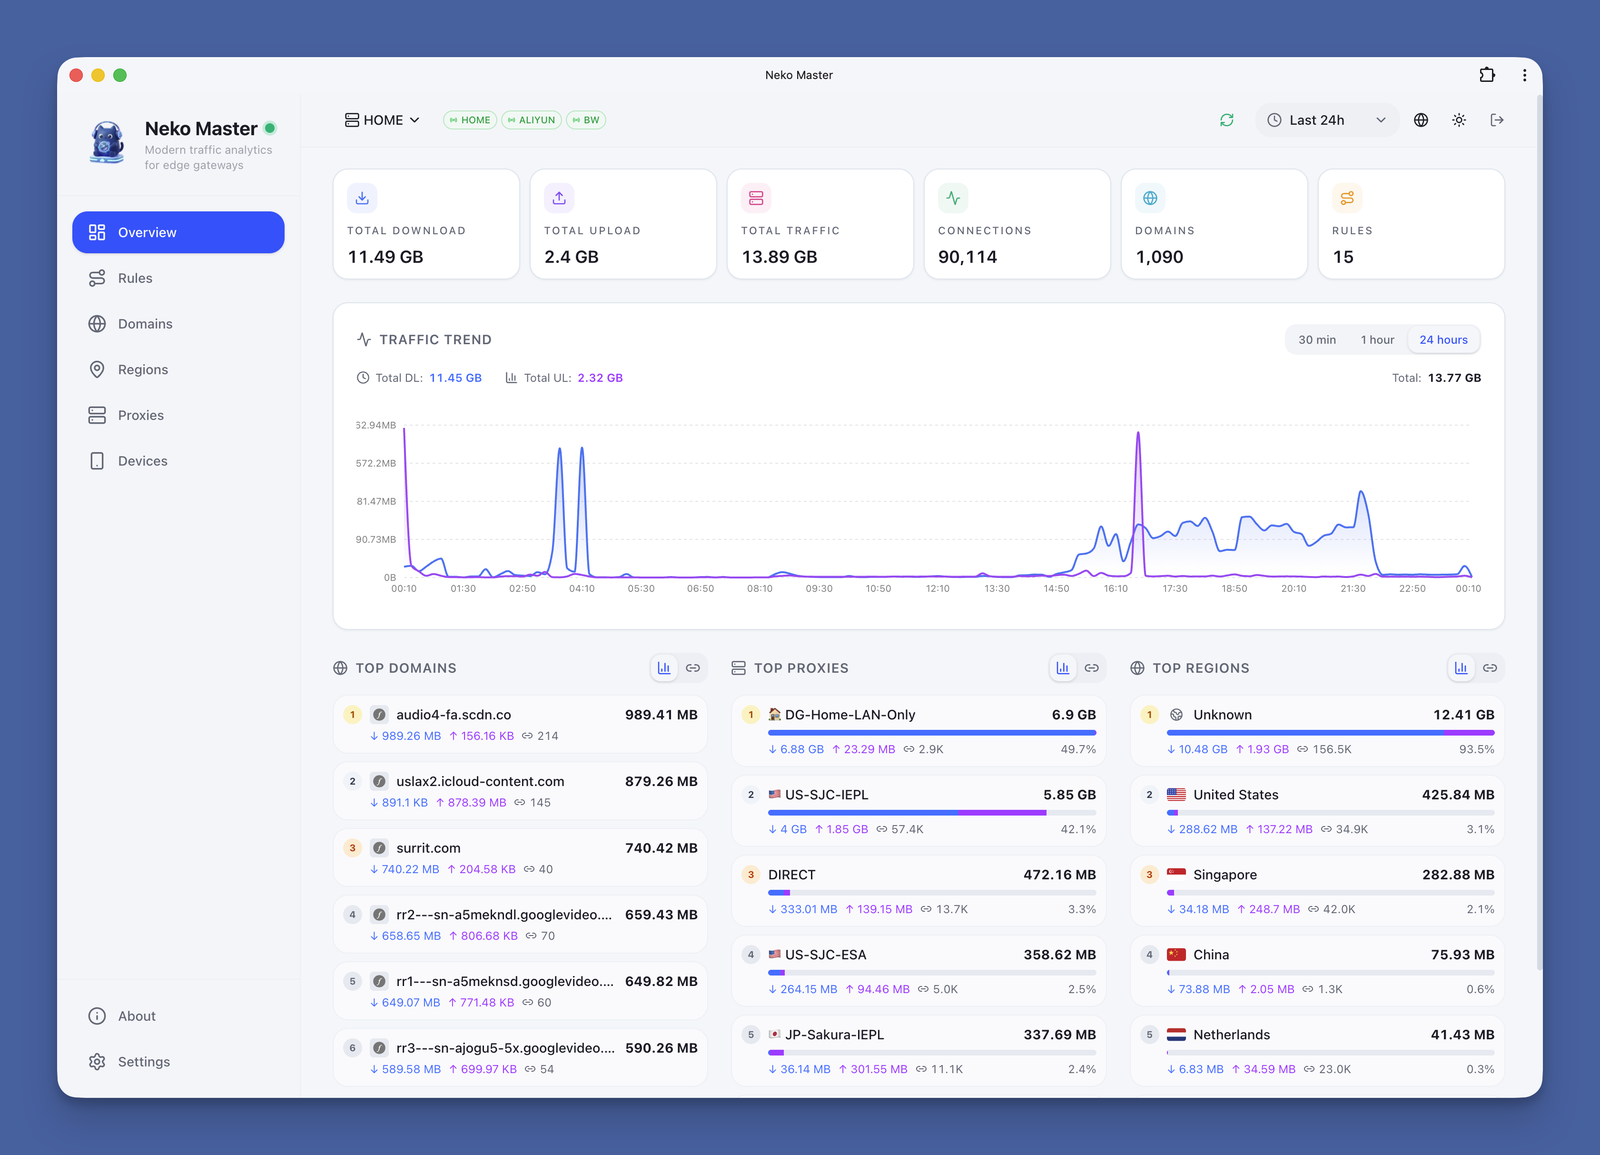
|
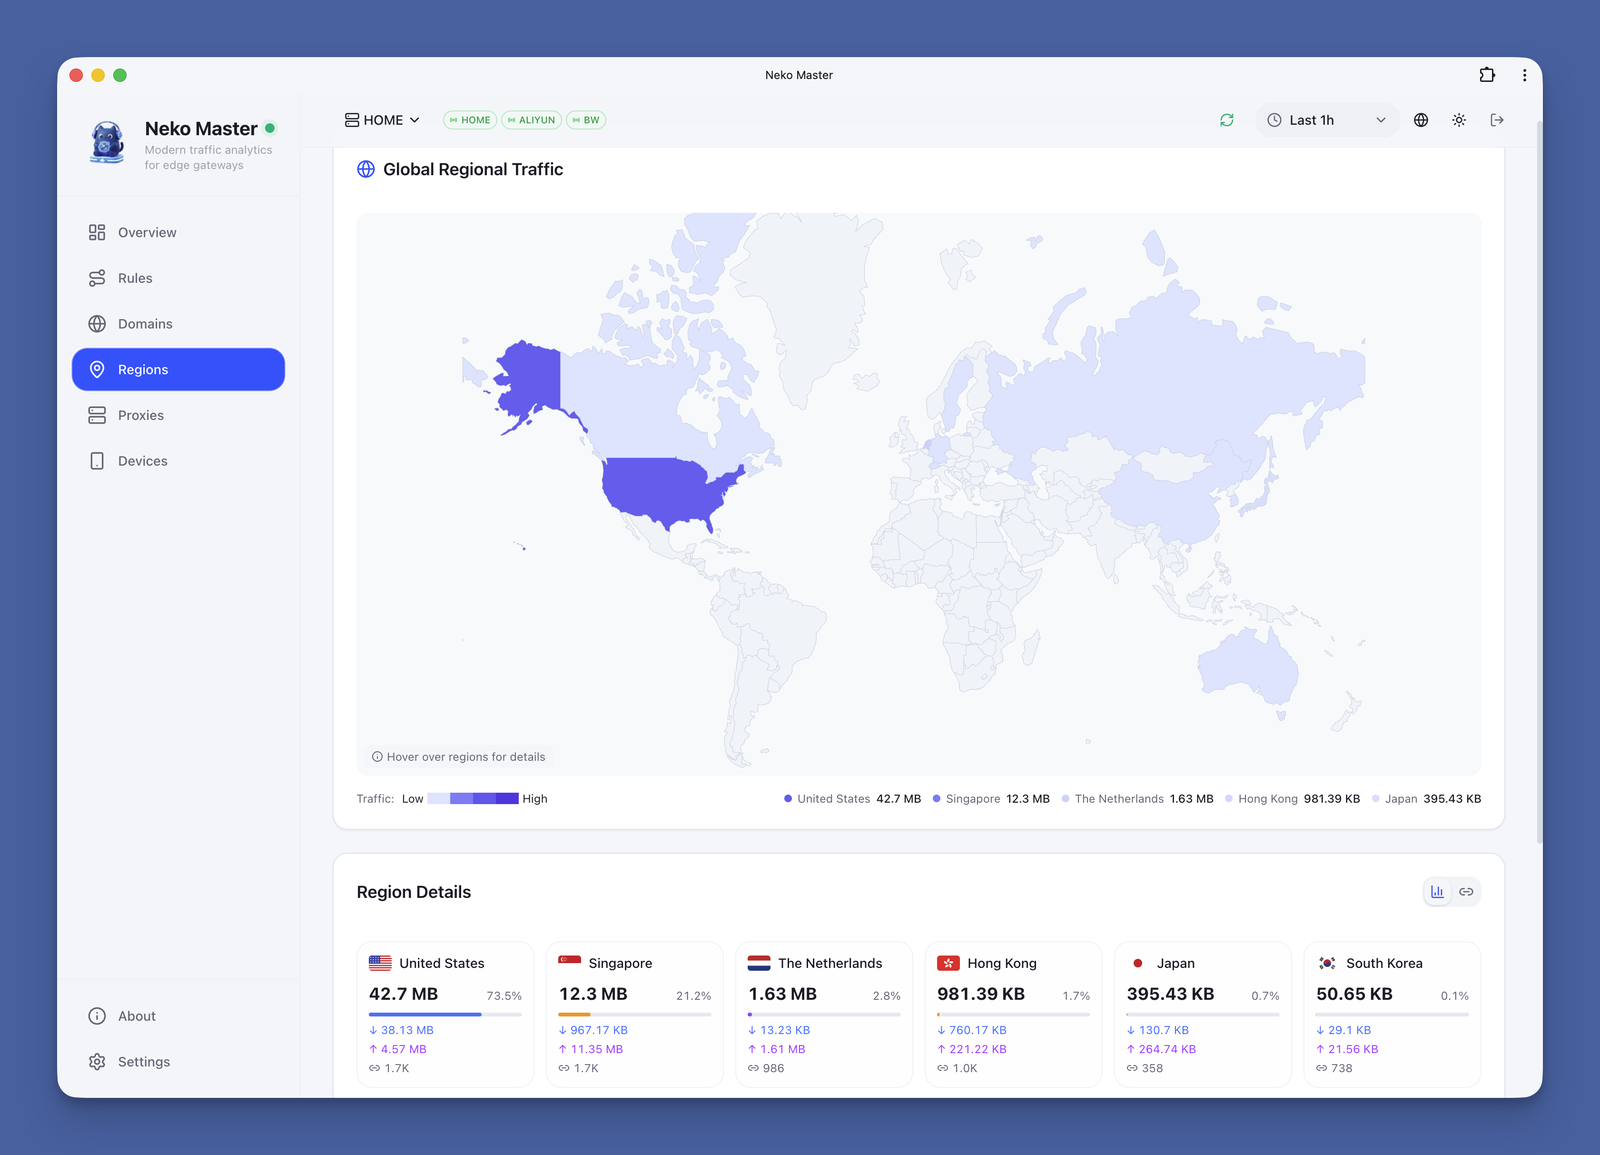
|
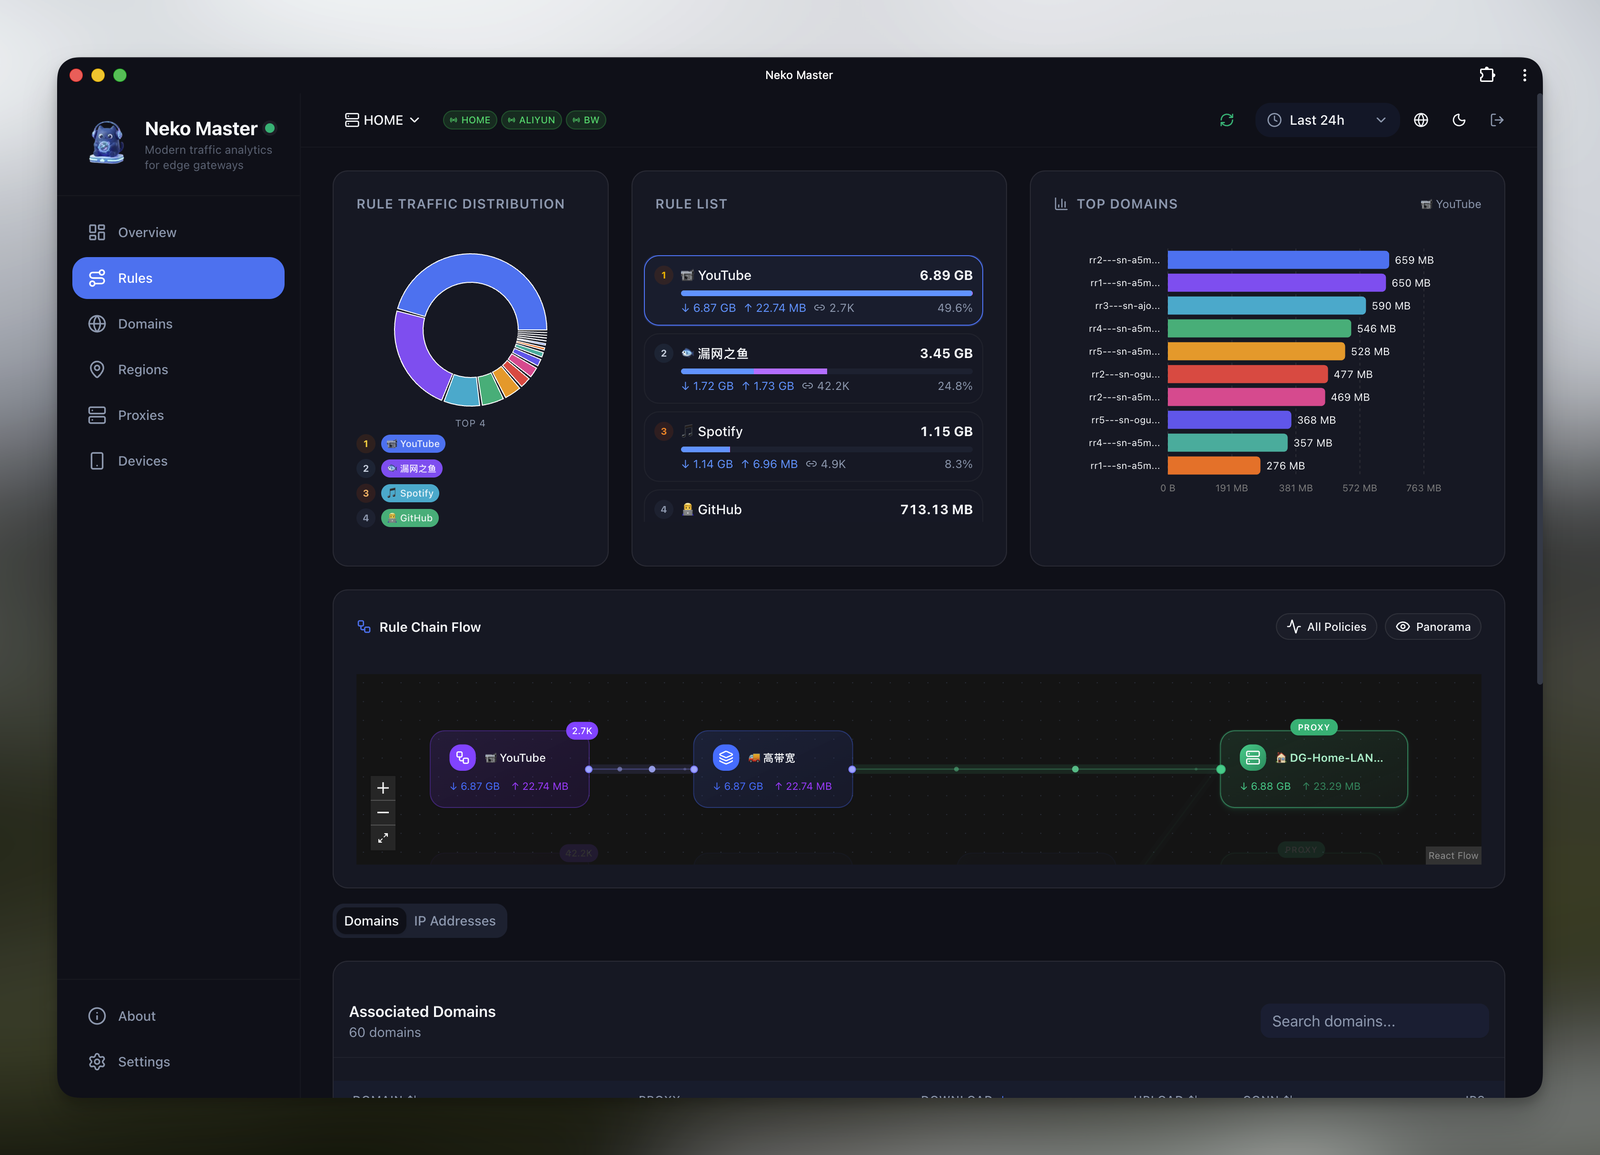
|
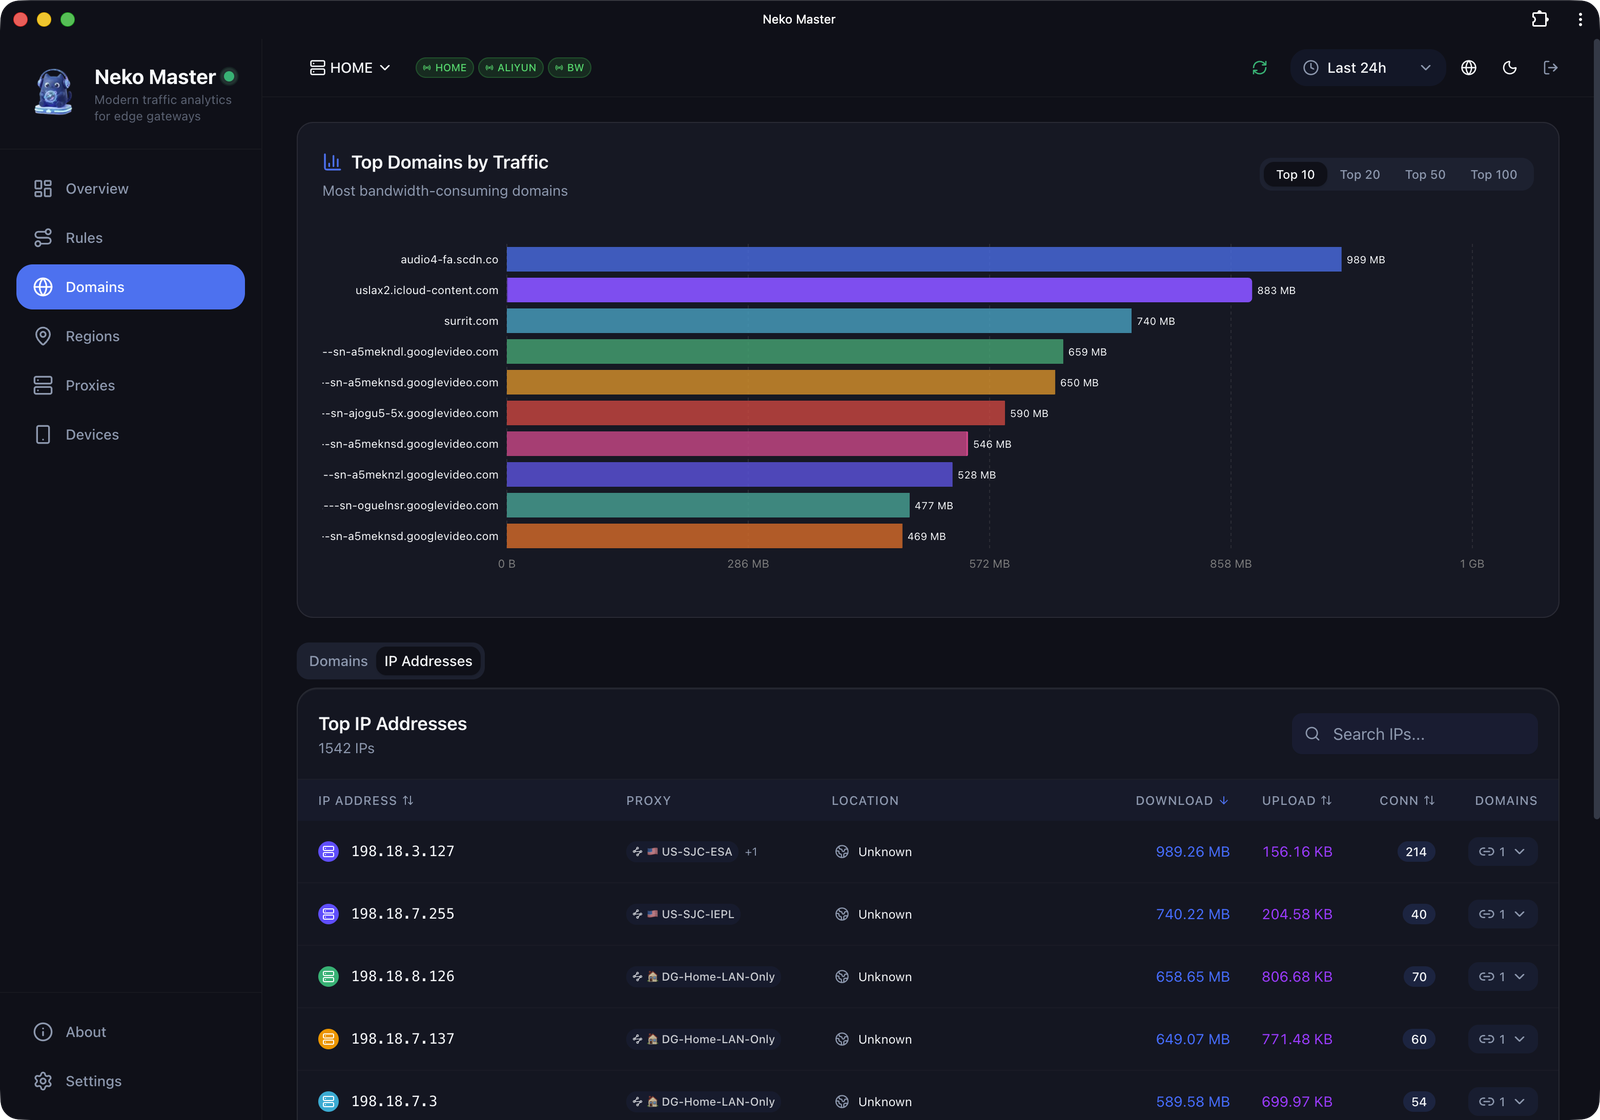
|
Neko (ねこ) تعني قطة باليابانية. تُلفظ /ˈneɪkoʊ/ (NEH-ko).
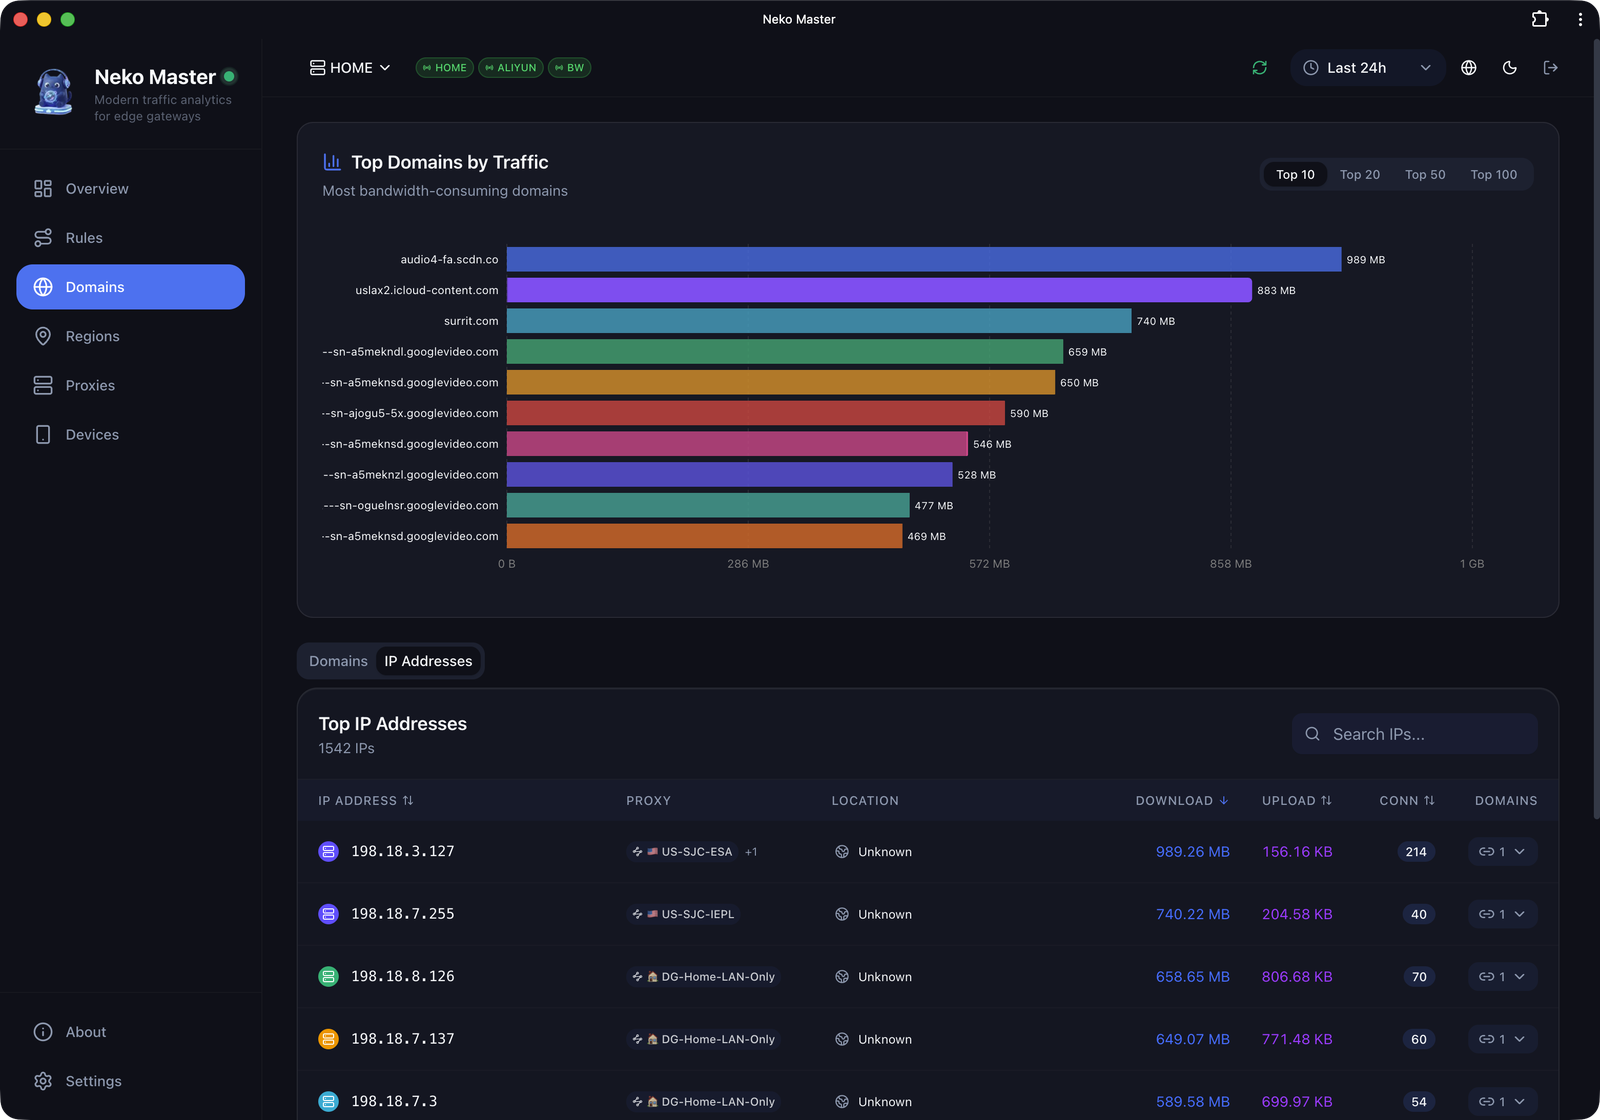
مثل القطة، يراقب Neko Master حركة مرور الشبكة بهدوء ودقة. إنه لوحة تحليلات خفيفة الوزن مصممة لبيئات البوابات الحديثة.
| الميزة | الوصف |
|---|---|
| 📊 المراقبة في الوقت الفعلي | جمع في الوقت الفعلي عبر WebSocket بزمن استجابة بالمللي ثانية |
| 📈 تحليل الاتجاهات | اتجاهات حركة المرور متعددة الأبعاد: 30 دقيقة / ساعة / 24 ساعة |
| 🌐 تحليل النطاقات | عرض حركة المرور وعناوين IP المرتبطة وعدد الاتصالات لكل نطاق |
| 🗺️ تحليل IP | عرض ASN والموقع الجغرافي والنطاقات المرتبطة |
| 🚀 إحصائيات الوكيل | توزيع حركة المرور وعدد الاتصالات لكل عقدة وكيل |
| 📱 دعم PWA | التثبيت كتطبيق سطح مكتب لتجربة أصلية |
| 🌙 الوضع الداكن | دعم السمة الفاتحة / الداكنة / حسب النظام |
| 🌍 دعم i18n | تبديل سلس بين الإنجليزية / الصينية |
| 🔄 خلفيات متعددة | مراقبة عدة نسخ من خلفية OpenClash في وقت واحد |
ملف
docker-compose.ymlالمضمّن في المستودع يربط3000/3001/3002افتراضيًا. السيناريوهان A/B أدناه هما قوالب بسيطة لعمليات النشر الشائعة.
services: neko-master: image: foru17/neko-master:latest container_name: neko-master restart: unless-stopped ports: - "3000:3000" # Web UI volumes: - ./data:/app/data # Local MMDB (optional, files should be downloaded into ./geoip) - ./geoip:/app/data/geoip:ro environment: - NODE_ENV=production - DB_PATH=/app/data/stats.db - COOKIE_SECRET=${COOKIE_SECRET}
> يُوصى بذلك في `.env` (نفس دليل `docker-compose.yml`):
> `COOKIE_SECRET=<at least 32-byte random string>` (يُولَّد باستخدام `openssl rand -hex 32`)

> هذا الوضع متوافق تمامًا مع الترقية ويعمل مباشرةً.
> إذا لم يتم توجيه WS، يتحول التطبيق تلقائيًا إلى HTTP polling.

#### السيناريو ب: WebSocket في الوقت الفعلي (يُوصى به مع reverse proxy)```yaml
services:
  neko-master:
    image: foru17/neko-master:latest
    container_name: neko-master
    restart: unless-stopped
    ports:
      - "3000:3000" # Web UI
      - "3002:3002" # WebSocket (for Nginx / Tunnel forwarding)
    volumes:
      - ./data:/app/data
      # Local MMDB (optional, files should be downloaded into ./geoip)
      - ./geoip:/app/data/geoip:ro
    environment:
      - NODE_ENV=production
      - DB_PATH=/app/data/stats.db
      - COOKIE_SECRET=${COOKIE_SECRET}
ثم شغّل:```bash docker compose up -d
افتح <http://localhost:3000> للبدء.

إذا كنت تستخدم ملف Compose المدمج في المستودع (الافتراضي `3000/3001/3002`)، فشغّل الأمر نفسه.

### الخيار 2: Docker Run```bash
# Generate a fixed cookie secret first (for session persistence)
export COOKIE_SECRET="$(openssl rand -hex 32)"
