
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/fomovet/cve-2025-55182
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبCTFالتعلم والتعليمأداة الوصول عن بعدتطوير الحمولاتمختبرات وتدريب عملي
GitHubfomovet/cve-2025-55182

cve-2025-55182

إثبات المفهوم لـ CVE-2025-55182

عرض المستودع
39منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

🛡️ React2Shell CTF 🚀

Security React Education

WebSite CTF

مرحبًا بكم في React2Shell-CTF، وهي بيئة معبأة بـ Docker مصممة لممارسة استغلال React2Shell (CVE-2025-55182).

React2Shell هي ثغرة حرجة تؤثر على التطبيقات المبنية على React. يوفر هذا المستودع تحديًا آمنًا وقابلًا للنشر محليًا من نوع Capture The Flag (CTF) لمساعدتك في فهم هذه الثغرة والتخفيف من آثارها. هل يمكنك فتح شل عكسية؟ 🐚


ℹ️ معلومات الثغرة

للحصول على شرح تقني كامل لـ CVE-2025-55182، يرجى زيارة الموقع الرسمي المعلوماتي:

👉 react2shell.com 👈


⚠️ إخلاء مسؤولية

هام! اقرأ قبل المتابعة

تم إنشاء هذا المشروع بدقة للأغراض التعليمية والتعلمية.

  • 🚫 نحن لا نشجع أو نروج للأنشطة غير القانونية.
  • 🎓 الهدف هو توفير بيئة آمنة للمطورين ومحترفي الأمن لفهم كيفية عمل هذه الثغرة.
  • 🛡️ أفضل طريقة لحماية النفس هي فهم الثغرة.

استخدام هذه المواد لمهاجمة الأهداف دون موافقة متبادلة مسبقة غير قانوني.


الحل والدليل 📚

عالق؟ تحقق من الأدلة خطوة بخطوة (الآن مع حمولة Node.js أصلية!):

  • 📄 الدليل الإنجليزي (WALKTHROUGH_EN.md)
  • 📄 الدليل الإسباني (WALKTHROUGH_ES.md)

🔍 كيف يعمل الاستغلال

توجد الثغرة (CVE-2025-55182) في كيفية تعامل مفكك تسلسل مكونات خادم React مع خصائص كائن محددة.
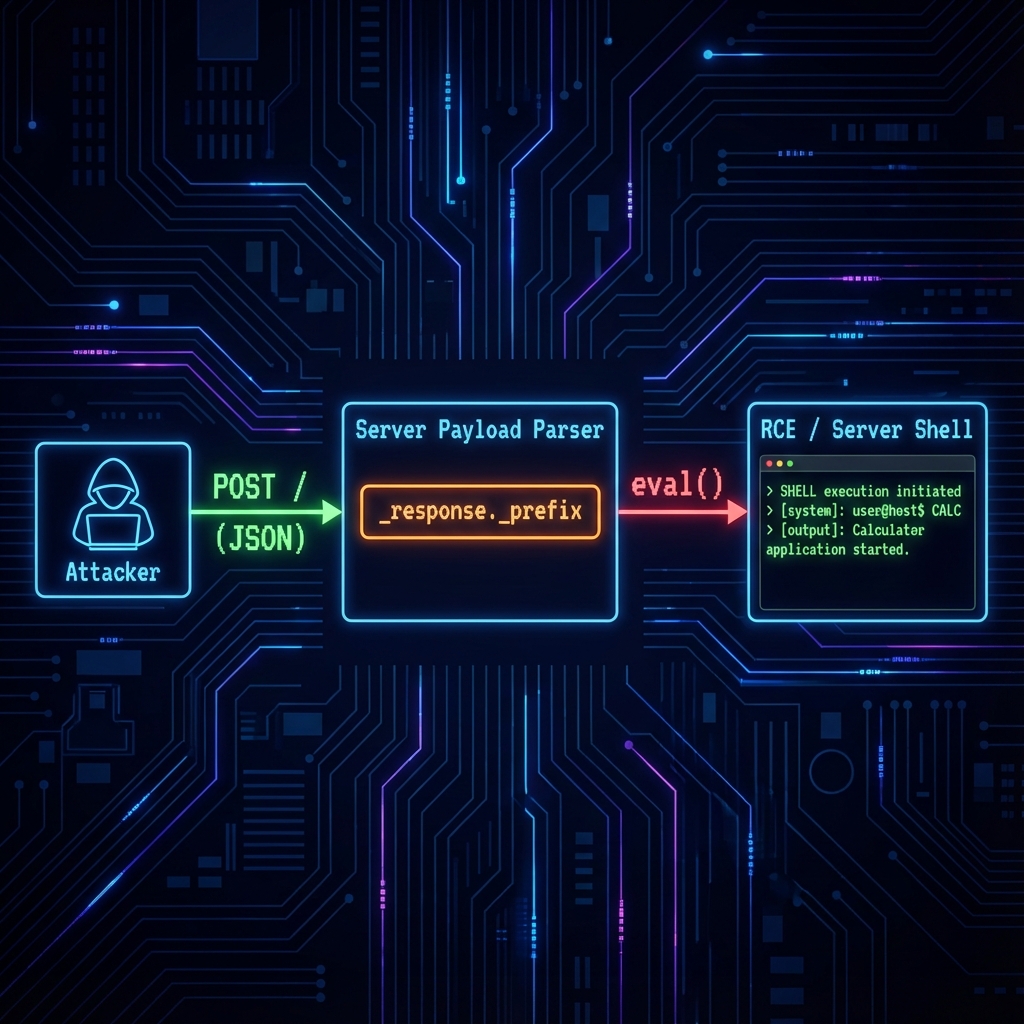
منطق الحمولة

  1. الحقن: يرسل المهاجم حمولة JSON خبيثة عبر طلب POST متعدد الأجزاء.
  2. إزالة التسلسل: يقوم الخادم بتحليل JSON.
  3. خاصية الأدات: الخاصية _response._prefix لا يثق بها الخادم. بدلاً من معاملتها كبيانات، يقوم الخادم بتقييمها ككود.
  4. RCE: يسمح eval() بتنفيذ جافاسكريبت تعسفي، مما يؤدي إلى تنفيذ الأوامر عن بعد (RCE) واختراق النظام بالكامل.

�️ التثبيت المحلي

المتطلبات الأساسية

  • Docker و Docker Compose

الإطلاق

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

ملاحظة: استخدم --build لضمان تثبيت netcat لتحدي الشل العكسية!

سيكون التحدي متاحًا على: http://localhost:5555

🎯 التحدي

  1. حلل كود server.js.
  2. اصنع حمولة لتنفيذ الكود.
  3. مكافأة: هل يمكنك فتح شل عكسية؟ 🐚

استمتع بالاختراق! 🕵️‍♂️


تم الإنشاء بواسطة @yz9yt 🐦

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






